Barracuda Email Security Gateway xavfsizlik zaifliklari va root huquqlarini olish imkoniyati
Mutaxassislar Barracuda Email Security Gateway qurilmasida tizimga kirmasdan turib root huquqlarini beruvchi zaifliklarni aniqladi.
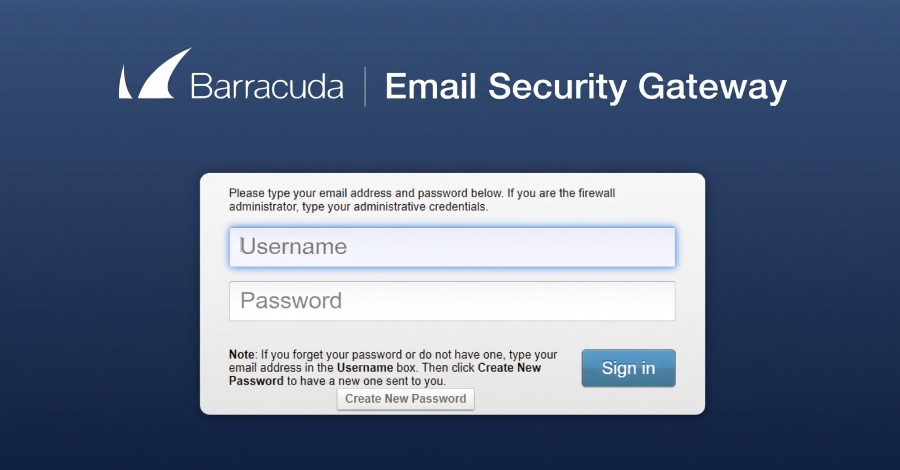
watchTowr xavfsizlik kompaniyasi mutaxassislari Barracuda Email Security Gateway elektron pochtani filtrlash qurilmasidagi xavfli zaifliklar zanjirini batafsil ochib berdi. Ushbu nosozliklar tajovuzkorlarga tizimga kirmasdan turib root darajasidagi buyruqlarni bajarish imkonini beradi.
Barracuda kompaniyasi dushanba kuni barcha zarur tuzatishlarni chiqardi, xavfsizlik firmasi esa payshanba kuni hujum zanjirining texnik tafsilotlarini e'lon qildi.
Zaifliklar va ularning mexanizmi
Aniqlangan zaifliklardan biri CVE-2026-116606 deb belgilangan bo'lib, u avtorizatsiyani chetlab o'tish imkonini beruvchi kamchilikdir. Avtorizatsiyadan o'tmagan tajovuzkor undan tizimni tiklash uchun foydalanishi mumkin.
Ushbu zaiflik boshqa nosozlik bilan birlashtirilganda qurilma ustidan to'liq nazoratni qo'lga kiritish va zararli buyruqlarni ishga tushirish yo'lini ochib beradi.
Shuningdek o‘qingBarracuda CVE-2026-116606 zaifliklari: root huquqini olish va xavfsizlikIT mutaxassislari uchun tavsiyalar
Kompaniya tarmoqlarining xavfsizligini ta'minlash uchun administratorlardan Barracuda tomonidan taqdim etilgan rasmiy patchlarni zudlik bilan o'rnatish talab etiladi.
Manba: The Hacker News