Google millionlab Android TV pristavka xavfsizlik kamchiligini yopdi
Google millionlab sertifikatlangan Android TV qurilmalariga zararli dastur o'rnatgan Videostrong kompaniyasi bilan aloqalarni uzdi.
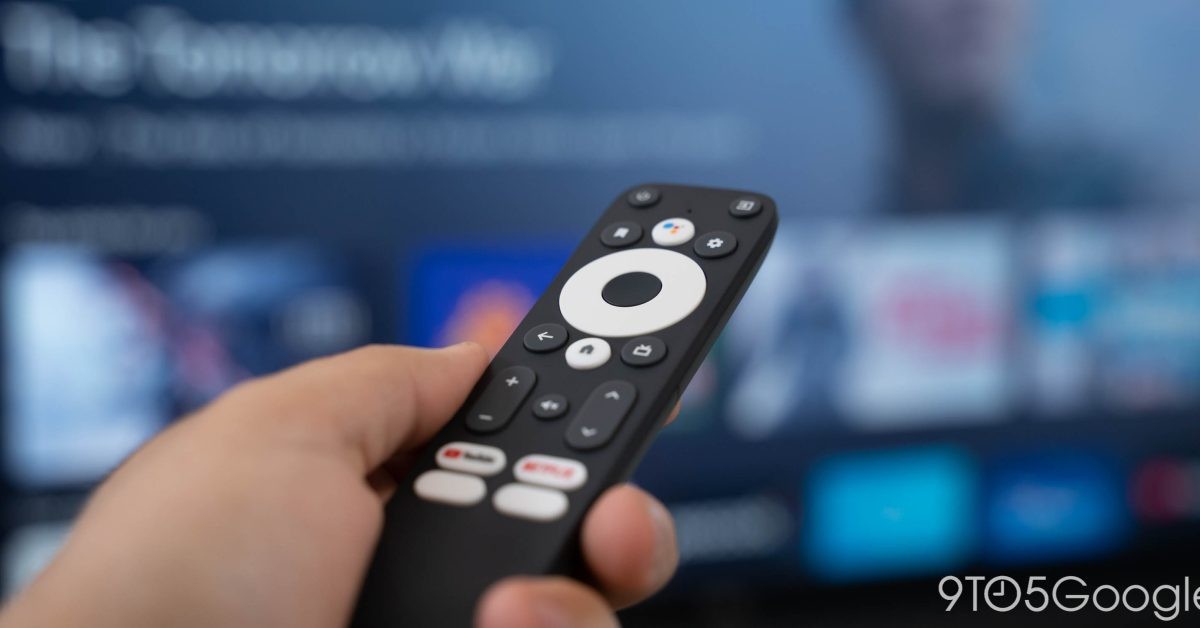
Google kompaniyasi sertifikatlangan Android TV qurilmalariga zararli dasturlar uchun maxfiy eshik o'rnatgan ishlab chiqaruvchi fosh etilganini tasdiqladi. Ushbu holat butun ekotizim xavfsizligini kuchaytirish bo'yicha jiddiy choralarga sabab bo'ldi.
- Google Videostrong kompaniyasi bilan barcha sheriklik aloqalarini uzdi va uni qora ro'yxatga kiritdi.
- XCPE botnetini boshqarish uchun ishlatilgan domenlar va serverlar bloklandi.
- Millionlab foydalanuvchilar qurilmalari, jumladan Mecool brendi mahsulotlari xavf ostida qoldi.
- Google qurilmalarni sinovdan o'tkazish jarayonini tubdan yangiladi va kuchaytirdi.
Videostrong va XCPE botneti fosh etilishi
O'tkazilgan tekshiruvlar natijasida Videostrong kompaniyasi bir necha yil davomida turli xil qurilmalar modellariga zararli kodni to'g'ridan-to'g'ri o'rnatib kelgani aniqlandi. Maxsus infratuzilma va doimiy ravishda o'zgarib turuvchi konfiguratsiyalar yordamida bu zararli faoliyat aniqlanishdan yashirilgan. Google bu holatni tasodifiy xato emas, balki ataylab qilingan harakat deb baholadi.
Zararkunandalar sinov jarayonidagi bo'shliqlardan foydalanish uchun turli yashirin usullardan foydalanganlar. Qurilma birinchi marta yoqilgandan so'ng zararli kod ishga tushadigan qilib sozlangan. Natijada Google ushbu kompaniya va uning sho'ba korxonalariga kelgusida Google ilovalari o'rnatilgan qurilmalarni ishlab chiqarishni taqiqladi.
Shuningdek o‘qingGoogle 1.3 million Android qurilmadan iborat botnetni yo'q qildiTa'sir ko'rsatgan qurilmalar va brendlar
Synthient xavfsizlik bo'yicha tadqiqotchilari potentsial ravishda zararlangan qurilmalar ro'yxatini e'lon qildi. Asosiy e'tibor o'tmishda mashhur bo'lgan Mecool brendiga qaratildi va hozirda ushbu kompaniya o'z faoliyatini to'xtatishi mumkinligi haqida mish-mishlar tarqalgan.
Google o'z testlaridagi kamchiliklarni tan olib, bunday holatlarning oldini olish uchun tekshiruv jarayonini yangilayotganini bildirdi. Ishlab chiqaruvchining foydalanuvchilarni ataylab zararli dasturlar bilan zararlashi ishonchning jiddiy buzilishi ekanligi alohida ta'kidlandi.
Foydalanuvchilar uchun xavfsizlik choralari
Google tomonidan C2 serverlarining bloklanishi kamida 10 milliondan ortiq qo'shimcha komprometlangan qurilmalarga kirishni to'xtatdi. Hozirda ushbu pristavkalardan foydalanish xavfsizroq bo'lsa-da, ekspertlar egalariga muqobil variantlarni ko'rib chiqishni tavsiya qilmoqdalar.
Manba: 9to5Google