CVE-2026-58115: Siemens IoT2050 qurilmalaridagi zaiflik hujumga uchradi
Siemens SIMATIC IoT2050 qurilmalaridagi CVE-2026-58115 kritik zaifligi masofaviy bekdorlar o'rnatish uchun faol suiiste'mol qilinmoqda.
·1 daqiqa o‘qish
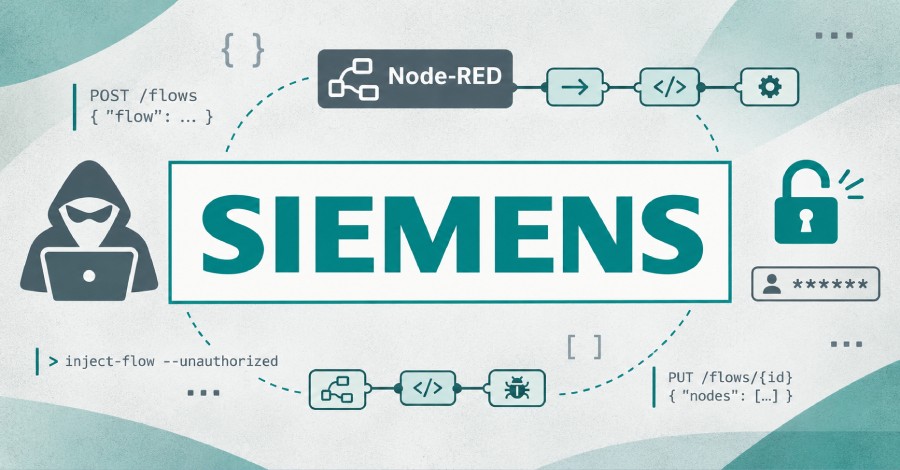
VulnCheck kompaniyasi Siemens SIMATIC IoT2050 Advanced qurilmalariga ta'sir ko'rsatadigan eng yuqori darajadagi xavfsizlik zaifligi faol ravishda suiiste'mol qilinayotganini ma'lum qildi. Ushbu nosozlik orqali tajovuzkorlar tizimda ixtiyoriy kodni bajarish imkoniyatiga ega bo'lmoqda.
- Zaiflik raqami: CVSS 10.0 ballik CVE-2026-58115.
- Muammo mohiyati: muhim funksiya uchun autentifikatsiya mavjud emasligi.
- Oqibat: autentifikatsiyadan o'tmagan xakerlar tomonidan ixtiyoriy kodni ishga tushirish.
CVE-2026-58115 zaifligining xususiyatlari Mutaxassislarning ta'kidlashicha, Siemens SIMATIC IoT2050 Advanced qurilmalaridagi bu kritik nosozlik tarmoqdagi istalgan shaxsga ruxsatsiz kirish imkonini beradi. Autentifikatsiyaning yo'qligi sababli tajovuzkorlar hech qanday maxsus huquqlarsiz tizimga hujum uyushtirishi mumkin.
Faol kiberhujumlar va xavflar VulnCheck tadqiqotchilari ushbu zaiflik real muhitda xakerlar tomonidan qo'llanilayotganini aniqladilar. Hujumchilar ushbu bo'shliqdan foydalanib, qurilmalarga masofaviy buyruq bekdorlarini o'rnatmoqda va sanoat tarmoqlariga zarar yetkazishga harakat qilmoqda.
Tizim ma'murlari va biznes uchun ahamiyati Maksimal xavf darajasiga ega bunday zaifliklar sanoat avtomatlashtirish tizimlari uchun katta xavf tug'diradi. Mutaxassislar qurilmalarni himoya qilish va ishlab chiqaruvchining so'nggi xavfsizlik yangilanishlarini zudlik bilan o'rnatishni tavsiya qilmoqdalar.
Manba: The Hacker News