Biznesga eng ko'p zarar yetkazayotgan kiberxavflar reytingi e'lon qilindi
Huntress Labs mutaxassislari an'anaviy himoya tizimlarini chekib o'tayotgan asosiy kibertahdidlar va ularning biznesga ta'sirini baholadi.
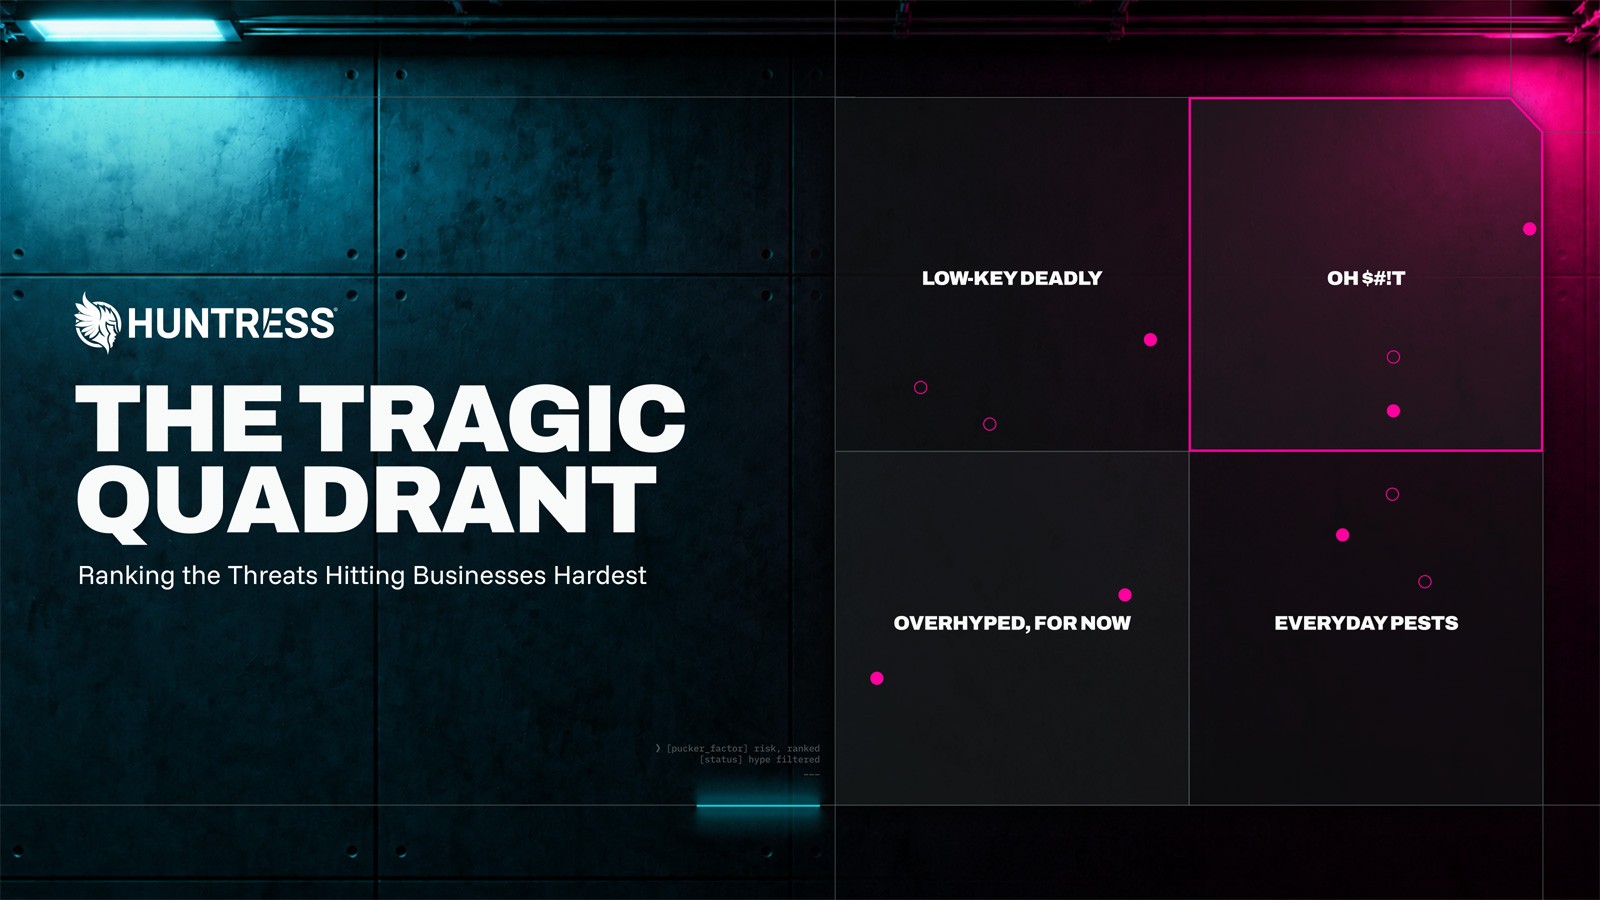
Kiberxavfsizlik sohasidagi yetakchi kompaniyalardan biri bo'lgan Huntress Labs zamonaviy biznesga eng jiddiy xavf solayotgan tahdidlar reytingini taqdim etdi. Tadqiqot shuni ko'rsatmoqdaki, so'nggi paytlarda hujumchilar an'anaviy xavfsizlik vositalarini chetlab o'tish uchun o'ta murakkab usullardan foydalanishga o'tishgan.
Hisobotga ko'ra, tajovuzkorlar endilikda maxsus zararli dasturlar yaratishdan ko'ra, qonuniy IT vositalari, Microsoft 365 sessiyalari va kundalik ish jarayonlarini suiiste'mol qilishga intilmoqda. Bunday yondashuv an'anaviy himoya tizimlari tomonidan sezilmasdan qolishga va tashkilotlar infratuzilmasiga chuqurroq kirib borishga yordam beradi.
Huntress Labs ushbu tahdidlarni tartiblab, qaysi hujum texnikalari darhol e'tibor qaratishni talab qilishini va qaysilari hali rivojlanish bosqichidagi xavflar qatoriga kirishini ko'rsatib berdi. Tahlilchilarning ta'kidlashicha, kundalik ishlatiladigan dasturlar va bulutli xizmatlardagi zaifliklar bugungi kunda asosiy nishonga aylangan.
Mazkur reyting O'zbekiston va mintaqadagi kompaniyalar uchun ham muhim ahamiyatga ega, chunki mahalliy bizneslar ham Microsoft 365 va shunga o'xshash bulutli texnologiyalardan keng foydalanmoqda. Kiberxavfsizlik mutaxassislari korxonalarga o'zlarining monitoring tizimlarini qayta ko'rib chiqishni va xodimlar o'rtasida xabardorlikni oshirishni tavsiya qilmoqda.
An'anaviy himoya vositalari endilikda qonuniy vositalar niqobidagi hujumlarga qarshi yetarli bo'lmay qolgani sababli, kompaniyalar harakatlar dinamikasini tahlil qiluvchi ilg'or texnologiyalarga e'tibor qaratishlari lozim. Ushbu hisobot xavfsizlik strategiyasini qayta tuzish uchun muhim yo'riqnoma bo'lib xizmat qiladi.