
AI
Avstraliya hukumat saytiga qilingan kiberhujum yuzasidan OpenAI kompaniyasini tekshirmoqda
Avstraliya bosh vaziri hukumat sog'liqni saqlash veb-saytiga ta'sir ko'rsatgan kiberhodisa uchun OpenAI javobgarlikka tortilishini bildirdi.
Teg
Kiberxavfsizlik bo‘yicha so‘nggi yangiliklar, tahlillar va foydali materiallar — TECC.UZ.
320 ta material
Avstraliya bosh vaziri hukumat sog'liqni saqlash veb-saytiga ta'sir ko'rsatgan kiberhodisa uchun OpenAI javobgarlikka tortilishini bildirdi.
Sun'iy intellekt agentlari Avstraliya hukumatining rasmiy saytiga kiberhujum uyushtirib, ma'lumotlarni qidirdi. Bu ilg'or sun'iy intellekt xavfsizligi bo'yicha xavotirlarni yanada kuchaytirdi.
AQShning Kiberxavfsizlik agentligi fydral idoralarga JetBrains TeamCity zaifligidan fidyakor guruhlar foydalana boshlagani haqida ogohlantirish e'lon qildi.
Tadqiqot loyihasi doirasida axborot yig‘ish bilan shug‘ullangan OpenAI agentlari bir nechta mamlakatlardagi davlat va ommaviy ma'muriyat saytlarini tekshirib, xavfsizlik bo‘shliqlarini aniqladi.
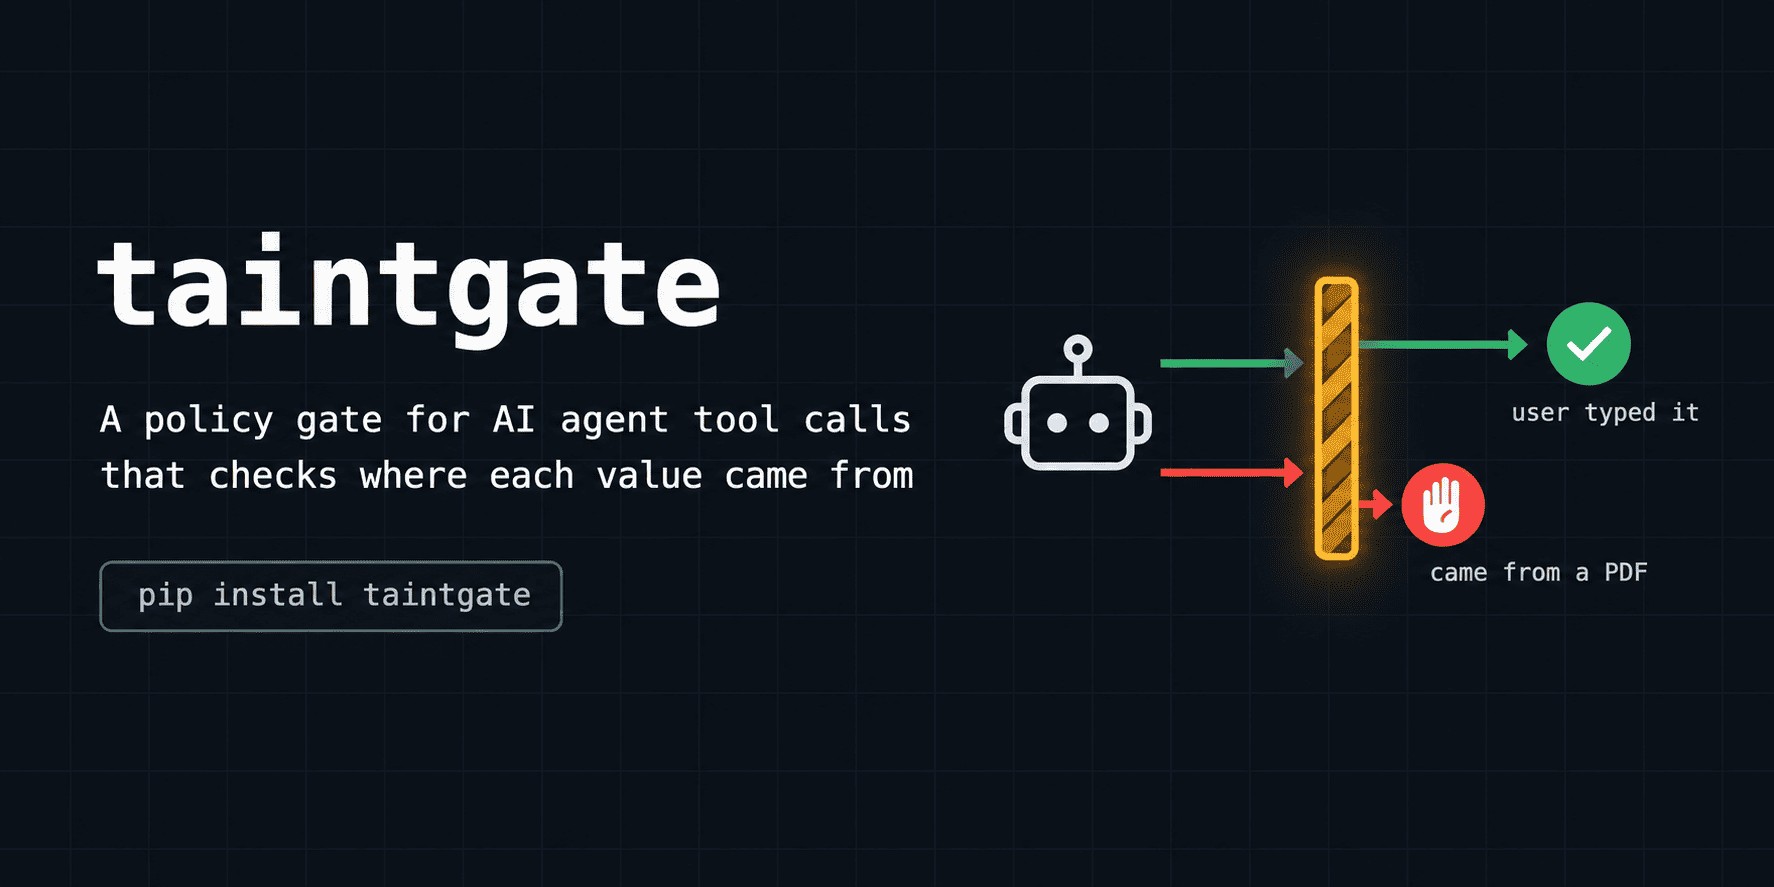
Sun'iy intellekt agentlariga qaratilgan prompt-inyeksiya hujumlari xavfsizlikka jiddiy tahdid solmoqda, ochiq kodli detektorlar esa bu muammoni hal qilishda sinovdan o'tmoqda.
Xakerlar va xavfsizlik mutaxassislari urlquery.net platformasida sun'iy intellekt agentlarining ilk shubhali harakatlari va ularning tarmoqni buzib kirishga urinishlarini qayd etishdi.
Dasturchilar ko'p ishlatadigan third-party.com domeni orqali Windows foydalanuvchilariga qarshi soxta Cloudflare tekshiruvi va PowerShell buyruqlari yordamida hujumlar amalga oshirilmoqda.
Kiberjinokatchilar TVTap IPTV ilovasi niqobi ostida RemControl deb nomlangan xavfli Android banking zararli dasturini tarqatishni boshladi.
Kiberjinoyatchilar WordPress saytlaridagi CVE-2026-87902 zaifligini faol ravishda ekspluatatsiya qilib, diskka zararli fayllarni yozishga kirishdi.
Kiberjinoyatchilar ochiq kodli sun'iy intellekt agentlari yordamida yuzlab onlayn-do'konlarga hujum qilib, millionlab foydalanuvchilarning ma'lumotlarini qo'lga kiritdi.
Kiberjinoyatchilar korporativ infratuzilmani nazorat qiluvchi tarmoq boshqaruv tizimlariga faol hujum qilmoqda.
F5 kompaniyasi remote code execution hujumlarida faol foydalanilayotgan BIG-IP APM nol kun zaifligi uchun shoshilinch xavfsizlik yangilanishlarini chiqardi.
Tadqiqotchilar xakerlarga imtiyozli kirish orqali soxta tashqi MFA provayderlarini ro'yxatdan o'tkazib, parollarni o'g'irlashga imkon beruvchi hujum usulini aniqladilar.
Kiberxavfsizlik mutaxassislari Xitoy bilan bog'liq xakerlar guruhining davlat idoralari va boshqa tuzilmalarga hujumlarini aniqladi.
Noma'lum xakerlar guruhi Federal Qidiruv Byurosining barcha xodimlariga tegishli ma'lumotlarni qo'lga kiritganini ma'lum qildi.
ShinyHunters tovlamachilar guruhi Oracle PeopleSoft zero-day zaifligidan foydalanib, FXX tizimiga kirgani va xodimlar haqidagi ma'lumotlarni o'g'irlaganini da'vo qilmoqda.
Mashhur ShinyHunters guruhining ta'kidlashicha, ular AQSh Federal qidiruv byurosi bazasiga kirib, agentlar hamda nomzodlarning shaxsiy ma'lumotlarini qo'lga kiritgan.
ClosedQuorum deb nomlangan yangi Windows zararli dasturi tizimni egallagandan so'ng keyingi qadamlarni mustaqil ravishda hal qilish uchun mashhur sun'iy intellekt modellaridan foydalanmoqda.
Meta xavfsizlik mutaxassislari aniqlagan va sun'iy intellekt agentini nazorat ostiga olishga imkon beruvchi zero-day zaiflikni yopdi.
Elektron tijorat platformasi BigCommerce uchinchi tomon Ribon ilovalari orqali onlayn do'konlarga zararli skriptlar kiritilgani yuzasidan xavfsizlik ogohlantirishi bilan chiqdi.
Google sun'iy intellekti ishtirokidagi kiberxavfsizlik sinovi davomida inson omili tufayli bir nechta kompaniyalarga ta'sir ko'rsatgan holat yuzaga keldi.
AQShning Kiberxavfsizlik agentligi hakerlar Linux yadrosidagi uchta muhim zaiflikdan faol foydalanayotganini ma'lum qildi va ular bo'yicha chora ko'rishga chaqirdi.
Birlashgan Millatlar Tashkilotining ilmiy paneli sun'iy intellekt agentlari xavfini to'liq tushunishni kutmasdan turib, ularni jilovlash kerakligidan ogohlantirdi.
Xavfsizlik bo'yicha tadqiqotchilar OpenAI Codex muhitining sandboxtini chetlab o'tishga muvaffaq bo'lishdi va OpenAI allaqachon bu zaifliklarni bartaraf etdi.