
Dasturlash hujjatlaridagi soxta domen orqali xavfli kiberhujumlar uyushtirilmoqda
Dasturchilar ko'p ishlatadigan third-party.com domeni orqali Windows foydalanuvchilariga qarshi soxta Cloudflare tekshiruvi va PowerShell buyruqlari yordamida hujumlar amalga oshirilmoqda.
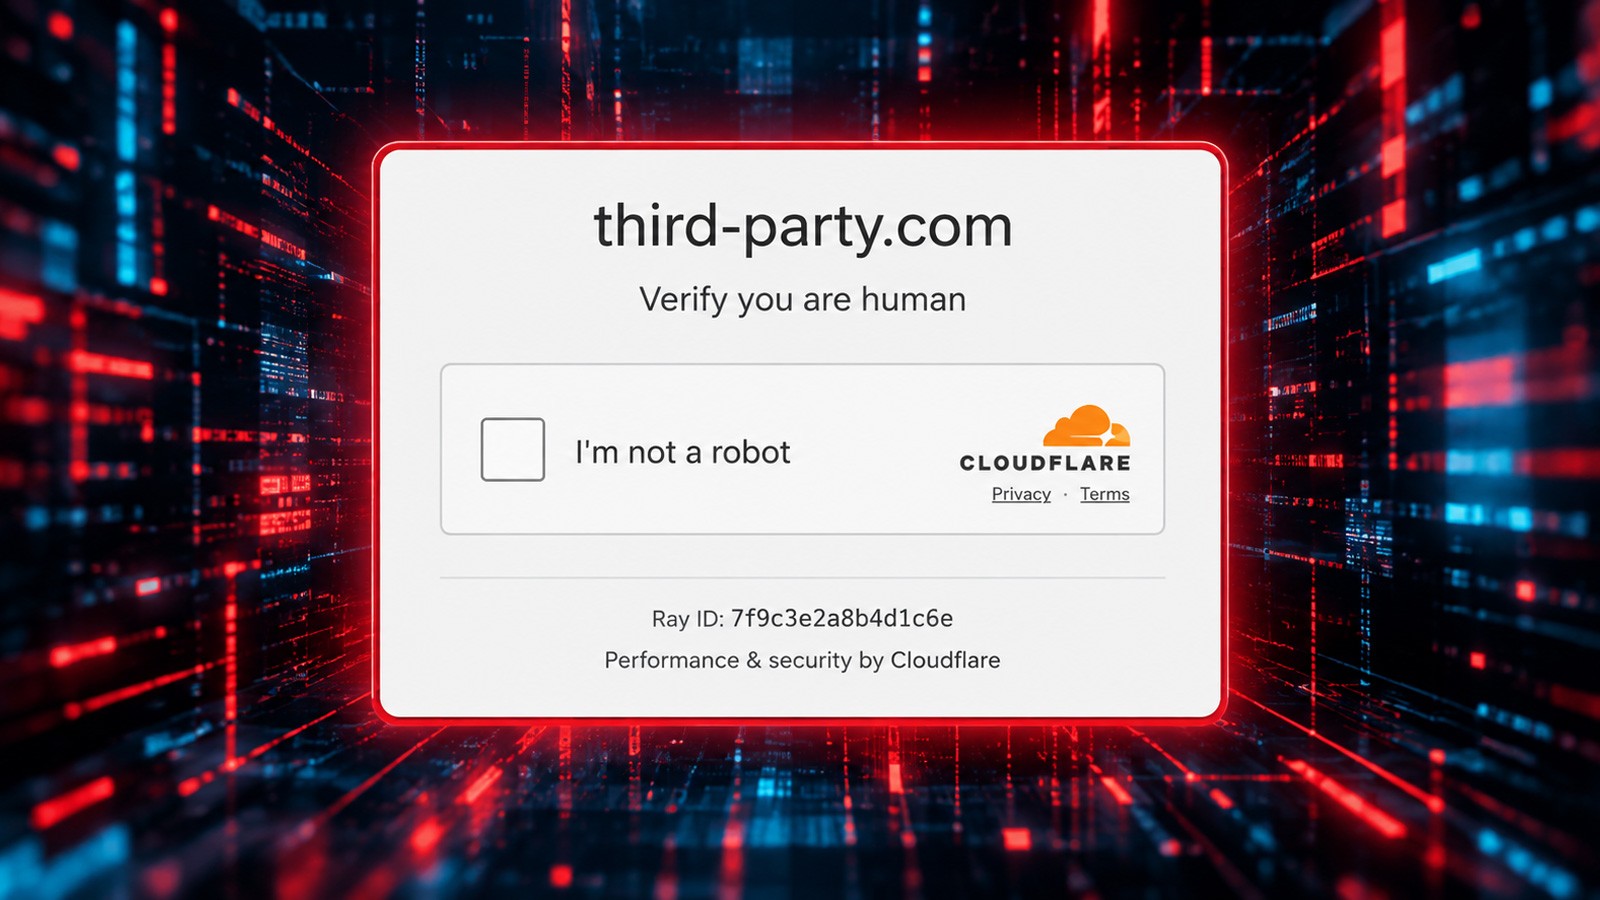
BleepingComputer xabariga ko'ra, dasturlash va kod namunalarida standart to'ldiruvchi sifatida keng qo'llaniladigan "third-party.com" domeni hozirda kiberjinoyatchilar nazoratiga o'tgan va zararli maqsadlarda foydalanilmoqda. Ushbu domen orqali foydalanuvchilarga soxta Cloudflare xavfsizlik tekshiruvi sahifasi ko'rsatiladi.
Hujum davomida Windows foydalanuvchilarini aldash va ularning tizimiga zararli kod kiritish maqsadida maxsus usullardan foydalanilmoqda. Jabrlanuvchilar sahifadagi ko'rsatmalarga amal qilib, PowerShell buyruqlarini nusxalab ishga tushirishga majburlanmoqda, bu esa ClickFix deb nomlangan hujum turiga kiradi.
Mutaxassislarning ta'kidlashicha, bunday usullar ko'pincha foydalanuvchilarning hushyorligini pasaytirishga qaratilgan bo'lib, tanish yoki xavfsiz ko'ringan manzillar orqali ishonchni suiiste'mol qiladi. Soxta tekshiruv sahifalari asl Cloudflare xizmatlariga o'xshatib yasalgani sababli ko'pchilik xavfni sezmay qolishi mumkin.
Ushbu holat dasturlash sohasidagi hujjatlar va ochiq kodli manbalardagi standart havolalarni tekshirish qanchalik muhimligini ko'rsatadi. Dasturchilar va ITmutaxassislar o'z loyihalarida eskirgan yoki nazorat qilinmaydigan domen nomlaridan foydalanishda ehtiyotkor bo'lishlari zarur.
O'zbekistondagi dasturchilar va kompaniyalar uchun ham bu kabi xavflar dolzarb sanaladi, chunki xalqaro kutubxonalar va qo'llanmalardan foydalanishda shunga o'xshash zaifliklarga duch kelish ehtimoli mavjud. Shaxsiy va korporativ xavfsizlikni ta'minlash uchun har qanday shubhali skript va buyruqlarni ishga tushirishdan oldin ularning manbasini diqqat bilan tekshirish talab etiladi.


