حماية خط الأساس في ويندوز: نظام الأمن من مايكروسوفت وحظر التطبيقات
مايكروسوفت تختبر نظام "حماية خط الأساس" في ويندوز، والذي يجمع ميزات الأمان في نظام التشغيل. وسيتمكن المطورون من حظر التطبيقات على أجهزة الكمبيوتر غير المحمية.
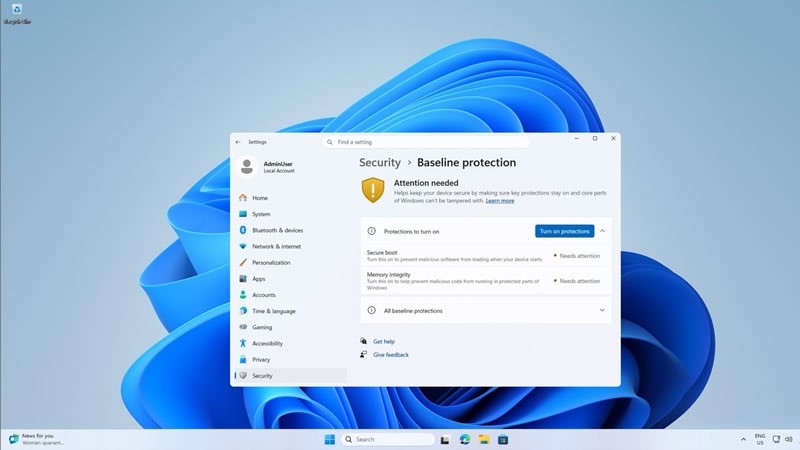
تختبر مايكروسوفت حالياً نظاماً جديداً يُسمى "حماية خط الأساس" (Windows Baseline Protection)، والذي تم تصميمه لدمج ثماني آليات أمان موجودة بالفعل في ويندوز 11 ضمن إطار تحقق موحد. سيسمح هذا النظام للمطورين الخارجيين بالتحقق من مستوى الأمان لأجهزة كمبيوتر المستخدمين قبل السماح لبرامجهم بالعمل.
- يدمج النظام ثماني آليات أمان خاصة بنظام ويندوز 11 في عملية تحقق واحدة.
- يمكن للمطورين الخارجيين طلب نتائج التحقق أو الرموز المميزة للأجهزة.
- انضمت شركات Adobe وBlizzard و1Password بالفعل إلى مرحلة الاختبار.
- ومن المقرر إطلاق الميزة الجديدة بالكامل في عام 2027.
كيف تعمل حماية خط الأساس في ويندوز
تتيح البنية الجديدة للمطورين طلب نتيجة تحقق بسيطة، أو قائمة مفصلة بمكونات الأمان المفقودة، أو رمز تأكيد خاص بالأجهزة من ويندوز. الخيار الأخير يصعب تزويره نظراً لأنه يمكن التحقق من صحته على خوادم المطور.
في الوقت نفسه، لن تقوم مايكروسوفت بحظر التطبيقات من تلقاء نفسها: بل ستتمكن الشركات من عرض تحذيرات، أو تعطيل ميزات معينة، أو حظر تشغيل البرامج التي لا تلبي معايير الأمان الخاصة بها بشكل كامل.
اقرأ أيضًامايكروسوفت تستعد لتحويل أجهزة أندرويد إلى شاشة ثانية لنظام ويندوز 11الشركاء الأوائل وحالات الاستخدام
انضم كبار اللاعبين في الصناعة بالفعل إلى مرحلة الاختبار، بما في ذلك شركات مثل Adobe، وBlizzard من خلال منصة Battle.net، و1Password، وRaycast، والخدمة التعليمية Schoolyear. على سبيل المثال، تستخدم الأخيرة عملية التحقق لضمان أن أجهزة الطلاب تلبي متطلبات الأمان قبل بدء الامتحانات.
لم تعلن شركتا Adobe أو Blizzard حتى الآن عن نواياهما لحظر برامجهما على أجهزة الكمبيوتر التي تفشل في اجتياز التحقق. ومع ذلك، تمنح الأداة المطورين تحكماً دقيقاً في بيئة تشغيل تطبيقاتهم.
تحديات تواجه اللاعبين والمتحمسين
قد تخلق الميزة الجديدة عقبات إضافية أمام اللاعبين والمتحمسين الذين يقومون بتعطيل بعض آليات الأمان لتحسين الأداء أو توافق الأجهزة. على سبيل المثال، قد يؤدي تعطيل خاصية سلامة الذاكرة (Memory Integrity) إلى زيادة السرعة في بعض السيناريوهات، بينما غالباً ما يتم إلغاء تفعيل التمهيد الآمن (Secure Boot) عند إعداد أنظمة التمهيد المزدوج مع لينكس.
مثل هذه التعديلات قد تؤدي الآن إلى رفض التطبيقات الترخيصية للعمل تماماً. ولإدارة هذه المعلمات الجديدة، ستضيف مايكروسوفت صفحة مخصصة لحماية خط الأساس في إعدادات ويندوز 11.
الإدارة الجدول الزمن للتنفيذ
ستعرض صفحة الإعدادات آليات الأمان المُفعَّلة وتلك التي تتطلب الانتباه، مما يسمح للمستخدمين بتفعيل الميزات المتاحة بنقرة واحدة تليها عملية إعادة تشغيل. يتطلب تفعيل التمهيد الآمن (Secure Boot) الانتقال إلى إعدادات UEFI، حيث سيوفر ويندوز تعليمات خطوة بخطوة ورمز استجابة سريعة (QR code).
حالياً، الميزة متاحة للمشاركين في برنامج ويندوز إنسيدر (Windows Insider)، ومن المخطط إطلاقها على نطاق واسع في عام 2027. وهذا يمنح النظام البيئي وقتاً كافياً للتكيف مع تحسينات الأمان القادمة.
المصدر: 3DNews: