Windows Baseline Protection: Microsofts Sicherheitssystem und App-Blockierung
Microsoft testet Windows Baseline Protection, das OS-Sicherheitsfunktionen bündelt. Entwickler sollen Apps auf ungeschützten PCs blockieren können.
Microsoft testet derzeit ein neues System namens Windows Baseline Protection, das darauf ausgelegt ist, acht bestehende Sicherheitsmechanismen von Windows 11 in einem einheitlichen Prüfrahmen zu bündeln. Dieses System wird es Drittanbietern ermöglichen, das Sicherheitsniveau von Benutzercomputern zu überprüfen, bevor sie ihre Software ausführen lassen.
- Das System integriert acht Sicherheitsmechanismen von Windows 11 in eine einzige Prüfung.
- Drittanbieter-Entwickler können Verifizierungsergebnisse oder Hardware-Token anfordern.
- Adobe, Blizzard und 1Password haben sich bereits der Testphase angeschlossen.
- Eine vollständige Einführung des neuen Features ist für 2027 geplant.
Wie Windows Baseline Protection funktioniert
Die neue Architektur ermöglicht es Entwicklern, ein einfaches Verifizierungsergebnis, eine detaillierte Liste fehlender Sicherheitskomponenten oder ein spezielles Hardware-Bestätigungstoken von Windows anzufordern. Letztere Option ist schwerer zu fälschend, da ihre Echtheit auf den Servern des Entwicklers überprüft werden kann.
Gleichzeitig wird Microsoft Anwendungen nicht von sich aus blockieren: Unternehmen können Warnungen anzeigen, bestimmte Funktionen deaktivieren oder den Start von Programmen, die ihre Sicherheitsstandards nicht erfüllen, vollständig untersagen.
Lesen Sie auchMicrosoft bereitet sich darauf vor, Android-Geräte in einen zweiten Windows 11-Bildschirm zu verwandelnErste Partner und Anwendungsfälle
Grosse Branchenplayer haben sich bereits der Testphase angeschlossen, darunter Adobe, Blizzard mit seiner Plattform Battle.net, 1Password, Raycast und der Bildungsdienstleister Schoolyear. Letzterer nutzt die Prüfung beispielsweise, um sicherzustellen, dass die Computer der Schüler vor Prüfungsbeginn die Sicherheitsanforderungen erfüllen.
Weder Adobe noch Blizzard haben bisher angekündigt, ihre Software auf Computern zu blockieren, die die Prüfung nicht bestehen. Das Tool gibt Entwicklern jedoch eine granulare Kontrolle über die Ausführungsumgebung ihrer Anwendungen.
Herausforderungen für Gamer und Enthusiasten
Das neue Feature könnte zusätzliche Hürden für Gamer und Enthusiasten schaffen, die bestimmte Sicherheitsmechanismen deaktivieren, um die Leistung oder Hardwarekompatibilität zu verbessern. Beispielsweise kann das Deaktivieren der Speicherintegrität (Memory Integrity) in einigen Szenarien die Geschwindigkeit erhöhen, während Secure Boot bei der Konfiguration von Multi-Boot-Systemen mit Linux oft deaktiviert wird.
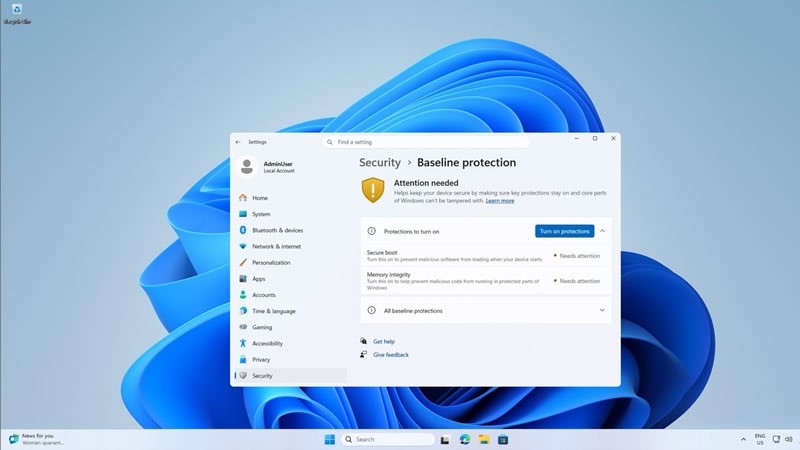
Solche Modifikationen könnten nun dazu führen, dass lizenzierte Anwendungen komplett ihren Dienst verweigern. Um diese neuen Parameter zu verwalten, fügt Microsoft den Windows-11-Einstellungen eine dedizierte Seite für den Baseline-Schutz hinzu.
Verwaltung und Zeitplan für die Einführung
Die Einstellungsseite zeigt an, welche Sicherheitsmechanismen aktiviert sind und welche Aufmerksamkeit erfordern, sodass Benutzer verfügbare Funktionen mit einem Klick gefolgt von einem Neustart aktivieren können. Das Aktivieren von Secure Boot erfordert das Navigieren in den UEFI-Einstellungen, wobei Windows Schritt-für-Schritt-Anleitungen und einen QR-Code bereitstellt.
Derzeit ist das Feature für Teilnehmer des Windows Insider-Programms verfügbar, die vollständige Einführung ist für 2027 geplant. Dies gibt dem Ökosystem ausreichend Zeit, sich an die kommenden Sicherheitsverbesserungen anzupassen.
Quelle: 3DNews: