Windows 11 verfolgt heimlich die Nutzung von Coding-Agenten und Entwicklertools
Eine neue Untersuchung zeigt, dass Windows 11 die Nutzung von KI-Coding-Agenten und Entwicklertools überwacht und Telemetriedaten an Microsoft sendet.
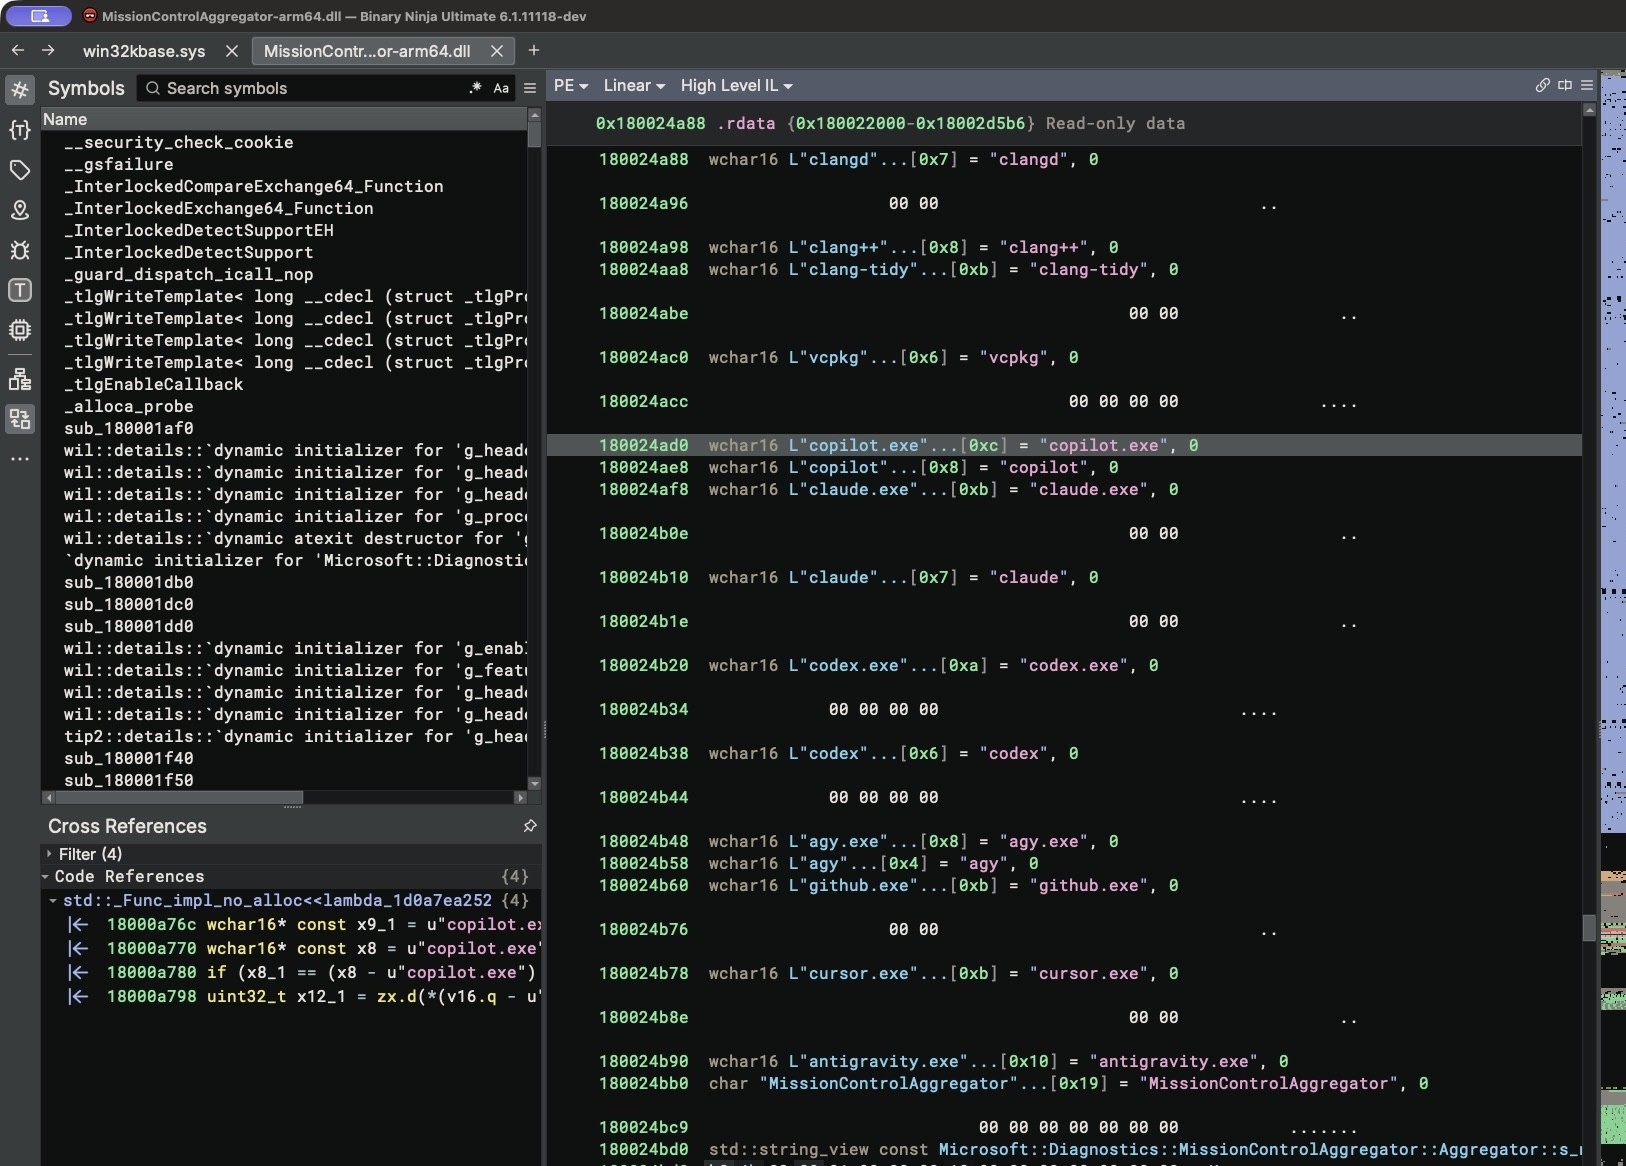
Jüngste Analysen von Windows-11-Binärdateien haben eine integrierte Systemkomponente aufgedeckt, die nachverfolgt, welche Entwicklertools und KI-Coding-Agenten ausgeführt werden. Sicherheitsforscher fanden heraus, dass das Betriebssystem die Nutzung von Dienstprogrammen wie Python, Node.js und beliebten Coding-Assistenten protokolliert.
- MissionControlAggregator.dll überwacht bestimmte Namen von ausführbaren Dateien und Entwicklungsumgebungen.
- Zu den verfolgten Tools gehören copilot.exe, claude.exe, codex.exe, cursor.exe, python.exe und gcc.exe.
- Die gesammelten Daten werden in Bitsets umgewandelt und über den Diagnosedienst DiagTrack übertragen.
- Die Überwachung basiert auf einem experimentellen Funktions-Flag namens CLICodingAgentUsage.
Wie Windows 11 Entwicklertools erkennt
Die Untersuchung von MissionControlAggregator.dll ergab fest codierte Ausführungsprüfungen, die sowohl auf Befehlszeilen-Agenten als auch auf Desktop-Anwendungen abzielen, einschließlich Workloads, die über WSL ausgeführt werden. Das System sucht nach bestimmten Slots, die zu KI-Coding-Assistenten sowie herkömmlichen Compilern, Debuggern und Frameworks wie Node.js, .NET und Visual Studio passen.
Um diese Daten zu erfassen, klinkt sich die Komponente in bestehende Windows-Ereignisprovider wie KernelProcess und Win32kTraceLogging ein. Wenn ein anvisiertes Tool gestartet wird, registriert die Komponente das Ereignis, aktualisiert ihren internen Status und generiert einen Segments.SubCohorts-Bericht. Anstatt die Namen der ausführbaren Dateien im Klartext zu übertragen, verwendet das System eine Bitmap, die breitere Tool-Kategorien repräsentiert.
Lesen Sie auchMicrosoft bereitet sich darauf vor, Android-Geräte in einen zweiten Windows 11-Bildschirm zu verwandelnUntersuchung und praktische Überprüfung
Tests auf einer Windows-11-ARM64-Virtuellen-Maschine zeigten, dass das Feature CLICodingAgentUsage standardmäßig bereits als Dienste-Experiment aktiv war. Bereits das Umbenennen einer Befehlszeilen-Eingabeaufforderung in codex.exe oder gcc.exe reichte aus, damit die Systemkomponente die Ausführung erkannte und protokollierte.
Der Telemetriedienst DiagTrack sammelt diese Ereignisse über die Ereignisablaufverfolgung für Windows (ETW). Wenn die Freigabe optionaler Diagnosedaten aktiviert ist – was bei Standard-Consumer-Installationen der Fall ist –, wird diese Telemetrie auf Microsoft-Server hochgeladen. Die generierten Berichte enthalten weder Quellcode noch Prompt-Text, sondern konzentrieren sich ausschließlich auf die Kategorisierung der Tool-Nutzung.
Datenschutzbedenken für Entwickler
Während Microsoft solche Telemetriedaten als Mechanismus zur Verbesserung der Systemleistung und der Benutzererfahrung darstellt, wirft die detaillierte Nachverfolgung professioneller Entwicklungstools Datenschutzbedenken auf. Entwickler greifen häufig auf spezialisierte Umgebungen zurück, und die Telemetrieüberwachung bestimmter KI-Agenten-Kategorien verdeutlicht die anhaltenden Debatten rund um die Überwachung durch Betriebssysteme.
Für Entwickler und IT-Profis unterstreicht diese Entdeckung, wie wichtig es ist, die Telemetrie- und Datenschutzeinstellungen des Betriebssystems zu überprüfen. Die Überprüfung der Berechtigungen für optionale Diagnosedaten sorgt für mehr Kontrolle darüber, welche Metriken zur Systemnutzung an Server von Drittanbietern übermittelt werden.
Quelle: Hacker News: Front Page