
Защита от программ-вымогателей для MSP: чек-лист из 6 пунктов для быстрого восстановления
Устойчивость к программам-вымогателям требует большего, чем просто резервное копирование или защита конечных точек. Acronis описывает шесть возможностей, которые поставщики управляемых услуг (MSP) должны протестировать в клиентских средах.
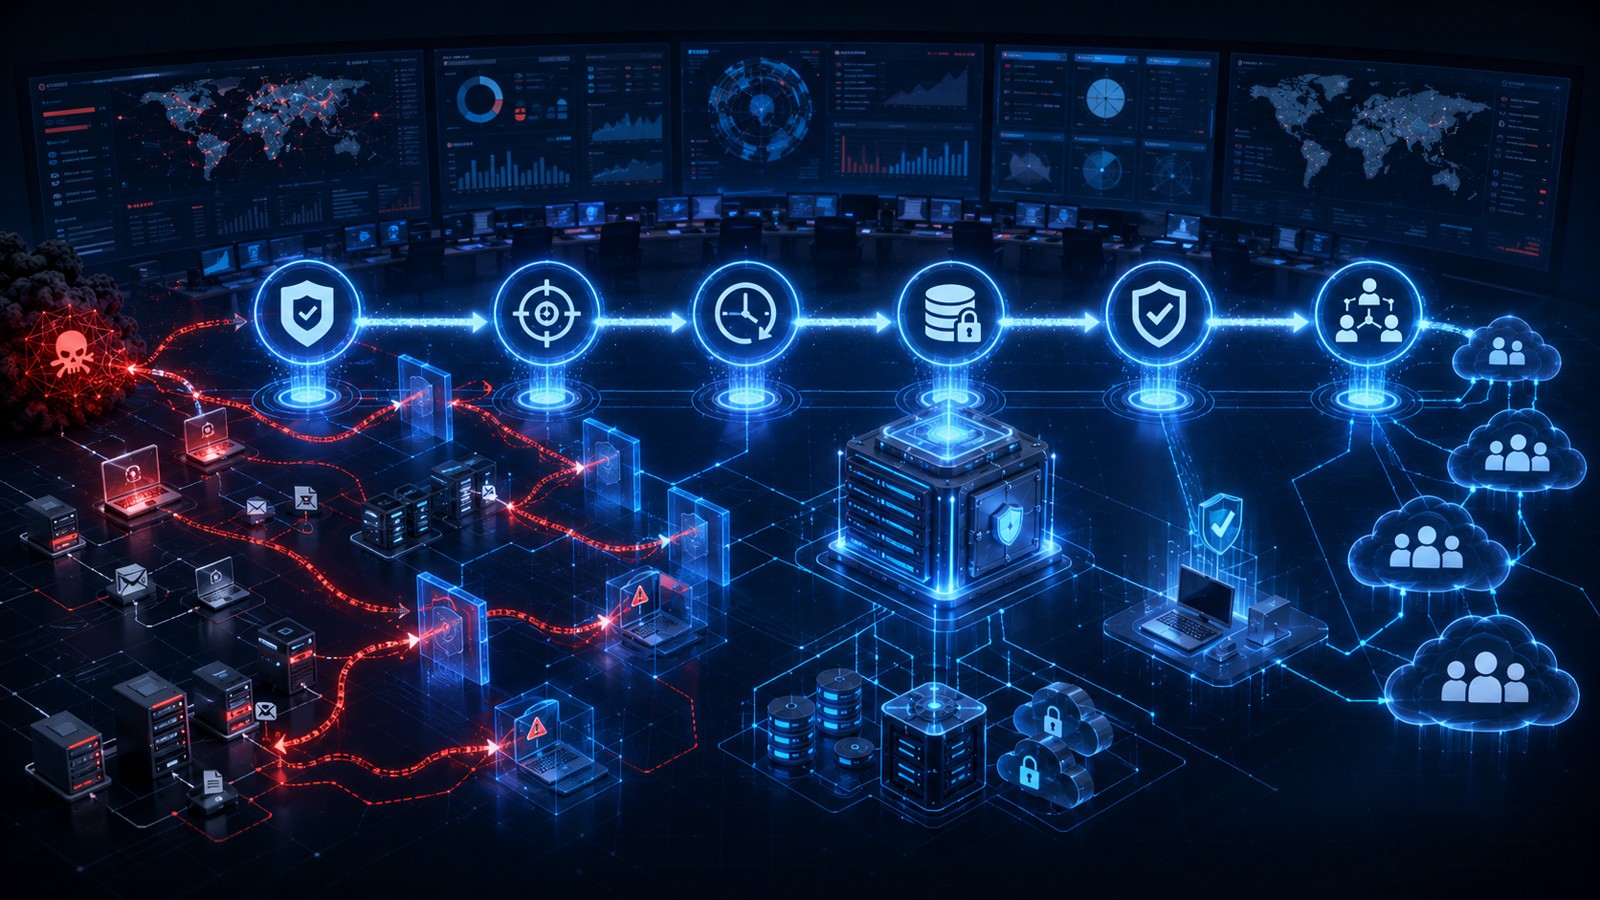
В современных условиях обеспечения кибербезопасности противодействие программам-вымогателям (ransomware) требует комплексного подхода, выходящего за рамки стандартного резервного копирования или базового обнаружения угроз. Эксперты подчеркивают необходимость постоянной проверки всех уровней защиты в инфраструктуре клиентов.
Компания Acronis представила практический чек-лист, включающий шесть ключевых возможностей, которые поставщики управляемых услуг (MSP) должны протестировать в средах своих клиентов. Рекомендации охватывают все этапы работы: от снижения уровня подверженности рискам и обнаружения атак до сохранения точек восстановления и оперативного возобновления бизнес-процессов.
Процесс обеспечения устойчивости начинается с минимизации потенциальных уязвимостей и эффективного выявления подозрительной активности на ранних стадиях. Это позволяет предотвратить масштабные сбои и защитить ключевые активы организаций от разрушительных последствий атак.
Важнейшей составляющей также является защита точек восстановления и способность систем к быстрому восстановлению после инцидентов. Регулярное тестирование механизмов восстановления гарантирует, что бизнес сможет продолжить работу даже в случае успешного проникновения злоумышленников.
Для IT-рынка и поставщиков услуг в регионе внедрение подобных проверенных методологий имеет критическое значение на фоне растущего числа киберугроз. Повышение стандартов кибербезопасности помогает минимизировать риски простоя и защитить критически важные данные клиентов.


