

Cyber
Новая цель ransomware-группировок: под ударом бэкапы
Злоумышленники все чаще нацеливаются на инфраструктуру резервного копирования, чтобы лишить жертв возможности восстановления. Kaseya объясняет, как защитить данные.
Категория
Защита, угрозы, стратегии безопасности и аудит.
203 материалов
Злоумышленники все чаще нацеливаются на инфраструктуру резервного копирования, чтобы лишить жертв возможности восстановления. Kaseya объясняет, как защитить данные.
Критическая уязвимость CVE-2026-21589 в Jira, Confluence и Bitbucket активно используется в атаках после публикации публичного PoC.
В первый день соревнований Pwn2Own Ireland 2026 исследователи безопасности дважды взломали Samsung Galaxy S26 и заработали $388,500, проэксплуатировав 32 уязвимости нулевого дня.
Британский ритейлер одежды ASOS подтвердил инцидент безопасности после того, как хакеры разослали несанкционированные push-уведомления через его мобильное приложение.
Бывший инфраструктурный инженер промышленной компании из Нью-Джерси получил 32 месяца тюрьмы за кибератаку на сети своего работодателя.
Согласно данным BleepingComputer, хакеры сканируют сеть в поисках уязвимости CVE-2026-61500 в Rejetto HFS, которая позволяет захватывать аккаунты и выполнять код.
Компания Dell призвала пользователей срочно исправить критическую уязвимость в инструменте командной строки System Update (DSU).
В результате кибератаки на правительственную базу данных Дании были похищены имена, адреса и государственные ID-номера 8 миллионов человек.
Компания Citrix выпустила экстренные обновления для критической уязвимости в NetScaler, активно используемой в атаках.
Участник хакерской группировки ShinyHunters, известный под ником 'Rey', был задержан в Иордании и сотрудничает с ФБР для поиска других членов.
Связанная с Китаем группировка вымогателей использовала уязвимости SharePoint для атак на критическую инфраструктуру.
Разработчик популярной системы MyChart на несколько недель сосредоточится на исправлении ошибок безопасности, угрожающих данным пациентов.
В четверг неизвестные злоумышленники взломали официальный аккаунт Microsoft в социальной сети X с аудиторией более 13 миллионов подписчиков.
Компания Fortinet выпустила предупреждение о критической уязвимости в FortiMail, которая активно эксплуатируется хакерами в реальных атакующих сценариях.
Компания Magnet Forensics нашла способ обойти защитную функцию iPhone, которая автоматически перезагружает устройство, если оно не разблокировалось в течение 72 часов.
В результате международной операции под названием Operation KillSwitch был уничтожен сайт утечки данных и серверы банды вымогателей KillSec.
В результате взлома кадровой системы Пентагона хакеры похитили личные данные более 3 миллионов военных, и ведомство уже начало рассылку уведомлений пострадавшим.
Группировка Star Blizzard задействовала новую тактику установки вредоносного ПО под названием RedFlick для развертывания своего бэкдора CosmicPulse.
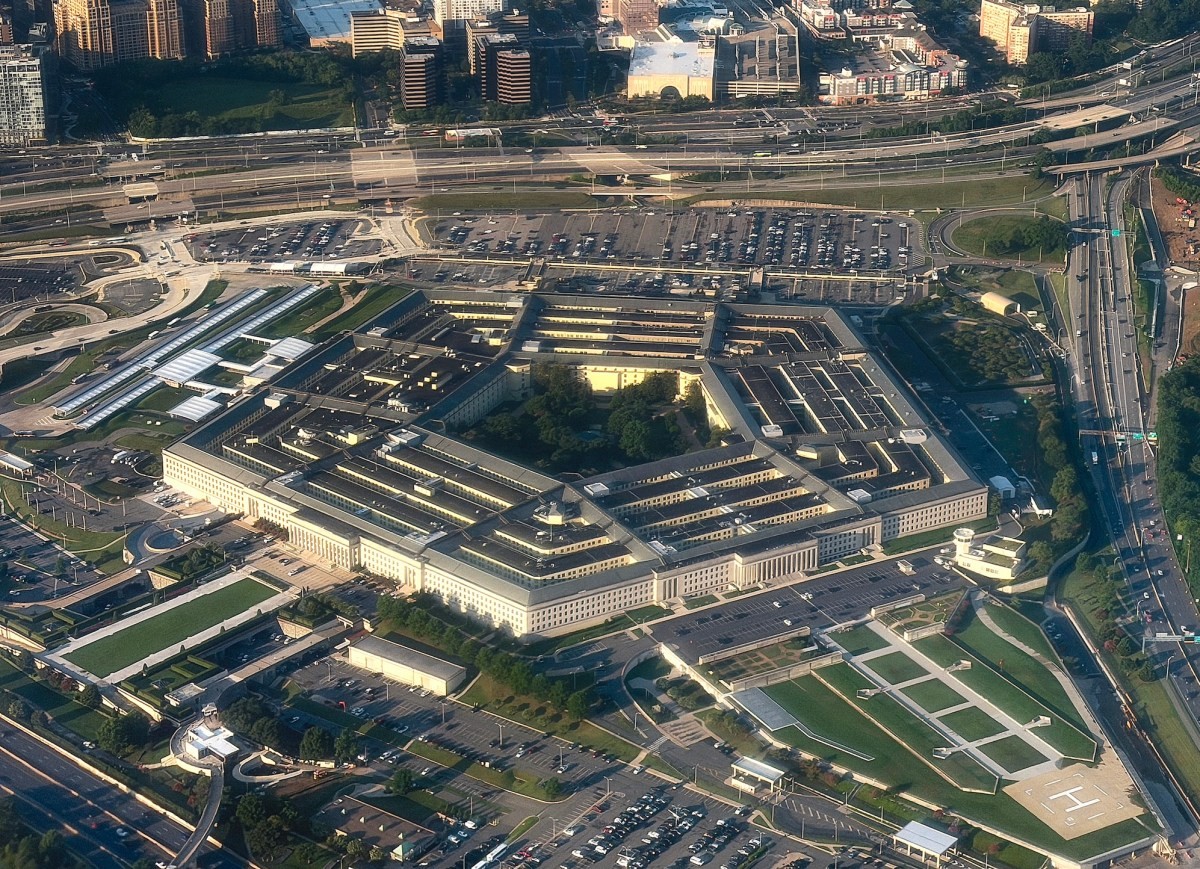
Министерство обороны уведомило миллионы действующих и бывших американских военных о масштабной утечке данных.
Согласно данным BleepingComputer, в июле в публичных репозиториях GitHub оставалось более 543 тысяч действующих учетных данных, несмотря на защитные меры платформы.
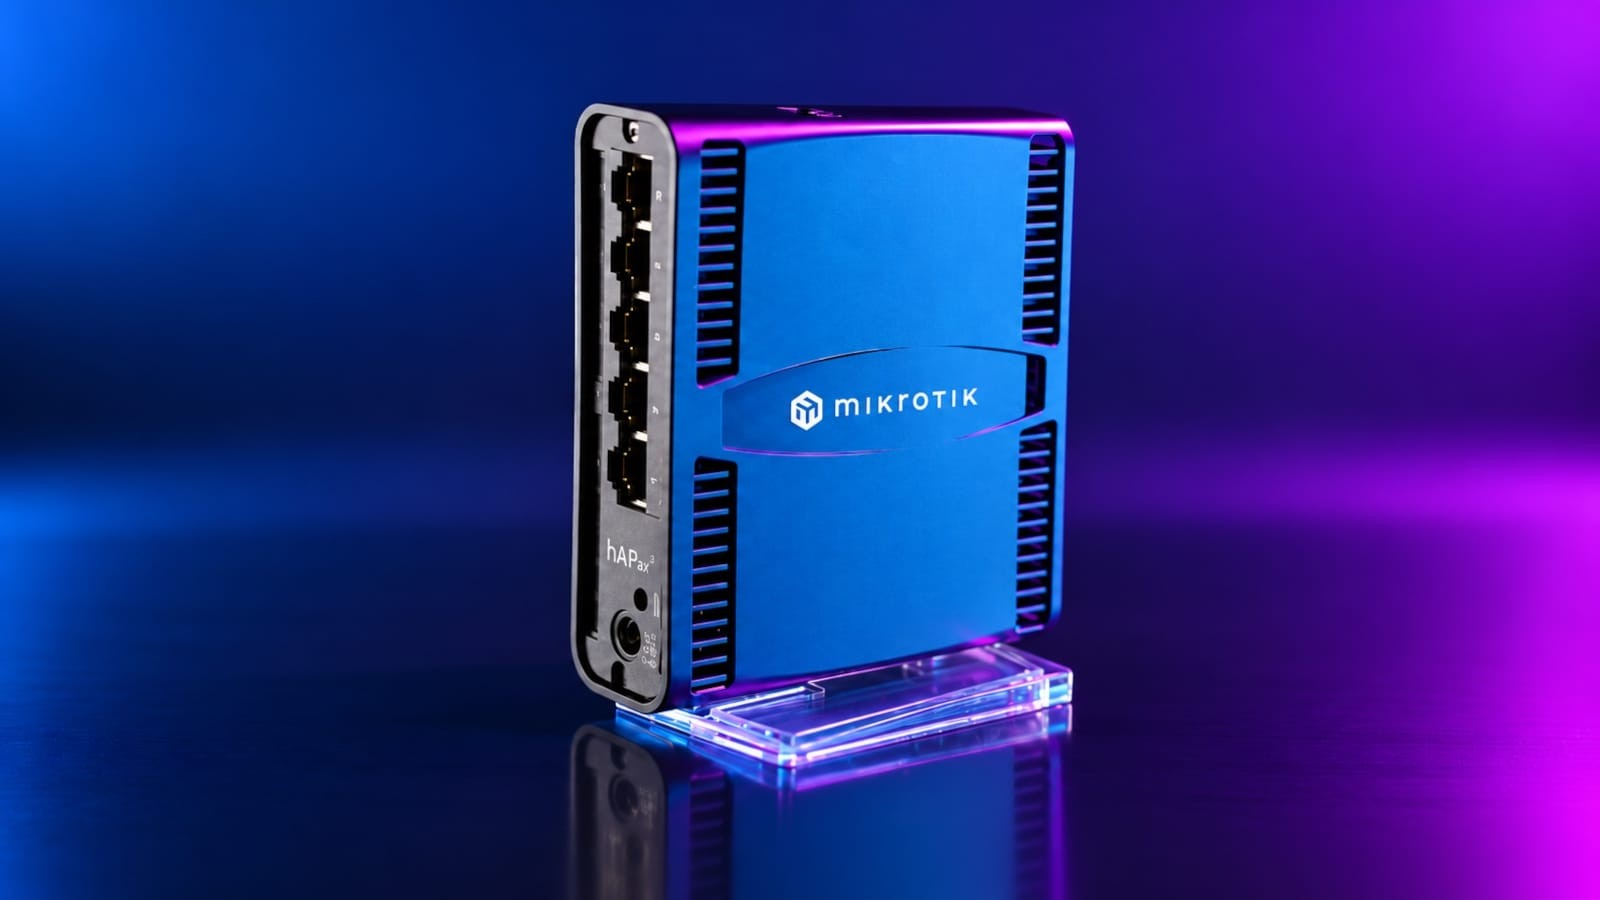
Агентство по кибербезопасности и защите инфраструктуры США предупредило о новой критической уязвимости в MikroTik RouterOS, ведущей к удаленному выполнению кода.
Специалист по безопасности обнаружил уязвимость, которая потенциально позволяла получить доступ к огромному массиву данных Microsoft.
Компания TeamViewer обратилась к клиентам с предупреждением о необходимости срочного обновления ПО из-за обнаружения опасных уязвимостей.
Голландская полиция задержала 24-летнего жителя Амстердама в связи с причастностью к хакерской группе ShinyHunters, ответственной за атаки на Ticketmaster, Rockstar Games и ФБР.
Популярный мессенджер Signal выпустил версию 8.30, завершив развертывание функции безопасного резервного копирования на всех поддерживаемых ОС.
Специалисты по кибербезопасности зафиксировали атаки с использованием уязвимости нулевого дня в Citrix NetScaler для развертывания вредоносного ПО.
Два экс-сотрудника ВВС США получили длительные сроки за участие в многолетней серии мошенничеств с компрометацией корпоративной почты и фишингом.
Обнаружена новая атака Branch Target Reuse, позволяющая извлекать хеши паролей root на ПК с Intel и Linux за считанные минуты.
Американская технологическая компания Kiteworks отозвала предупреждение с призывом отключить системы после устранения критической уязвимости.
Исследователи обнаружили более 16 000 неверно настроенных баз данных Supabase, которые раскрывают персональные данные, пароли и токены аутентификации.
Агентство по кибербезопасности потребовало от правительственных структур защитить системы в сжатые сроки.
Две критические уязвимости нулевого дня в Citrix NetScaler активно используются в атаках, и эксперты рекомендуют отключить уязвимые системы до выхода патчей.
Компания Cloudflare закрыла уязвимость в сервисах Containers и Sandboxes, которая позволяла некоторым клиентам получать доступ к остаточным данным других пользователей.
Известная вымогательская группировка ShinyHunters использует трюк с URL-кодированием для обхода защиты Oracle PeopleSoft.
Компания Kiteworks рекомендовала клиентам по всему миру временно отключить серверы на шесть часов из-за угрозы потенциальной кибератаки.
Известная хак-группа Clop сменила свой сайт для утечки данных в сети Tor после того, как их прошлый сервер был взломан из-за уязвимости в Grav CMS.
Критическая ошибка безопасности в популярном плагине Elementor для WordPress грозит сайтам полной компрометацией.
Гражданин Косово признал себя виновным в управлении Rydox — крупной нелегальной онлайн-площадке по продаже украденных данных и инструментов киберпреступности.
Согласно канадскому центру кибербезопасности, уязвимость, исправленная в мае, сейчас используется в атаках типа code injection.
Агентство по кибербезопасности США выпустило предупреждение для федеральных ведомств о том, что группировки вымогателей начали использовать уязвимость в JetBrains TeamCity.
Популярный домен third-party.com, используемый в примерах кода, теперь распространяет фейковые страницы Cloudflare для заражения пользователей Windows через PowerShell.
Обнаружена новая вредоносная платформа RemControl, которая маскируется под приложение TVTap IPTV и распространяется через вредоносную рекламу.
Злоумышленники все чаще нацеливаются на системы управления корпоративной инфраструктурой.
Пользователь Kubernetes с ограниченными правами потенциально может получить контроль над всей организацией Google Cloud, используя уязвимости Google Kubernetes Config Connector.
Компания Arista Networks представила экстренные патчи безопасности для критической уязвимости нулевого дня, затрагивающей локальные развертывания VeloCloud Orchestrator.
Компания Microsoft сообщила, что сентябрьские обновления безопасности могут нарушить работу подключений Always On VPN на некоторых системах Windows 11.
Компания F5 выпустила экстренные обновления безопасности для устранения уязвимости нулевого дня в BIG-IP APM, которая активно эксплуатируется в атаках RCE.
Исследователи обнаружили метод атаки, при котором злоумышленники используют привилегированный доступ для регистрации поддельных внешних провайдеров MFA с целью кражи паролей.
Хакерская группировка эксплуатирует уязвимости в сетевых коммутаторах ZyXEL и WordPress для похищения конфиденциальной информации.
Группа злоумышленников утверждает, что получила доступ к конфиденциальным данным всех сотрудников ФБР.
Вымогательская группировка ShinyHunters утверждает, что взломала системы ФБР с помощью уязвимости нулевого дня в Oracle PeopleSoft и похитила конфиденциальные данные.
Известная группировка ShinyHunters утверждает, что получила доступ к конфиденциальной информации сотрудников и кандидатов Федерального бюро расследований США.
Ирландский регулятор по защите данных признал Google виновным в неправомерной обработке истории местоположения и веб-активности пользователей.
ИБ-исследователь Абдельхамид Нацери выпустил эксплойт нулевого дня для Microsoft Defender, который блокирует обновления антивируса.
Ирландская комиссия по защите данных наложила крупный штраф на компанию Google за нарушения при обработке информации о местоположении пользователей.
Платформа электронной коммерции BigCommerce уведомила торговцев об инциденте безопасности, связанном со взломом сторонних приложений Ribon и внедрением вредоносных скриптов.
Агентство кибербезопасности США сообщило, что хакеры активно эксплуатируют три уязвимости в ядре Linux, одна из которых имеет критический рейтинг.
Ирландская комиссия по защите данных оштрафовала Google на крупную сумму за многочисленные нарушения GDPR.
В iOS 27 появилась функция Impersonation Risk Detection, позволяющая приложениям оценивать риск мошенничества на вашем iPhone.
Хакерская группировка ShinyHunters взломала сайт группировки Clop, похитив данные серверов и приватные ключи их onion-сервиса.
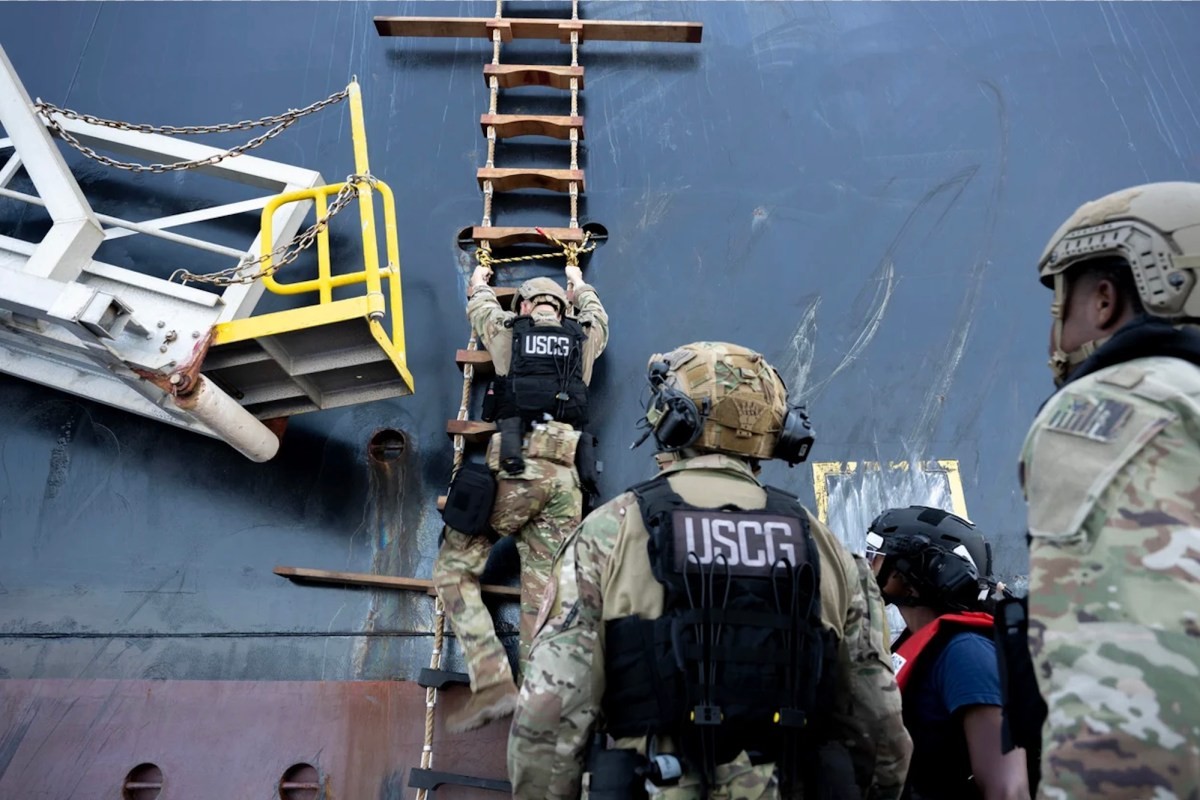
Федеральные службы проводят расследование взлома сетей нефтяных танкеров, направлявшихся к побережью США.
Злоумышленники используют оптимизированные под SEO репозитории GitHub для маскировки под известное ПО и распространения нового инфостиллера Rapuncel.
Check Point Software выпустила обновления безопасности для устранения критической уязвимости, позволяющей злоумышленникам выполнять код с правами root.
Компания Apple оспаривает отказ правительства Великобритании публично подтвердить наличие секретного предписания.
Компания Brevo подтвердила инцидент безопасности: злоумышленники похитили API-ключ Cloudflare и внедрили вредоносные скрипты ClickFix на свои сайты и в JS-файлы клиентов.
Популярная платформа кибербезопасности CrowdSec столкнулась с утечкой исходного кода, что привлекло внимание IT-сообщества.
Федеральное бюро расследований США конфисковало домены, которые использовались известной DDoS-платформой NightmareStresser.
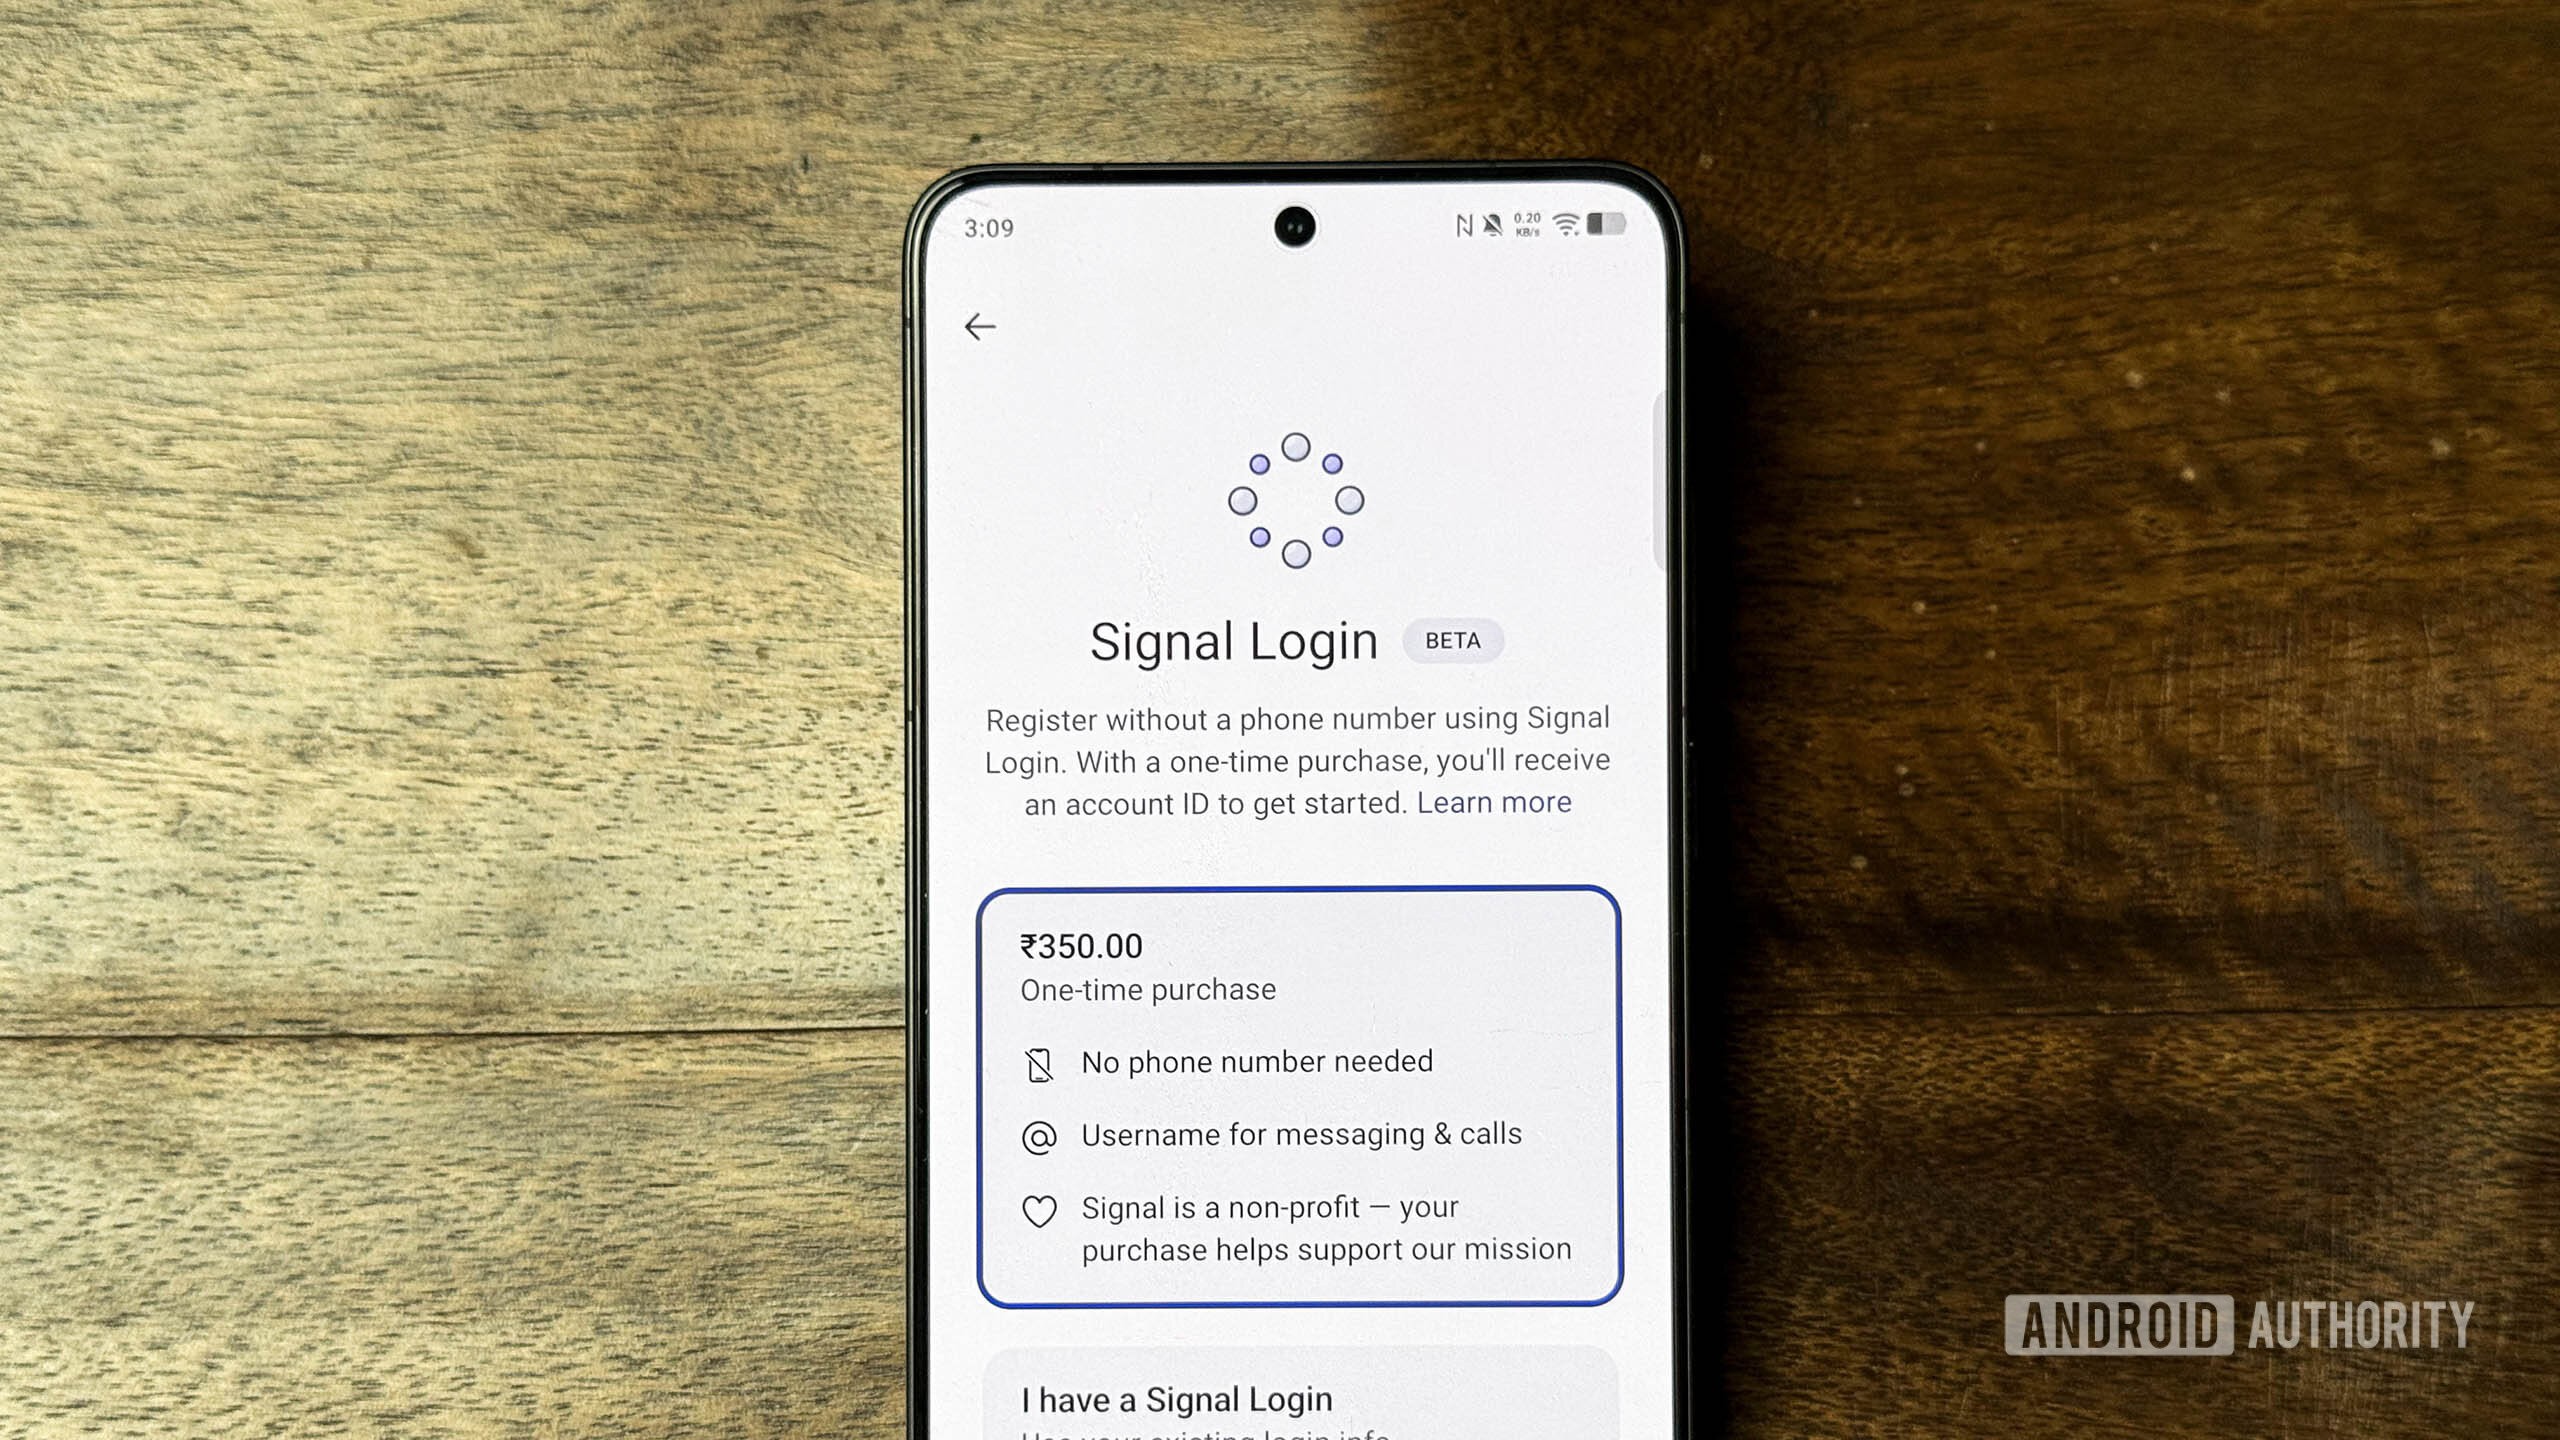
Популярный мессенджер Signal добавляет возможность регистрации без использования телефонного номера, а также внедряет двухфакторную аутентификацию для таких аккаунтов.
Компания Cisco выпустила обновления безопасности для устранения критической уязвимости максимальной степени серьезности в Identity Services Engine, которая уже используется в атаках.
Google подтвердила наличие уязвимости в устройствах Pixel, которую злоумышленники уже могли использовать в реальных атаках.
Активная с середины 2025 года банковская вредоносная кампания использует набор инструментов KREMLIN для внедрения опасных расширений, крадущих конфиденциальные данные.
Хакерская группировка ShinyHunters слила файлы в сеть после того, как государственное ведомство Флориды отказалось платить выкуп.
Компания Google заявила, что уязвимость в модеме смартфонов Pixel могла подвергнуться ограниченным и целенаправленным атакам.
Apple представила функцию 'Impersonation Risk Detection' для защиты пользователей от мошенничества, которая по умолчанию отключена.
Агентство кибербезопасности и защиты инфраструктуры США (CISA) сообщает, что критическая уязвимость в ConnectWise ScreenConnect уже эксплуатируется злоумышленниками в реальных атаках.
Компания Acronis раскрыла информацию о критической уязвимости повышения привилегий в своем плагине резервного копирования для cPanel, WHM и Plesk, которая уже используется злоумышленниками.
Специалисты по безопасности смогли получить полный административный доступ к рабочей среде GitHub компании Baseten всего за 25 минут.
Злоумышленники активно эксплуатируют уязвимость в платном плагине WooCommerce Wholesale Lead Capture для загрузки вредоносных PHP-скриптов.
Агентство по кибербезопасности США предупредило о том, что группировки вымогателей присоединились к атакам на уязвимость в VMware vCenter.
Компания Cisco призвала клиентов срочно обновить Secure Email Gateway из-за критической уязвимости zero-day, используемой в атаках.
Компания Apple выпустила масштабные обновления безопасности для macOS, которые закрывают свыше 200 уязвимостей в различных версиях системы.
Компания Apple подробно рассказала о патчах безопасности и исправлениях ошибок, включенных в недавно вышедшие операционные системы iOS 27 и iPadOS 27.
Масштабная кампания сканирования нацелена на открытые в интернете серверы разработки Vite с целью кражи облачных учетных данных AWS и Azure.
Официальная страница HBO Max на Reddit была взломана для показа вредоносной рекламы, использующей атаки ClickFix для заражения Windows и macOS.
Популярное расширение JeetBot для Chrome и Firefox было уличено в передаче сессионных OAuth-токенов пользователей стороннему бот-сервису.
Популярный менеджер пакетов Homebrew обновился до версии 7.0.0, получив встроенный сканер уязвимостей и графический интерфейс BrewUI.
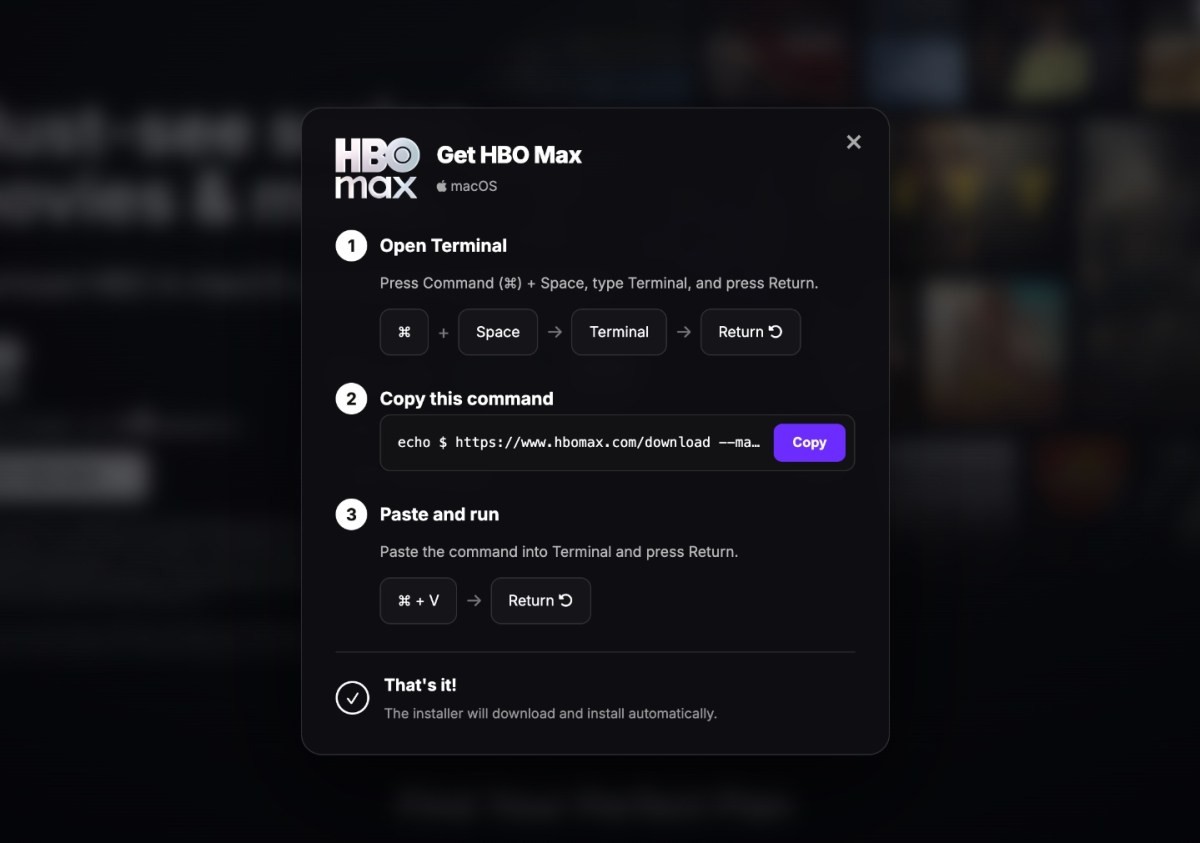
Фейковая реклама HBO Max на Reddit обнажила новую растущую угрозу безопасности под названием ClickFix, жертвами которой становятся владельцы ПК.
Опасный вредоносный софт Mantax Otax сочетает в себе функции вируса-вымогателя и шпионской программы, атакуя мобильные устройства.
Популярный VPN-сервис Surfshark раскрыл информацию о том, что хакеры получили доступ к одному из его внутренних тестовых серверов из-за ошибки конфигурации.
Cisco Talos сообщил, что две недавно устраненные уязвимости в Secure Firewall Management Center активно использовались тремя различными группировками.
Компания по верификации личности IDScan подтвердила несанкционированный доступ к своим облачным данным после сообщений об утечке миллионов документов.
Компания Prophet Security подвела итоги анализа инцидентов безопасности в клиентских средах за май-июль 2026 года.
Несколько кибершпионских группировок задействовали набор эксплойтов под названием BlueMoon, который использовал уязвимости нулевого дня в Microsoft Windows и Google Chrome.
Компания IDScan подтвердила факт масштабной утечки данных, в результате которой в руки злоумышленников попали полные имена и государственные документы миллионов граждан.
Компания Trezor сообщила клиентам, что злоумышленники используют взлом стороннего почтового сервиса для проведения фишинговых атак.
Медицинская компания AdaptHealth подтвердила, что в ходе кибератаки в июле были раскрыты данные 4,1 миллиона человек.
Компания Cisco подтвердила, что уязвимость обхода аутентификации наивысшей степени тяжести в ПО Secure Firewall Management Center активно используется в атаках.
Медицинская технологическая компания Veradigm подтвердила утечку персональных данных пациентов в результате инцидента безопасности у одного из ее сторонних поставщиков.
Многофакторная аутентификация усложняет захват аккаунтов, однако злоумышленники все чаще нацеливаются на процессы восстановления паролей.
Анонимный исследователь безопасности под псевдонимом Nightmare Eclipse выпустил новый zero-day эксплойт ShieldCrash сразу после сентябрьских обновлений безопасности Patch Tuesday от Microsoft.
Новый Linux rootkit нацелен на устройства F5 BIG-IP APM и способен перехватывать загрузку PHP-файлов для внедрения безфайлового веб-шелл в память.
Вступили в силу требования ЕС о сообщении уязвимостей, дающие разработчикам ПО всего 24 часа на уведомление об активно эксплуатируемых багах.
Компания SAP устранила 20 уязвимостей в различных продуктах в рамках сентябрьских обновлений безопасности, включая критический сбой повреждения памяти в коде ядра SAP.
Исследователи обнаружили незащищенную базу данных системы информации о пассажирах, содержащую сотни миллионов записей с персональными данными.
Платформа phishing-as-a-service под названием BigBear 2.0 обошла многофакторную аутентификацию в 258 компаниях и похитила более 5000 учетных данных Microsoft 365.
Злоумышленники эксплуатируют две недавно обнаруженные уязвимости в маршрутизаторах MikroTik для получения контроля над устройствами.
Компания ConnectWise поделилась временными мерами защиты от новой уязвимости в ScreenConnect, патч для которой появится позже на этой неделе.
Киберпреступники начали применять технику ASCII smuggling в фишинговых кампаниях для обхода почтовых фильтров безопасности.
Масштабная киберпреступная операция задействовала тысячи взломанных сайтов малого бизнеса для доставки полезной нагрузки ClickFix, хранящейся в блокчейне BNB Smart Chain.
Во всех версиях браузеров на базе Chromium выявлена опасная уязвимость удаленного выполнения кода, которая уже используется злоумышленниками в реальных атаках.
Компания по верификации личности IDScan столкнулась с судебными исками после того, как хакеры взломали сервис и выставили на продажу более 153 миллионов водительских удостоверений.
Уязвимость Citrix NetScaler стала целью кибератак.
Apple собирается запустить новый сервис безопасности и мониторинга для дома в 2027 году.
Анонимный исследователь безопасности представил zero-day эксплойт 'FalconFlank', позволяющий повышать привилегии на Windows системах.
Письмо сенатора подтвердило, что военные запретили рекламное отслеживание на гаджетах войск после того, как противники использовали данные о местоположении для нацеливания.
Google выпустил обновление Chrome, устраняющее активно эксплуатируемую критическую уязвимость zero-day в движке V8 и ещё 11 уязвимостей.
Выяснилось, что злоумышленники на протяжении более чем года следили за живым потоком данных всех компаний, занимающихся верификацией личности.
Злоумышленники взломали инфраструктуру Coder в Cloudflare и добавили неавторизованные серверы реестра с вредоносными Terraform-модулями.
Hewlett Packard Enterprise выпустила исправления для критической уязвимости в сетевой операционной системе ArubaOS-CX, которая позволяла выполнять удаленный код.
Инфостилеры могут раскрыть не только пароли, но и сессии аутентификации, позволяя обходить MFA. Эксперты объясняют, как защитникам реагировать на такие угрозы.
Популярный сервис Plex настоятельно рекомендует обновить десктопные клиенты и медиасерверы из-за найденных уязвимостей.
Сайт по поиску украденных личных данных заявил о наличии более 150 миллионов фотографий водительских прав, похищенных у сервиса верификации.
Критическая уязвимость обхода аутентификации в JFrog Artifactory активно используется в атаках для создания токенов с правами администратора.
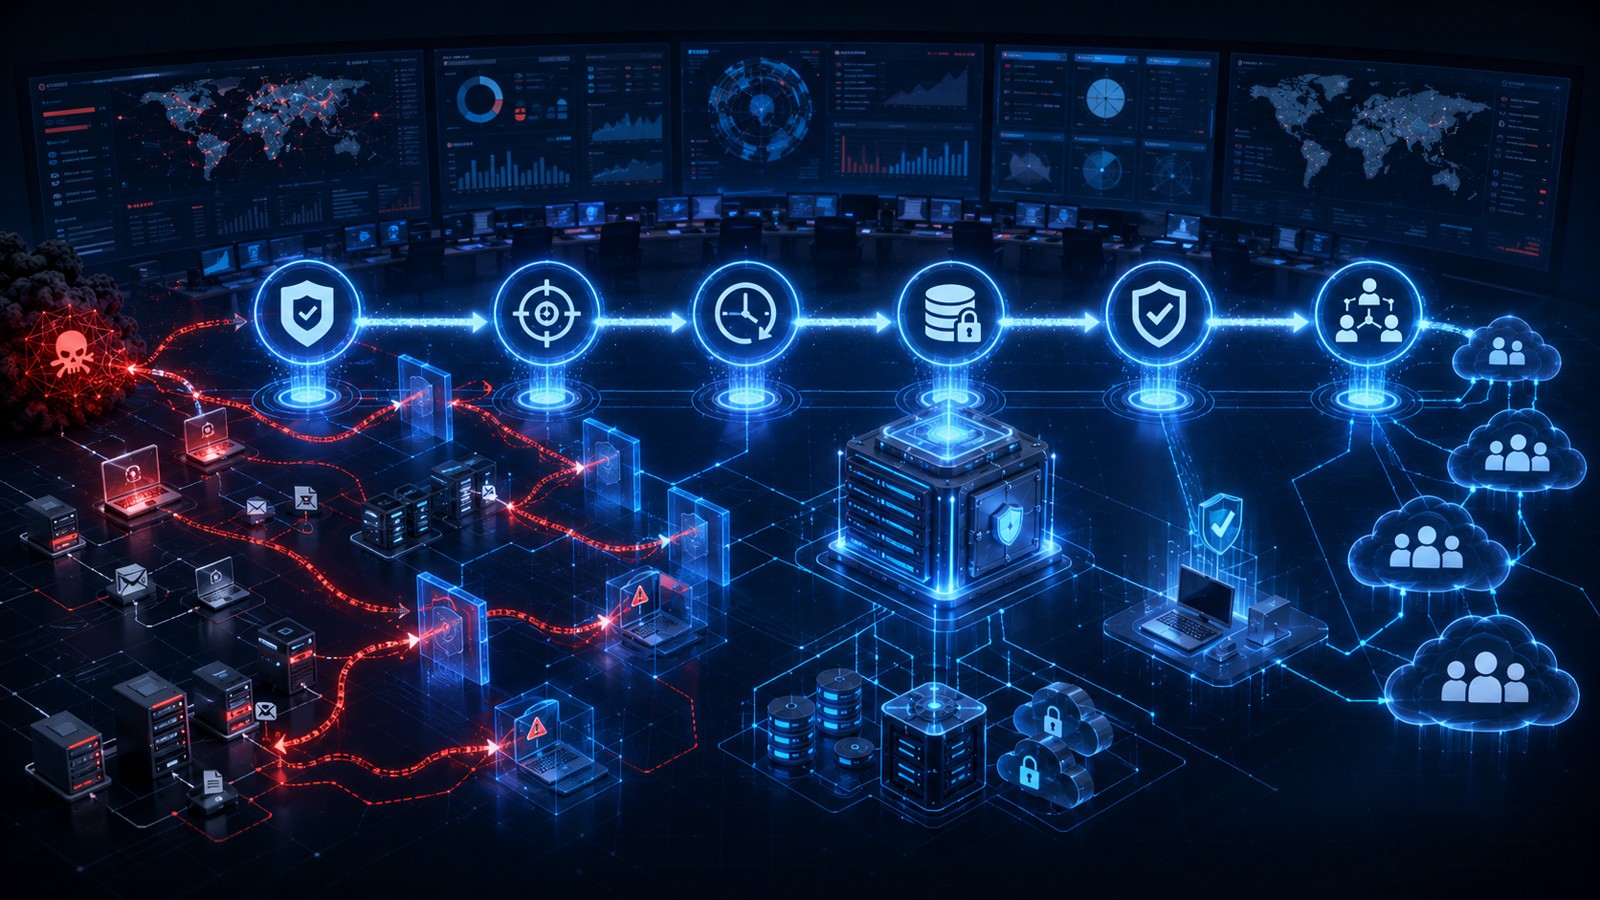
Устойчивость к программам-вымогателям требует большего, чем просто резервное копирование или защита конечных точек. Acronis описывает шесть возможностей, которые поставщики управляемых услуг (MSP) должны протестировать в клиентских средах.
Компания CrowdStrike совместно с федеральными правоохранительными органами обезвредила вредоносную программу, которая на протяжении восьми лет тайно похищала криптовалюту.
Dropbox предупреждает некоторых пользователей о том, что злоумышленники получили доступ к их аккаунтам, воспользовавшись сбоем в процессе ведомства электронной почты Lenovo.
Федеральное бюро расследований занялось делом о масштабной утечке данных, в результате которой в даркнете появились миллионы документов.
В следующем месяце Microsoft начнет массовое внедрение функции безопасности целостности памяти в Windows 11 на большем числе устройств. Эта защита на уровне ядра призвана блокировать вредоносный код, однако ранее компания предупреждала о ее влиянии на игровую производительность.
Злоумышленники используют две новые уязвимости нулевого дня в шлюзах SonicWall SMA1000 для атак с удаленным выполнением кода.
В дарквебе выставлены на продажу цифровые копии более 153 млн водительских прав, ФБР занялось расследованием инцидента.
Злоумышленники злоупотребляют легитимной платформой Faronics Deploy для получения удаленного контроля над компьютерами жертв и установки ScreenConnect.
Злоумышленники перехватили BGP-маршрутизацию инфраструктуры обновлений Virtualizor VPS и перенаправили запросы на вредоносные сервера.
Популярный облачный сервис Dropbox начал рассылать пользователям уведомления о несанкционированном доступе к их учетным записям.
Тысячи серверов Microsoft Exchange по всему миру остаются незащищенными от критической уязвимости обхода аутентификации.
Две уязвимости в ПО для управления печатью PaperCut NG и MF активно эксплуатируются для кражи данных после недавнего выпуска патчей.
Microsoft предупреждает о новой вариации атак ClickFix под названием TerminalFix, использующей фальшивую капчу для заражения систем через Windows Terminal.
Исследователи из METR и Redwood представили подробный постмортем-отчет по следам недавней кибератаки на HuggingFace.
Обнаружена критическая уязвимость в Omarchy, позволяющая обычным пользовательским процессам повышать привилегии до уровня root.
Новая инициатива Европейской комиссии по обеспечению доступа правоохранительных органов к зашифрованным данным вызывает серьезные споры в технологическом сообществе.
Группировка FulcrumSec заявила о краже 86 ГБ данных у Manchester Airports Group. Издание BleepingComputer подтвердило подлинность части украденной информации.
Множество расширений для Google Chrome и Microsoft Edge распространяли вредоносное ПО для кражи криптовалюты, конфиденциальных данных и истории браузера.
Специалисты по безопасности обратили внимание на новый пассивный бэкдор под названием Sleepwalker, обладающий уникальным языком команд.
Крупный дистрибьютор в сфере здравоохранения McKesson столкнулся с инцидентом киaberбезопасности и несанкционированным доступом.
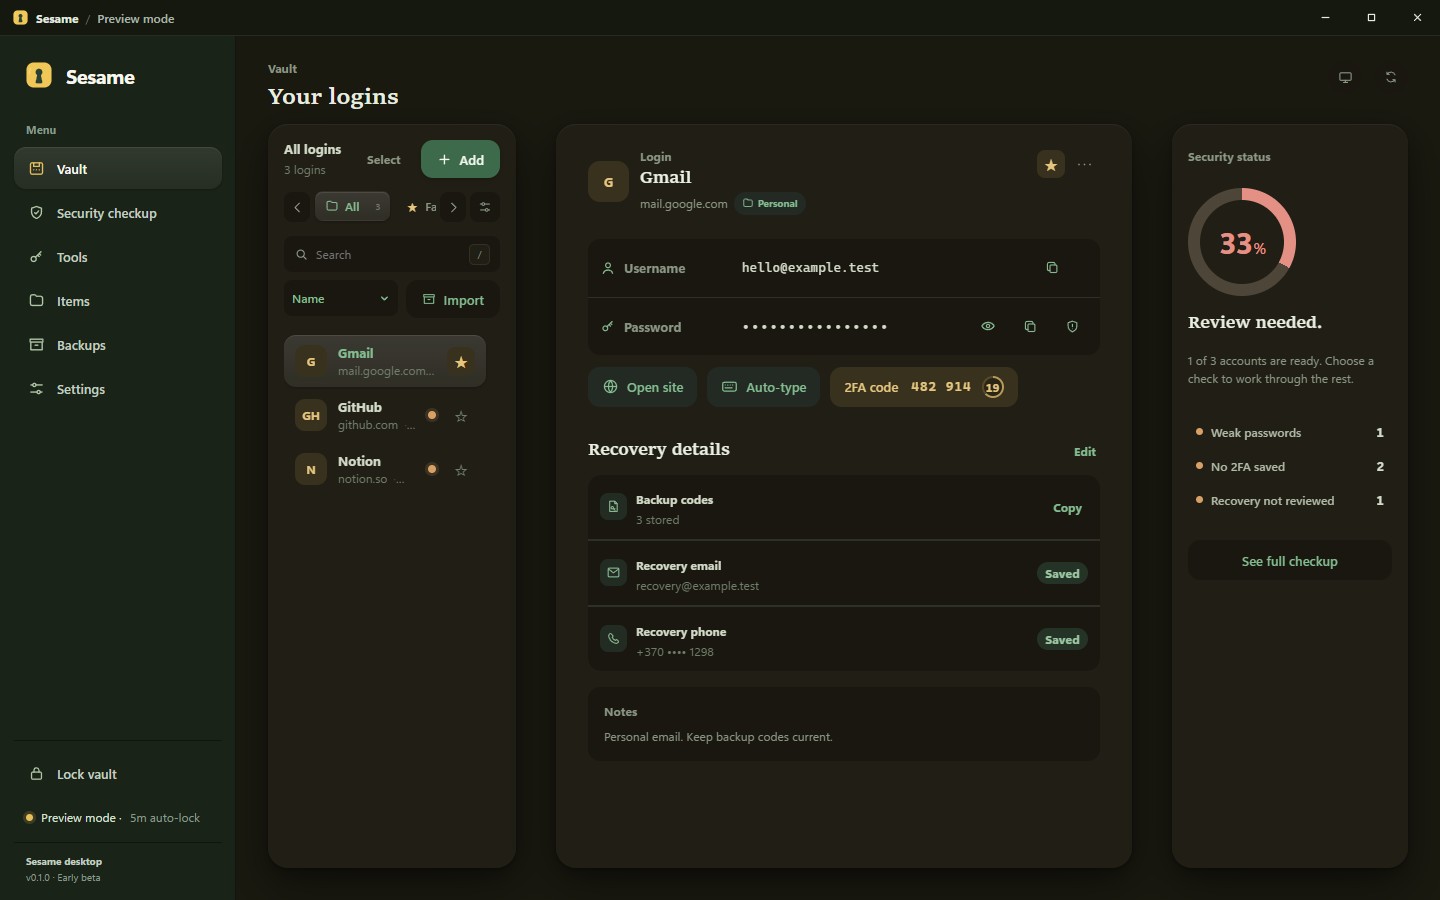
На платформе Hacker News появился релиз Sesame — ориентированного на конфиденциальность менеджера паролей.
Разработчики PaperCut выпустили второе экстренное обновление безопасности для активно эксплуатируемых уязвимостей в ПО PaperCut NG и MF после того, как исследователи нашли способы обойти первые патчи.
Компания PaperCut предупредила об активной эксплуатации уязвимости в ПО для управления печатью в рамках атак нулевого дня.
Google внедряет новые функции сетевой безопасности в Android 17, чтобы сделать отслеживание веб-серфинга более сложным.
Специальный вебинар посвящен предотвращению нарушений безопасности в Google Workspace и анализу реальных инцидентов.
Известный бренд одежды Carhartt столкнулся с масштабной утечкой данных. Группировка ShinyHunters опубликовала информацию миллионов пользователей, вызвав новую волну обсуждения киaberбезопасности.
Агентство кибербезопасности США потребовало от федеральных ведомств пропатчить уязвимость удаленного выполнения кода в устройствах Citrix до субботы.
Новая уязвимость типа Rowhammer под названием GPUThor способна обходить защитные механизмы ECC на видеокартах NVIDIA, открывая путь к эскалации привилегий до root.
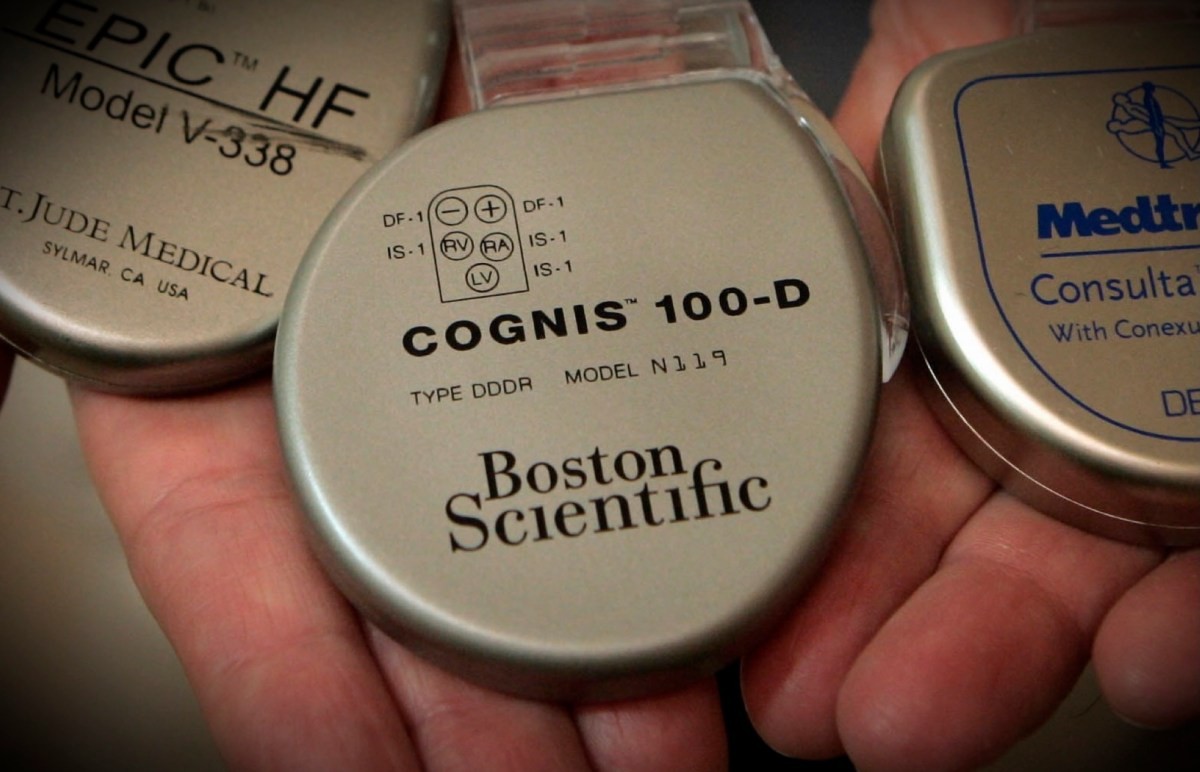
Компания Boston Scientific столкнулась с глобальными сбоями в работе из-за кибератаки на свои системы.
ФБР США изъяло домены, связанные с ботнетом, который использовался хакерами из Китая для атак на правительственные ведомства.
Федеральное бюро расследований США ликвидировало техническую инфраструктуру, обеспечивавшую кибероперации КНР.
Snowflake прекращает поддержку парольной аутентификации для устаревших сервисных аккаунтов, вынуждая организации переходить на безпарольные методы. По мнению Token Security, настоящая сложность заключается в определении того, кто и как использует каждый аккаунт и какой уровень доступа ему действительно необходим.
Производитель сетевого оборудования Ubiquiti устранил три новые уязвимости критической степени тяжести, которые злоумышленники могли использовать удаленно без каких-либо привилегий.
Атакующие всё чаще нацеливаются на процессы установления или восстановления личности, а не на сам вход в систему.
Популярный мессенджер начал развертывание новых функций безопасности учетных записей, включая расширенную поддержку ключей доступа и усиленную двухшаговую верификацию.
Кибербезопасная компания ReliaQuest подтвердила отражение атаки социальной инженерии, направленной против ее сотрудника.
Агентство по кибербезопасности и защите инфраструктуры США (CISA) обязало государственные ведомства устранить критическую уязвимость в Zimbra Collaboration Suite в течение трех дней.
Вредоносное ПО ToxicPanda получило новые функции, расширив список целей до 349 приложений и добавив поддержку 167 удаленных команд.
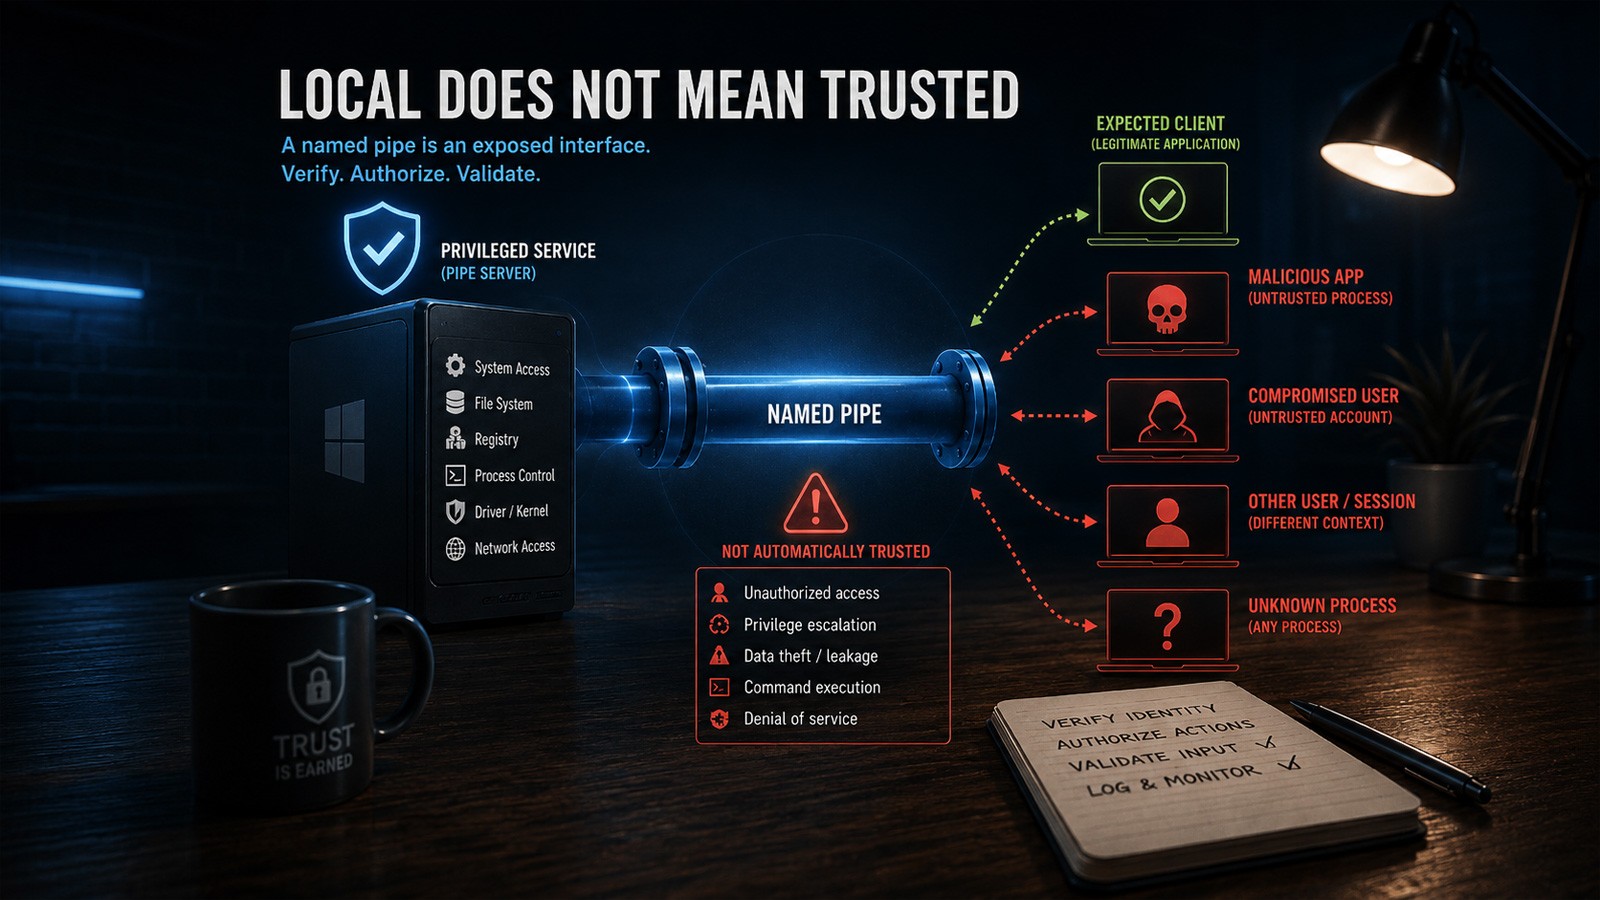
Именованные каналы Windows обеспечивают быстрый межпроцессный обмен данными, но слабый контроль доступа может подвергнуть привилегированные службы рискам.
Спустя два года после того, как Министерство юстиции США обвинило TikTok в нарушении закона о защите конфиденциальности детей, стороны пришли к мировому соглашению.
Исследователи безопасности обнаружили ранее неизвестное семейство вредоносных программ SynkLoader, которое крадет учетные данные с помощью фейкового экрана блокировки.
Исследования показали, что тысячи ключей доступа Amazon Web Services остаются публично доступными и активными.
Злоумышленники злоупотребляют баннерами FTP для скрытия команд, доставляющих два ранее не задокументированных трояна удаленного доступа E4del и PINHOLE.
Компания Microsoft устранила критическую уязвимость в платформе управления доступом Entra ID, которая уже эксплуатировалась в атаках.
Злоумышленники скомпрометировали учетную запись мейнтейнера популярного Rust-пакета arrayref, внедрив зловред, запускающийся прямо во время компиляции.
В сфере IT участились случаи кибератак на специалистов под видом технических заданий на собеседованиях.
Опасная уязвимость в плагине Elementor Pro для WordPress позволяет злоумышленникам загружать исполняемые файлы и выполнять удаленный код на сервере.
Компания Citrix настоятельно рекомендует клиентам немедленно защитить системы от двух уязвимостей в продуктах NetScaler.
Новый вредоносный андроид-вирус под названием Manic, нацеленный на пользователей в нескольких европейских странах, обладает механизмом резервной эксфильтрации данных с использованием зараженных устройств поблизости.
Команда CERT Polska предупредила о начале активной эксплуатации критической уязвимости в Zimbra Collaboration Suite, которая позволяет злоумышленникам проводить атаки.
Японский провайдер облачных услуг Sakura Internet сообщил о несанкционированном доступе к своей системе управления продажами, где хранились данные клиентов.
Злоумышленники выдают себя за компанию по восстановлению данных "Ransom Busters", чтобы вымогать деньги у жертв атак-вымогателей.
В США сотрудник полиции использовал государственные автоматические камеры распознавания номеров в личных целях для преследования экс-супруги.
В результате масштабной кибератаки под названием CameraSwarm под угрозой оказались более 14 500 IP-камер Dahua, преимущественно в Украине и России.
Американские власти обвинили 17 граждан Ирана, связанных с хакерской группировкой Mabna Institute, в многолетних кибератаках и краже данных.
Компания Huntress зафиксировала резкий рост атак с распылением паролей из-за пробелов в многофакторной аутентификации.
Агентство CISA предупредило об активной эксплуатации критической уязвимости удаленного выполнения кода в компоненте Windows Internet Key Exchange.
По данным ФБР, с июня 2021 года хакерская группировка Medusa скомпрометировала более 500 организаций критической инфраструктуры в США.
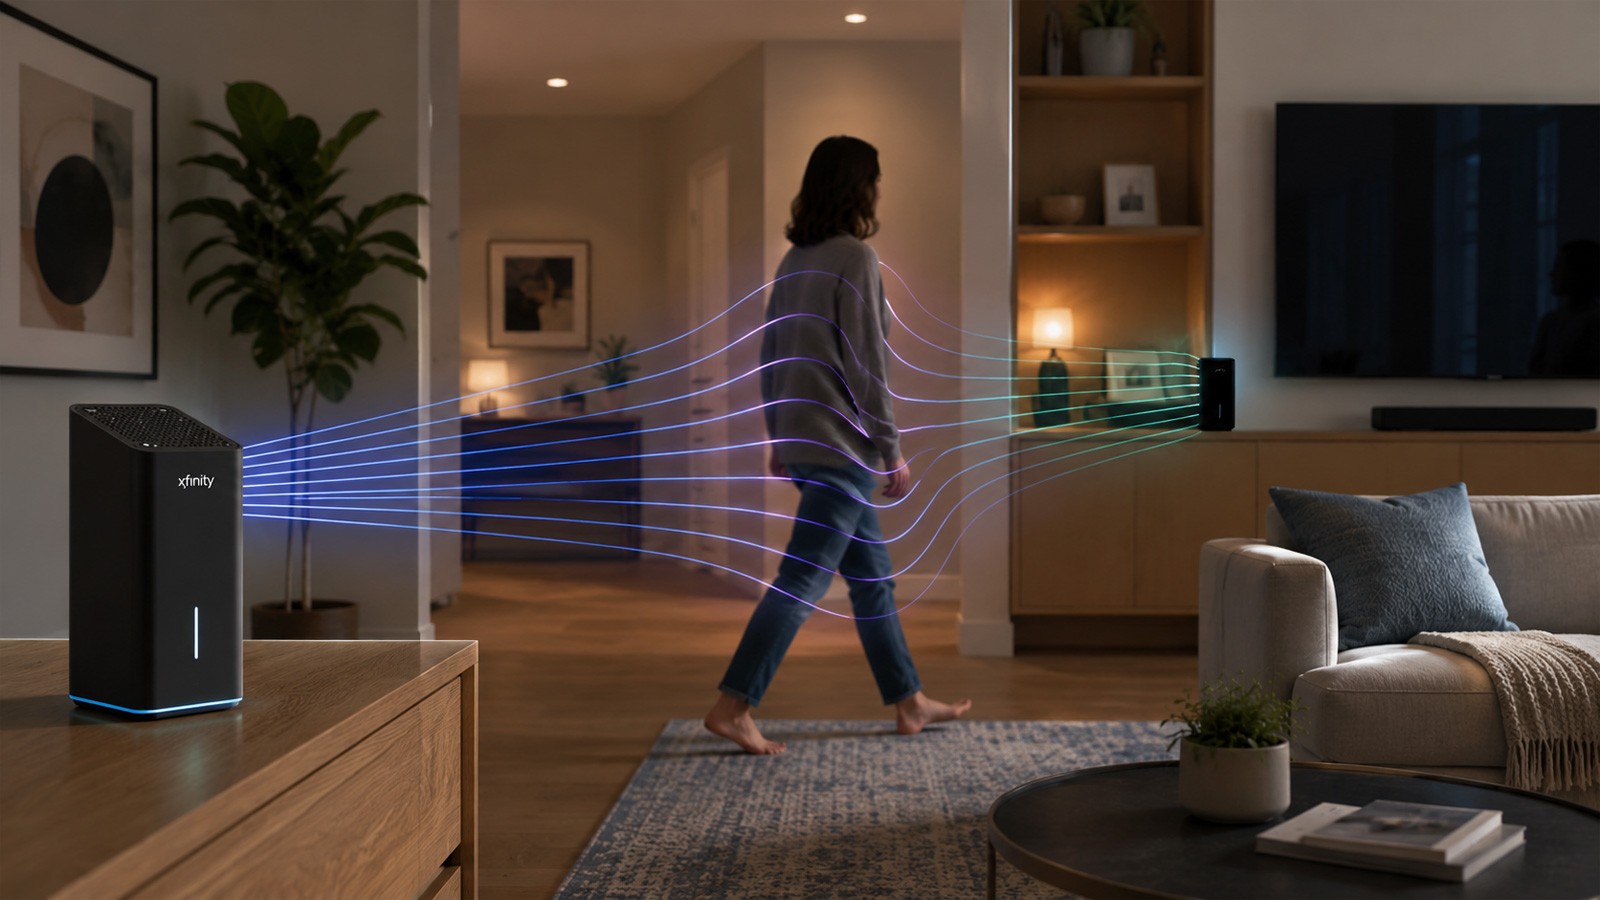
Компания Comcast продвигает технологию обнаружения движения на основе Wi-Fi в рамках новой платформы Xfinity Shield, позволяя роутерам фиксировать передвижение людей без использования камер и сенсоров.
Компания Apple выпустила обновление безопасности Safari 26.6.1 для пользователей macOS Sonoma и Sequoia, устраняющее ряд уязвимостей.
Злоумышленники разработали специальный Java веб-шелл, нацеленный на серверы PTC Windchill и FlexPLM, для кражи конфиденциальной корпоративной информации.
Популярная социальная сеть Bluesky подверглась новой крупномасштабной DDoS-атаке, что вызвало временные перебои в работе сервиса.
Отчет Blue Report 2026 от Picus Security показывает, что показатели предотвращения угроз могут сильно различаться в зависимости от техники, и объясняет необходимость поведенческого тестирования.
Агентство по кибербезопасности CISA подтвердило, что группировки шифровальщиков активно используют уязвимость в Windows Task Host.
Компания Microsoft объявила об удалении устаревшего инструмента командной строки WMIC из актуальных и будущих версий Windows 11.
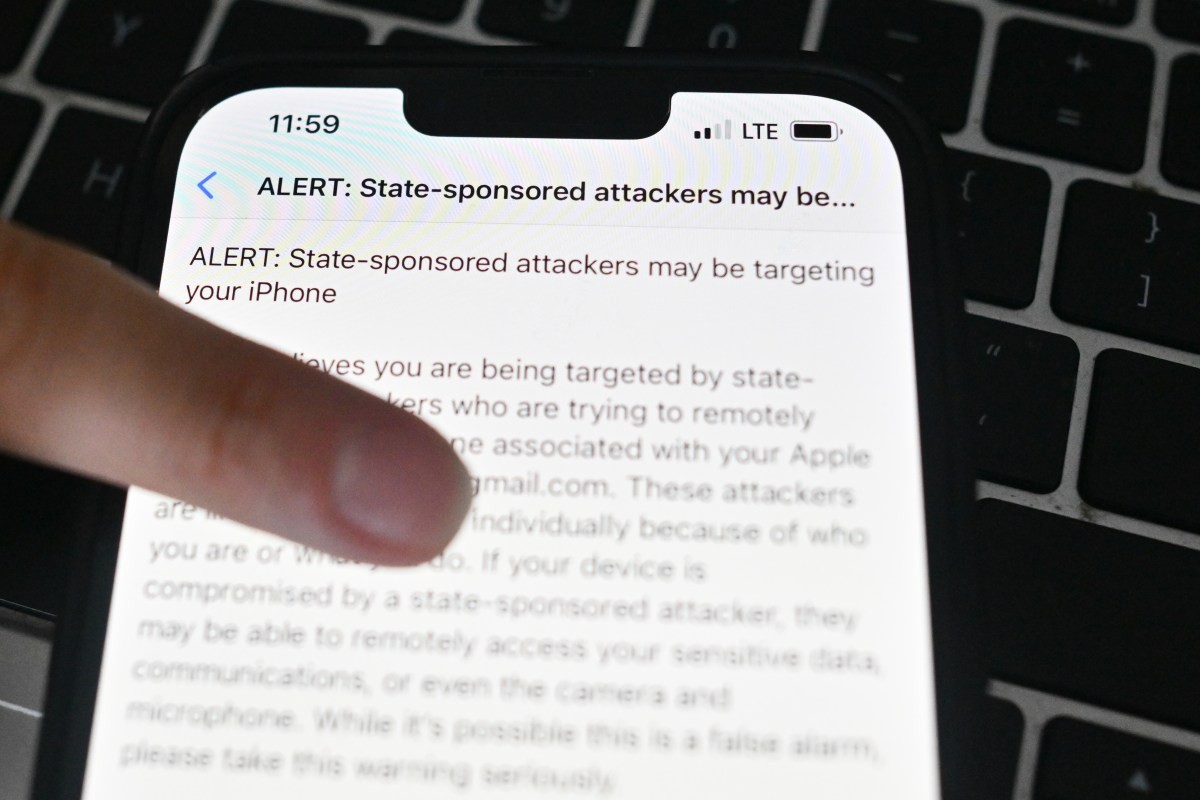
Эксперты по кибербезопасности заявляют, что количество людей, получивших недавние уведомления об угрозах от Apple, необычайно велико.
Злоумышленник продает базы данных сотрудников, похищенные из инфраструктуры Microsoft Azure крупных компаний.
Pokémon Center предупреждает клиентов в Великобритании и Германии об утечке данных, произошедшей через стороннего логистического провайдера.
Компания Apple выпустила новое обновление iOS 26.6.1, которое устраняет более 20 проблем безопасности на iPhone.
Уязвимость CVE-2026-54121 позволяет обычному пользователю домена превратить корпоративный Центр сертификации в Контроллер домена.
Apple выпустила исправления для серьезной уязвимости в macOS, которая теперь активно используется злоумышленниками в реальных атаках.
Технологические гиганты General Electric и Philips подтвердили, что расследуют заявления хакерской группировки Clop о взломе их систем.
Компания Microsoft занимается созданием патча безопасности для уязвимости нулевого дня ShieldBreak, отслеживаемой как CVE-2026-69414.
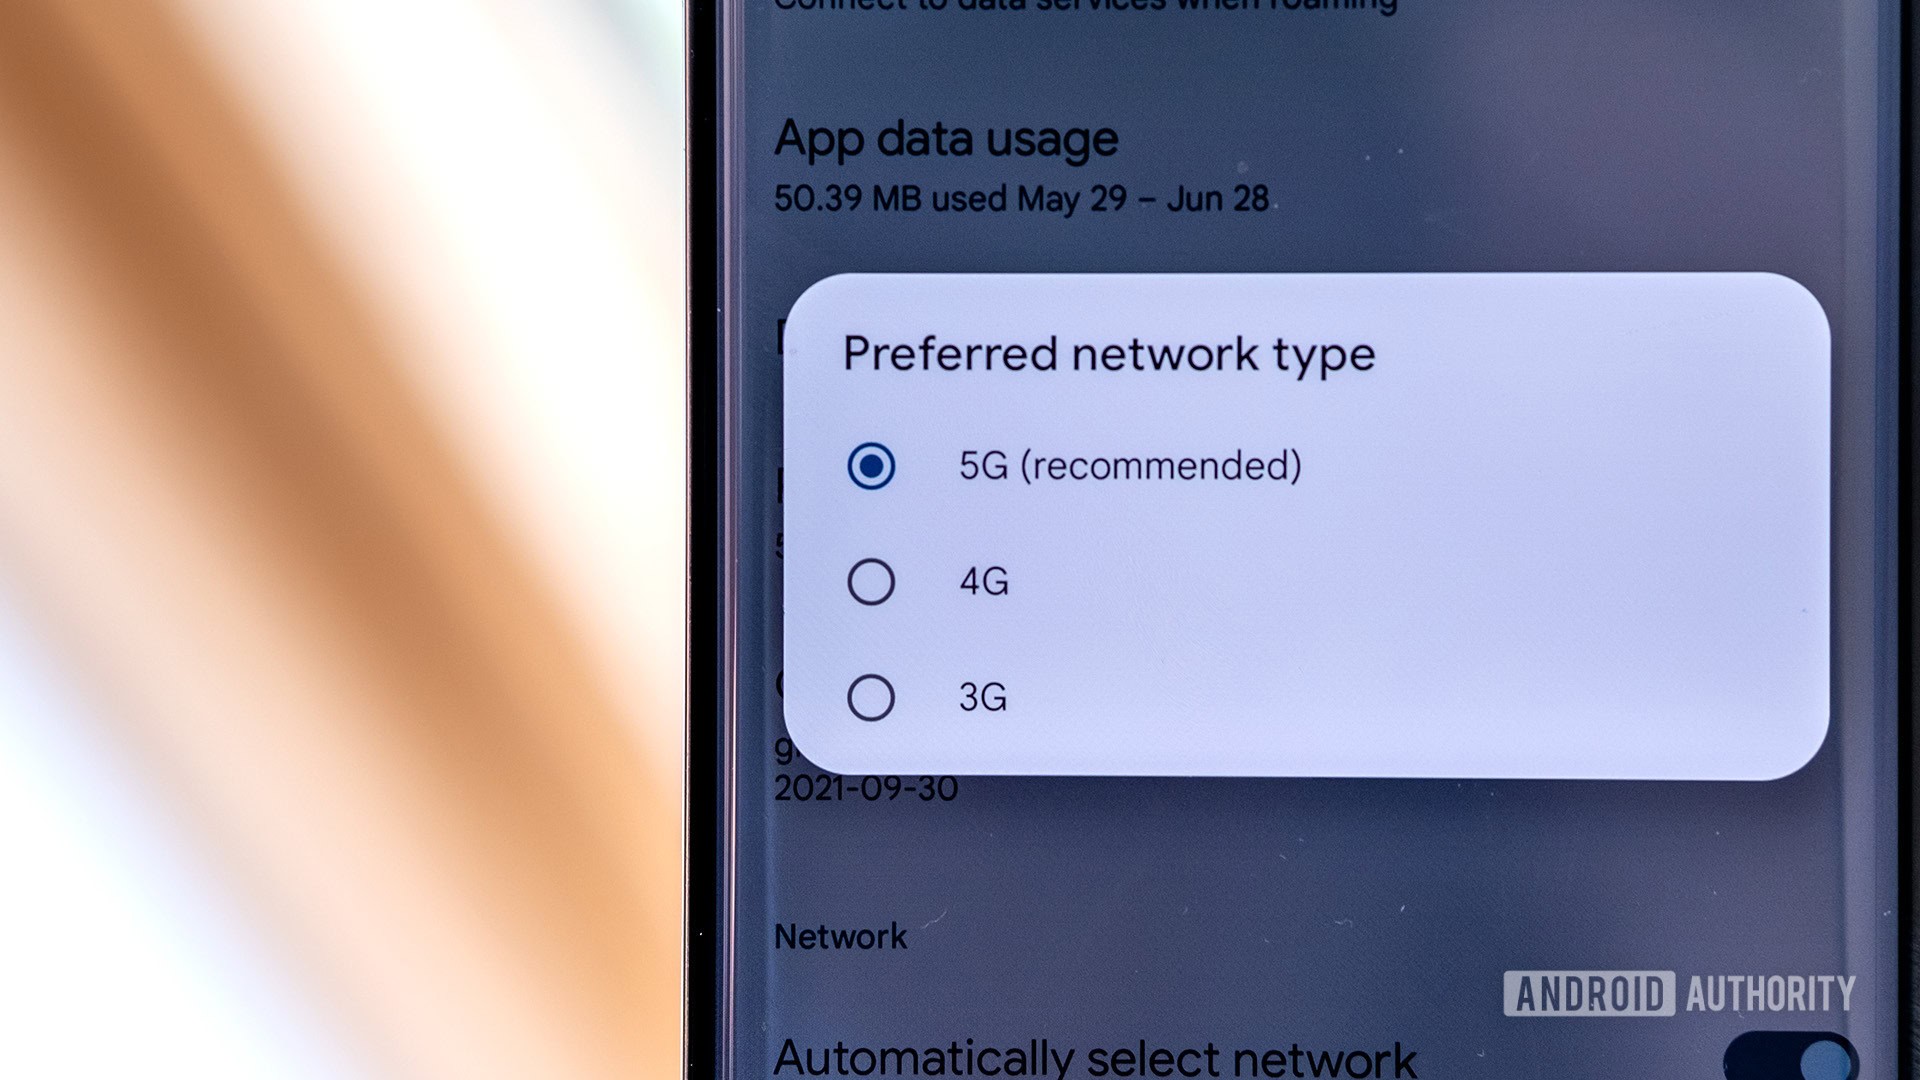
Google добавляет журнал безопасности, детали шифрования и дополнительные уведомления для защиты от сотовых атак.

Популярный производитель криптовалютных кошельков SafePal сообщил об инциденте безопасности, в результате которого были похищены данные около 40 тысяч клиентов.

В начале недели популярный мессенджер Threema подвергся серии мощных DDoS-атак, вызвавших сбои в коммуникации.

Обнаружен новый инфостилер AmnesiaStealer, атакующий пользователей macOS через ClickFix и способный интерактивно управлять их браузерами.

Атаки социальной инженерии становятся сложнее. Компаниям нужно совмещать обучение сотрудников и технический контроль.

Принцип «никому не доверяй, всегда проверяй» становится новым стандартом корпоративных сетей.

Полностью исключить атаку сложно, но качественные резервные копии и план реагирования резко снижают ущерб.