Утечка данных DHS раскрыла более 41 тысяч сотрудников и агентов
В сети появилась масштабная база данных сотрудников Министерства внутренней безопасности США и секретных агентов.
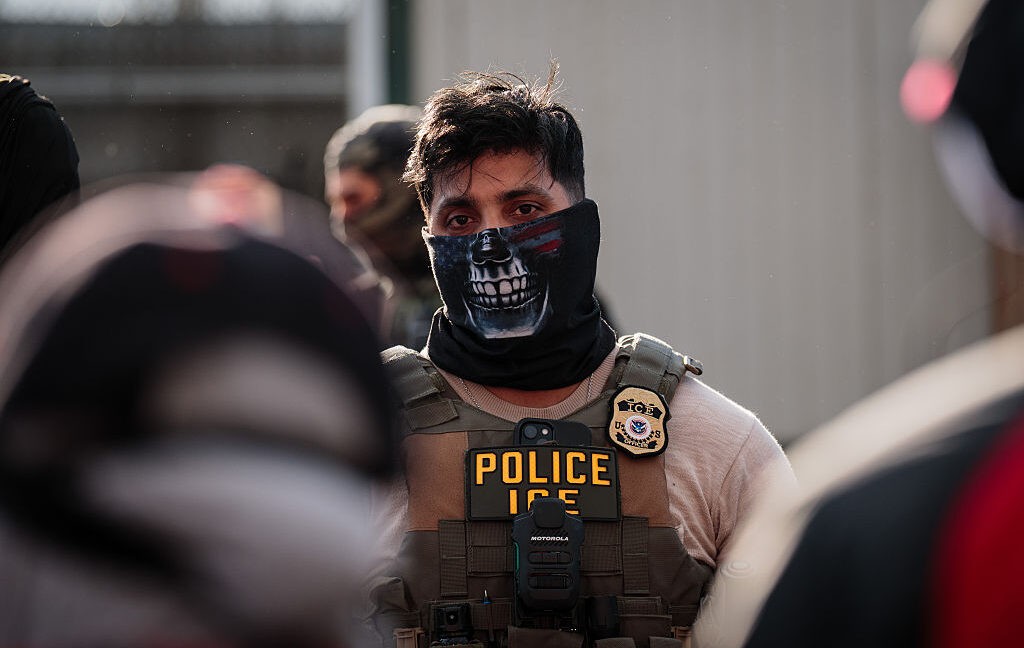
Беспрецедентная утечка записей Министерства внутренней безопасности США (DHS) раскрыла подробности о более чем 41 000 сотрудников и подрядчиков ведомства. Архив включает в себя не только рабочие email-адреса, телефоны и офисные адреса, но и ссылки на внутренние системы, а также конфиденциальную информацию о тайных и наблюдательных программах.
- База данных охватывает само DHS и семь его агентств, включая ICE и CBP, и была последний раз обновлена 19 августа 2026 года.
- Некоммерческая организация DDoSecrets опубликовала архив под названием «Icepick», полученный от хакерской группы Department of Peace.
- Представители компании Okta заявили, что не имеют данных о каких-либо взломах своих систем, а DHS проводит проверку ситуации.
- Утечка раскрывает структуру ведомства, участников секретных операций, а также пользователей инструментов искусственного интеллекта и защищенных мессенджеров.
Документы охватывают само министерство, а также семь ключевых агентств, включая Иммиграционную и таможенную полицию (ICE) и Таможенно-пограничную службу (CBP). Данные были проанализированы изданием WIRED при участии правозащитной организации Distributed Denial of Secrets (DDoSecrets) и исследователя киaberбезопасности maia arson crimew. Сообщается, что материалы были получены от группы, называющей себя Department of Peace, которая утверждает, что данные получены из системы входа Okta.
Согласно анализу WIRED, на сотрудников CBP приходится более половины всех записей. На долю ICE приходится около 10 000 записей, примерно треть из которых связана с расследованиями внутренней безопасности (HSI). Остальные данные касаются Службы гражданства и иммиграции, а также Агентства кибербезопасности и инфраструктурной безопасности (CISA). В общей сложности файлы охватывают примерно седьмую часть сотрудников DHS, обнажая структуру ведомства от высшего руководства до рядовых агентов.
В утечке подробно описаны группы разрешений для доступа к внутренним системам, насчитывающие более 55 000 наименований. Среди них обнаружены ссылки на сертифицированные тайные операции, такие как «Keyhole» и «CUC», а также программы перехвата связи (CICTO) и прослушивания телефонов по Title III. Кроме того, упоминаются инструменты расследования вроде Palantir Falcon, PenLink, приложение распознавания лиц Mobile Fortify и учетные записи, связанные с защищенным мессенджером Signal.
Эксперты по национальной безопасности отмечают, что если данные подтвердятся, они станут ценнейшим разведывательным ресурсом. Злоумышленники могут использовать эту информацию для выявления уязвимых сотрудников, проведения фишинговых атак или компрометации текущих расследований, что ставит под угрозу безопасность оперативных сотрудников ведомства.
Источник: Ars Technica - All content