
Главные киберугрозы квартала: анализ четырех основных паттернов атак
Компания Prophet Security подвела итоги анализа инцидентов безопасности в клиентских средах за май-июль 2026 года.
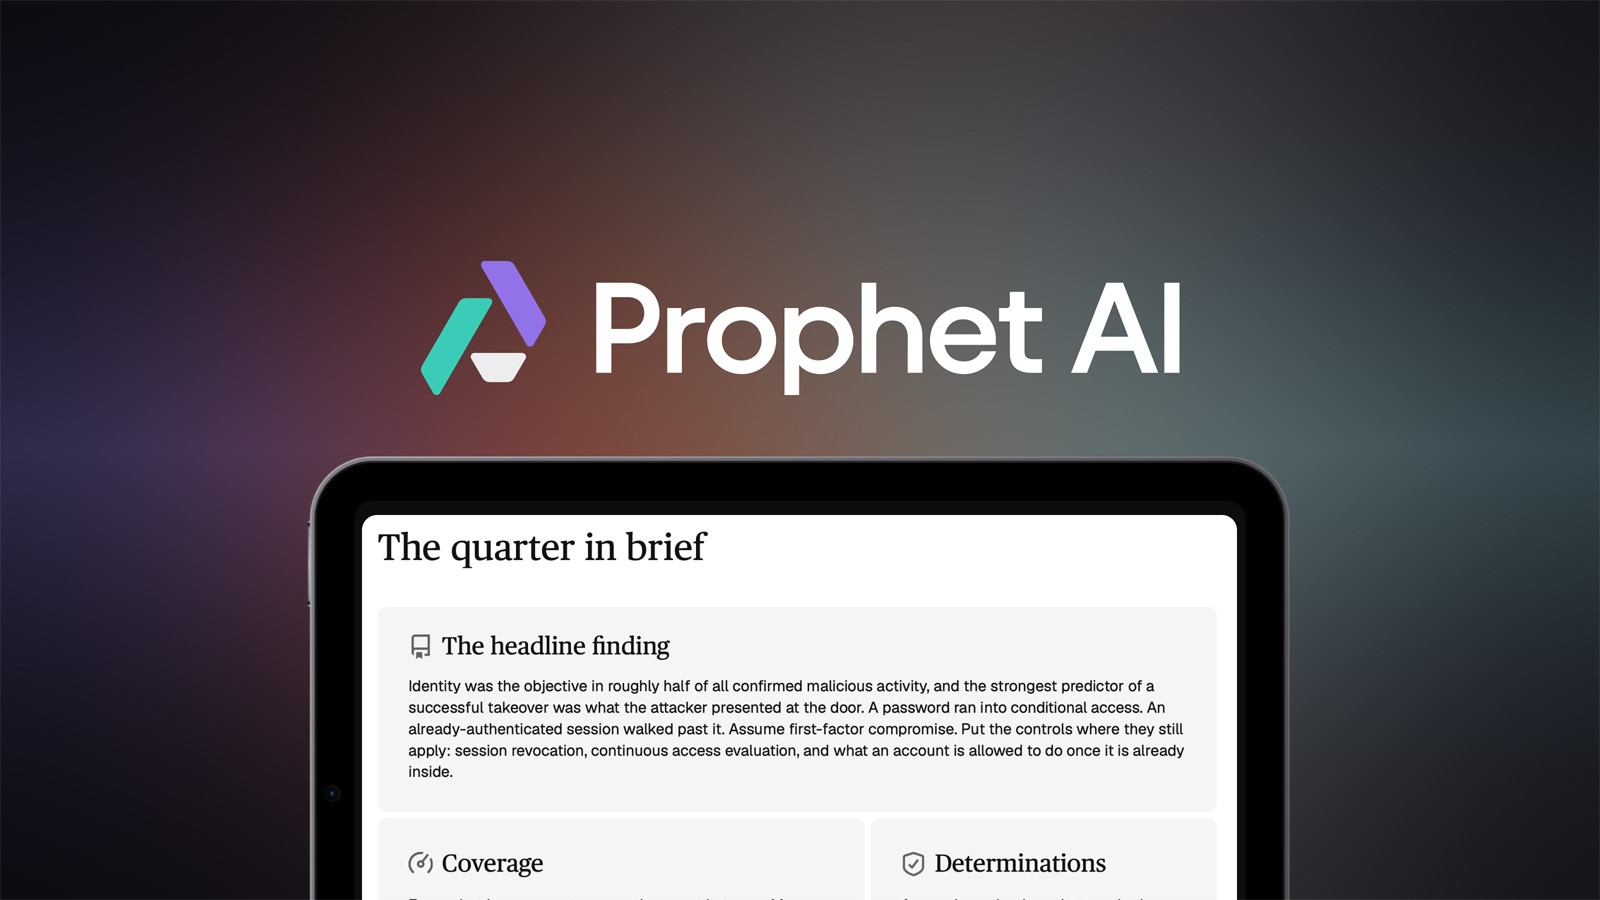
Специалисты по кибербезопасности из компании Prophet Security опубликовали детальный разбор результатов расследования всех тревожных сигналов в инфраструктуре клиентов за трехмесячный период. Главным выводом исследования стало то, что примерно половина всех подтвержденных вредоносных действий была нацелена именно на компрометацию учетных данных и цифровой идентификации пользователей.
В ходе масштабного анализа были выделены четыре ключевых паттерна атак, зафиксированных с мая по июль 2026 года. Эксперты подробно изучили механику этих инцидентов и объяснили причины, почему некоторые из злонамеренных попыток увенчались успехом для хакеров, в то время как другие были своевременно заблокированы системами защиты.
Полученные данные наглядно показывают эволюцию методов современных киберпреступников, которые все чаще отказываются от сложных взломов периметра в пользу обхода механизмов аутентификации. Это делает корпоративные аккаунты уязвимым звеном в любой организации независимо от масштаба бизнеса.
Для IT-сообщества и бизнеса в регионе этот отчет служит важным напоминанием о необходимости внедрения многофакторной аутентификации и постоянного мониторинга аномалий. В условиях роста цифровизации защита цифровой идентичности сотрудников становится первоочередной задачей для обеспечения непрерывности бизнес-процессов.


