
Cyber
Участники атак-вымогателей маскируются под сервис восстановления данных для обмана жертв
Злоумышленники выдают себя за компанию по восстановлению данных "Ransom Busters", чтобы вымогать деньги у жертв атак-вымогателей.
Тег
Последние новости, разборы и полезные материалы по теме BleepingComputer — TECC.UZ.
361 материалов
Злоумышленники выдают себя за компанию по восстановлению данных "Ransom Busters", чтобы вымогать деньги у жертв атак-вымогателей.
В ходе масштабной кибератаки CameraSwarm было скомпрометировано более 14 500 IP-камер Dahua, преимущественно в Украине и России.
Американские агентства по кибербезопасности сообщили, что злоумышленники используют созданные с помощью ИИ скрипты для атак на Siemens S7.
Американские власти обвинили 17 граждан Ирана, связанных с хакерской группировкой Mabna Institute, в многолетних кибератаках и краже данных.
Компания Huntress зафиксировала резкий рост атак с распылением паролей из-за пробелов в многофакторной аутентификации.
Компания Microsoft выпустила исправление для ошибки, вызывавшей сбои в Windows Defender после недавнего обновления безопасности.
Агентство CISA предупредило об активной эксплуатации критической уязвимости удаленного выполнения кода в компоненте Windows Internet Key Exchange.
Microsoft напомнила пользователям, что системы под управлением домашних и профессиональных редакций Windows 11 24H2 перестанут получать обновления.
По данным ФБР, с июня 2021 года хакерская группировка Medusa скомпрометировала более 500 организаций критической инфраструктуры в США.
Компания Comcast продвигает технологию обнаружения движения на основе Wi-Fi в рамках новой платформы Xfinity Shield, позволяя роутерам фиксировать передвижение людей без использования камер и сенсоров.
Злоумышленники разработали специальный Java веб-шелл, нацеленный на серверы PTC Windchill и FlexPLM, для кражи конфиденциальной корпоративной информации.
Отчет Blue Report 2026 от Picus Security показывает, что показатели предотвращения угроз могут сильно различаться в зависимости от техники, и объясняет необходимость поведенческого тестирования.
Компания Microsoft начала тестирование более быстрого Проводника файлов и настраиваемого контекстного меню в предварительных сборках Windows 11.
Агентство по кибербезопасности CISA подтвердило, что группировки шифровальщиков активно используют уязвимость в Windows Task Host.
Компания Microsoft объявила об удалении устаревшего инструмента командной строки WMIC из актуальных и будущих версий Windows 11.
Злоумышленник продает базы данных сотрудников, похищенные из инфраструктуры Microsoft Azure крупных компаний.
Pokémon Center предупреждает клиентов в Великобритании и Германии об утечке данных, произошедшей через стороннего логистического провайдера.
Популярная платформа для разработчиков GitHub столкнулась с масштабными неполадками, затронувшими множество сервисов.
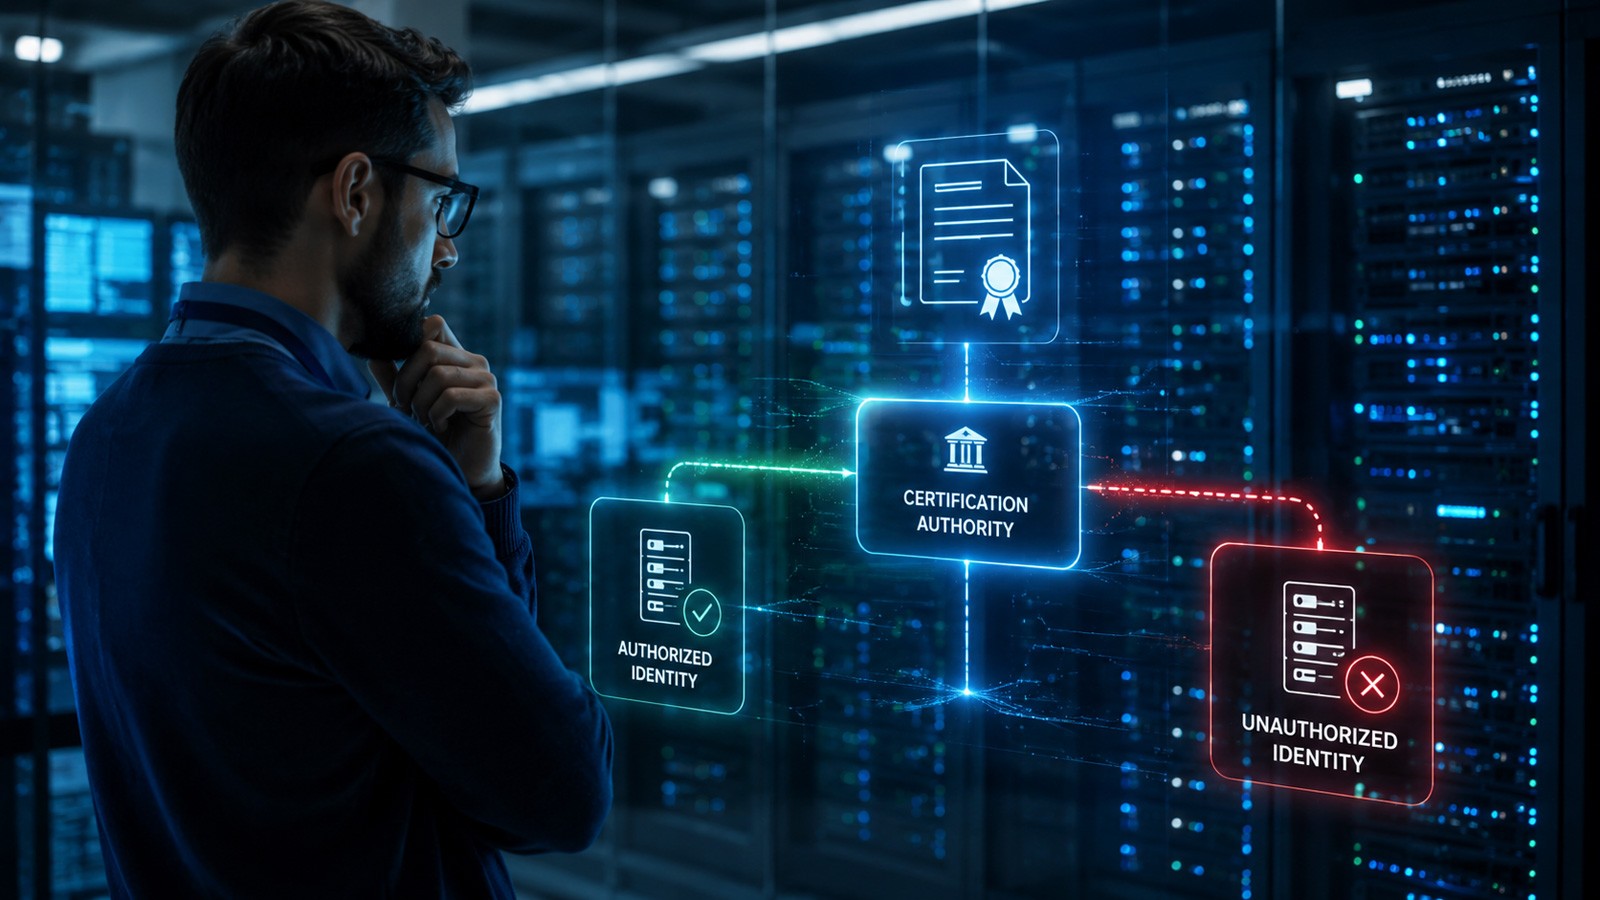
Уязвимость CVE-2026-54121 позволяет обычному пользователю домена превратить корпоративный Центр сертификации в Контроллер домена.
Технологические гиганты General Electric и Philips подтвердили, что расследуют заявления хакерской группировки Clop о взломе их систем.
Компания Microsoft занимается созданием патча безопасности для уязвимости нулевого дня ShieldBreak, отслеживаемой как CVE-2026-69414.
Популярный производитель криптовалютных кошельков SafePal сообщил об инциденте безопасности, в результате которого были похищены данные около 40 тысяч клиентов.
Популярный искусственный интеллект Claude столкнулся с серьезным сбоем, пользователи сообщают о проблемах со входом и снижении производительности.
В начале недели популярный мессенджер Threema подвергся серии мощных DDoS-атак, вызвавших сбои в коммуникации.