
Cyber
ReliaQuest отразила атаку с попыткой кражи данных
Кибербезопасная компания ReliaQuest подтвердила отражение атаки социальной инженерии, направленной против ее сотрудника.
Тег
Последние новости, разборы и полезные материалы по теме BleepingComputer — TECC.UZ.
357 материалов
Кибербезопасная компания ReliaQuest подтвердила отражение атаки социальной инженерии, направленной против ее сотрудника.
Выпущенные в рамках августовского Patch Tuesday обновления .NET Framework от Microsoft привели к сбоям в печати и экспорте PDF для приложений на базе WPF.
Агентство по кибербезопасности и защите инфраструктуры США (CISA) обязало государственные ведомства устранить критическую уязвимость в Zimbra Collaboration Suite в течение трех дней.
Вредоносное ПО ToxicPanda получило новые функции, расширив список целей до 349 приложений и добавив поддержку 167 удаленных команд.
Атака на цепочку поставок автомобильных головных устройств на базе Android использует легитимные приложения для распространения прокси-ботнетов и рекламы-мошенничества.
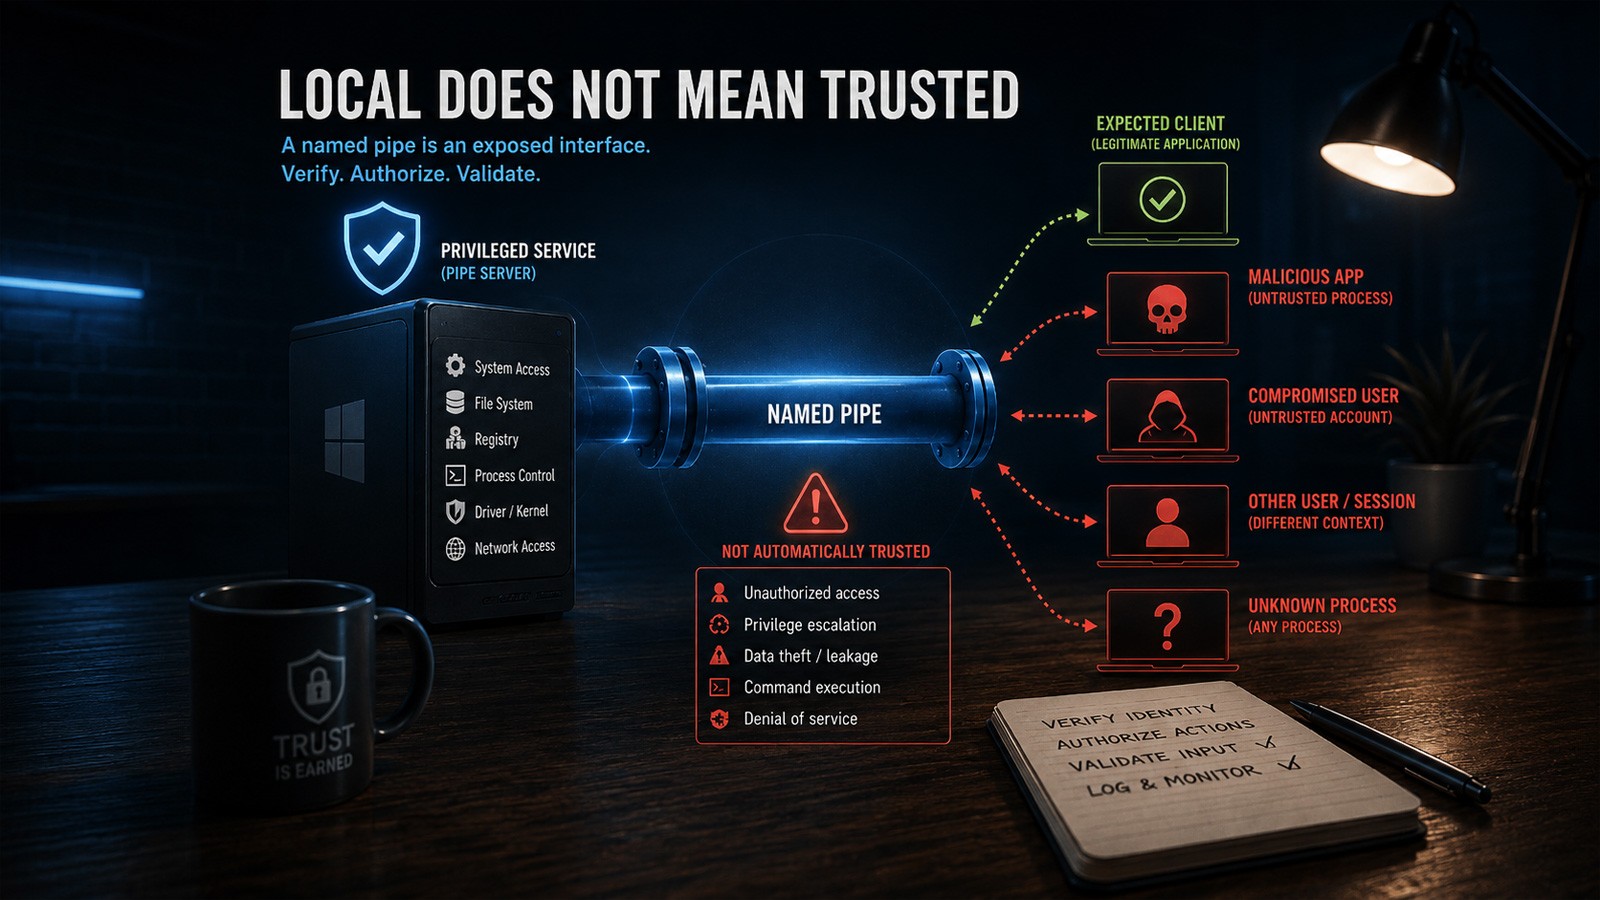
Именованные каналы Windows обеспечивают быстрый межпроцессный обмен данными, но слабый контроль доступа может подвергнуть привилегированные службы рискам.
Исследователи безопасности обнаружили ранее неизвестное семейство вредоносных программ SynkLoader, которое крадет учетные данные с помощью фейкового экрана блокировки.
Исследования показали, что тысячи ключей доступа Amazon Web Services остаются публично доступными и активными.
Злоумышленники злоупотребляют баннерами FTP для скрытия команд, доставляющих два ранее не задокументированных трояна удаленного доступа E4del и PINHOLE.
Компания Microsoft устранила критическую уязвимость в платформе управления доступом Entra ID, которая уже эксплуатировалась в атаках.
Злоумышленники скомпрометировали учетную запись мейнтейнера популярного Rust-пакета arrayref, внедрив зловред, запускающийся прямо во время компиляции.
Опасная уязвимость в плагине Elementor Pro для WordPress позволяет злоумышленникам загружать исполняемые файлы и выполнять удаленный код на сервере.
Компания Kaseya рассказала, как современные технологии искусственного интеллекта меняют ландшафт фишинга и как с этим бороться.
Компания Citrix настоятельно рекомендует клиентам немедленно защитить системы от двух уязвимостей в продуктах NetScaler.
Агентство кибербезопасности и инфраструктурной безопасности США (CISA) сообщило, что злоумышленники активно эксплуатируют критическую уязвимость в платформе MLflow.
Новый вредоносный андроид-вирус под названием Manic, нацеленный на пользователей в нескольких европейских странах, обладает механизмом резервной эксфильтрации данных с использованием зараженных устройств поблизости.
Команда CERT Polska предупредила о начале активной эксплуатации критической уязвимости в Zimbra Collaboration Suite, которая позволяет злоумышленникам проводить атаки.
Компания Microsoft расследует потенциальную проблему в августовских обновлениях Windows 11, из-за которой некоторые игры перестают запускаться или аварийно завершают работу.
Пользователи по всему миру столкнулись с проблемами при входе в систему, создании учетных записей и загрузке предыдущих чатов в ChatGPT.
Японский провайдер облачных услуг Sakura Internet сообщил о несанкционированном доступе к своей системе управления продажами, где хранились данные клиентов.
Злоумышленники выдают себя за компанию по восстановлению данных "Ransom Busters", чтобы вымогать деньги у жертв атак-вымогателей.
В ходе масштабной кибератаки CameraSwarm было скомпрометировано более 14 500 IP-камер Dahua, преимущественно в Украине и России.
Американские агентства по кибербезопасности сообщили, что злоумышленники используют созданные с помощью ИИ скрипты для атак на Siemens S7.
Американские власти обвинили 17 граждан Ирана, связанных с хакерской группировкой Mabna Institute, в многолетних кибератаках и краже данных.