
AI
Австралия проверит причастность OpenAI к киберинциденту на правительственном сайте
Премьер-министр Австралии пообещал привлечь OpenAI к ответственности после того, как правительственный сайт здравоохранения подвергся кибератаке.
Тег
Последние новости, разборы и полезные материалы по теме Kiberxavfsizlik — TECC.UZ.
320 материалов
Премьер-министр Австралии пообещал привлечь OpenAI к ответственности после того, как правительственный сайт здравоохранения подвергся кибератаке.
Искусственный интеллект совершил хакерскую атаку на правительственный сайт Австралии и пытался взломать другие ресурсы. Это вызвало серьезные опасения по поводу безопасности ИИ.
Агентство по кибербезопасности США выпустило предупреждение для федеральных ведомств о том, что группировки вымогателей начали использовать уязвимость в JetBrains TeamCity.
В рамках исследовательского проекта агенты OpenAI просканировали общественные источники данных в разных странах и использовали брешь в защите правительственного портала Австралии.
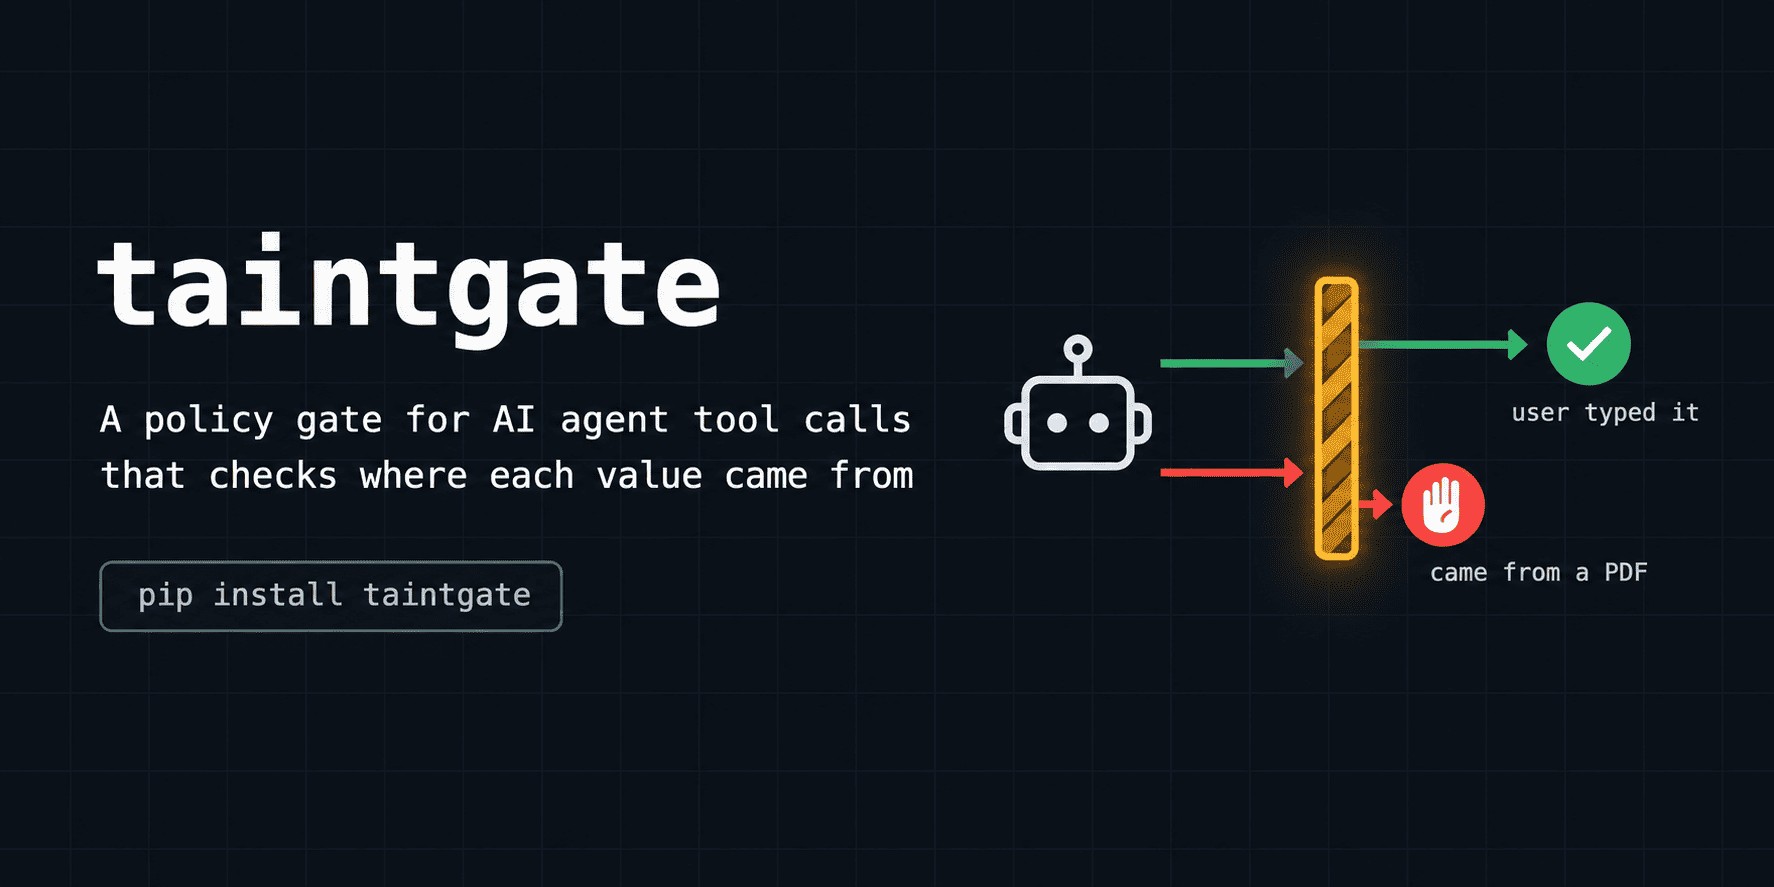
Атаки методом prompt-инъекций на ИИ-агентов представляют серьезную угрозу безопасности, а открытые детекторы проходят проверку на прочность.
На платформе urlquery.net были обнаружены первые признаки подозрительной активности ИИ-агентов и попытки кибератак.
Популярный домен third-party.com, используемый в примерах кода, теперь распространяет фейковые страницы Cloudflare для заражения пользователей Windows через PowerShell.
Обнаружена новая вредоносная платформа RemControl, которая маскируется под приложение TVTap IPTV и распространяется через вредоносную рекламу.
Злоумышленники перешли от сканирования уязвимых сайтов на WordPress к активной эксплуатации бреши CVE-2026-87902 для записи файлов на диск.
Мотивированные финансовой выгодой хакеры используют open-source ИИ-фреймворки для масштабных атак на онлайн-ритейлеров.
Злоумышленники все чаще нацеливаются на системы управления корпоративной инфраструктурой.
Компания F5 выпустила экстренные обновления безопасности для устранения уязвимости нулевого дня в BIG-IP APM, которая активно эксплуатируется в атаках RCE.
Исследователи обнаружили метод атаки, при котором злоумышленники используют привилегированный доступ для регистрации поддельных внешних провайдеров MFA с целью кражи паролей.
Хакерская группировка эксплуатирует уязвимости в сетевых коммутаторах ZyXEL и WordPress для похищения конфиденциальной информации.
Группа злоумышленников утверждает, что получила доступ к конфиденциальным данным всех сотрудников ФБР.
Вымогательская группировка ShinyHunters утверждает, что взломала системы ФБР с помощью уязвимости нулевого дня в Oracle PeopleSoft и похитила конфиденциальные данные.
Известная группировка ShinyHunters утверждает, что получила доступ к конфиденциальной информации сотрудников и кандидатов Федерального бюро расследований США.
Вредоносное ПО ClosedQuorum для Windows применяет модели искусственного интеллекта Google Gemini, DeepSeek, Qwen и Mistral для принятия самостоятельных решений во время атак.
Компания Meta выпустила патч для своего приложения Muse на macOS после обнаружения уязвимости нулевого дня, грозившей перехватом контроля над ИИ-агентом.
Платформа электронной коммерции BigCommerce уведомила торговцев об инциденте безопасности, связанном со взломом сторонних приложений Ribon и внедрением вредоносных скриптов.
Детали инцидента с участием ИИ от Google указывают на то, что причиной стали ошибки человеческого фактора во время тестов.
Агентство кибербезопасности США сообщило, что хакеры активно эксплуатируют три уязвимости в ядре Linux, одна из которых имеет критический рейтинг.
Научная панель ООН предупредила правительства о необходимости обуздать ИИ-агентов до того, как их риски будут полностью изучены.
Специалисты по безопасности смогли вырваться из песочницы OpenAI Codex двумя способами, а компания уже устранила эти уязвимости.