
Домен из документации разработчиков начали использовать для атак ClickFix
Популярный домен third-party.com, используемый в примерах кода, теперь распространяет фейковые страницы Cloudflare для заражения пользователей Windows через PowerShell.
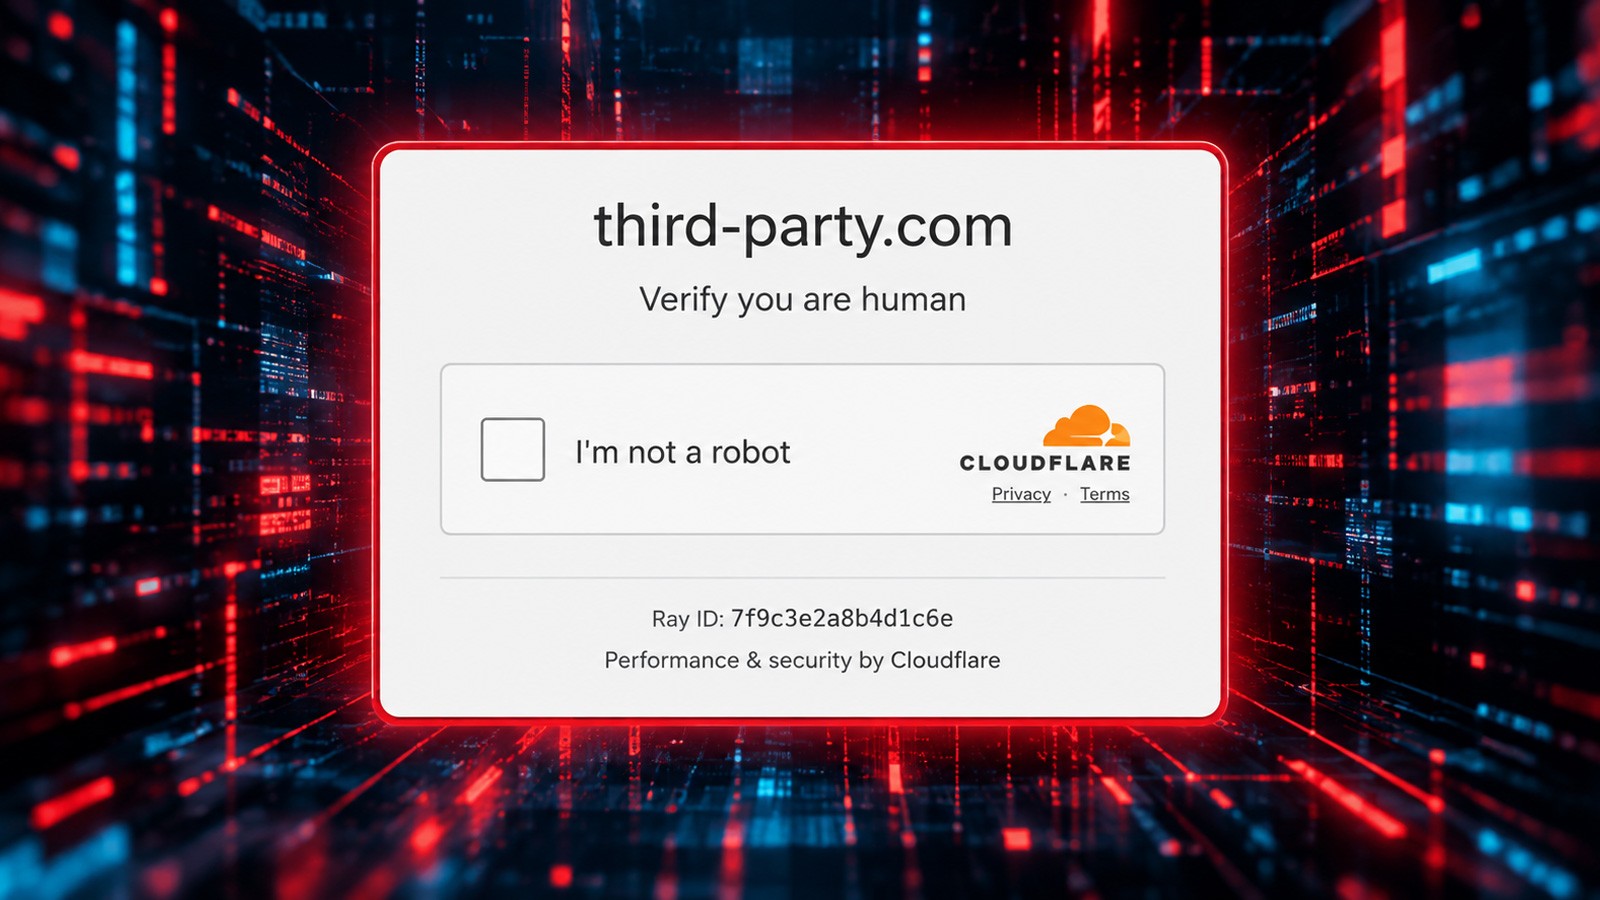
Как сообщает издание BleepingComputer, домен "third-party.com", традиционно применяемый в качестве заполнителя в документации разработчиков и примерах кода, оказался скомпрометирован. Теперь он используется злоумышленниками для проведения кибератак под видом легитимных сервисов.
В рамках этой вредоносной кампании посетители сайта видят фальшивую страницу проверки Cloudflare. Пользователей Windows пытаются обмануть, заставляя их вручную выполнять PowerShell-команды под предлогом прохождения верификации безопасности в рамках так называемых атак ClickFix.
Подобные схемы опасны тем, что эксплуатируют доверие разработчиков к стандартным и привычным техническим доменам. Внешне страница выглядит убедительно, что существенно повышает шансы успешного заражения систем неосторожных пользователей.
Эксперты по безопасности призывают IT-специалистов пересмотреть свои подходы к использованию сторонних ссылок и примеров кода в рабочих проектах. Важно вовремя обновлять документацию и избегать обращения к доменам, которые могут быть перекуплены злоумышленниками.
Для русскоязычного и центральноазиатского технологического сообщества данный инцидент служит важным напоминанием о необходимости жесткого контроля безопасности при работе с открытым исходным кодом и сторонними библиотеками, чтобы минимизировать риски кибератак.


