Windows Temel Koruma: Microsoft güvenlik sistemi ve uygulama engelleme
Microsoft, işletim sistemi güvenlik özelliklerini birleştiren Windows Baseline Protection'ı test ediyor. Geliştiriciler, korumasız bilgisayarlarda uygulamaları bloke edebilecek.
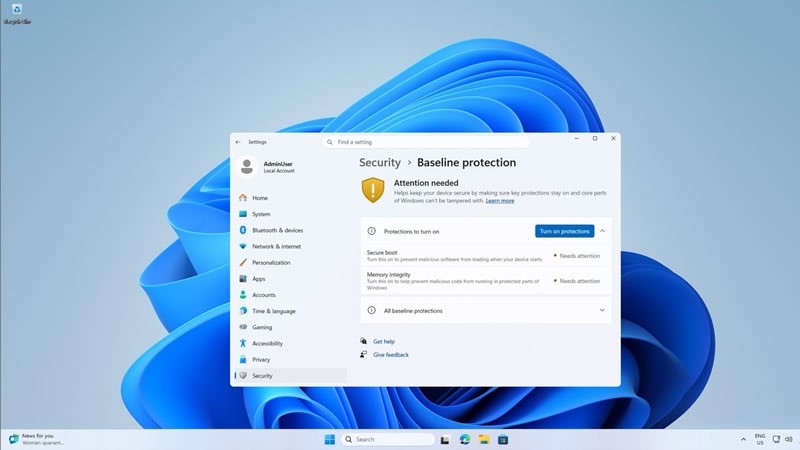
Microsoft, sekiz mevcut Windows 11 güvenlik mekanizmasını birleşik bir doğrulama çerçevesinde birleştirmek için tasarlanan Windows Baseline Protection adlı yeni bir sistemi test ediyor. Bu sistem, üçüncü taraf geliştiricilerin yazılımlarını çalıştırmadan önce kullanıcı bilgisayarlarının güvenlik seviyesini kontrol etmesine olanak tanıyacak.
- Sistem, Windows 11'in sekiz güvenlik mekanizmasını tek bir kontrolde birleştiriyor.
- Üçüncü taraf geliştiriciler doğrulama sonuçları veya donanım belirteçleri talep edebilir.
- Adobe, Blizzard ve 1Password test aşamasına çoktan katıldı.
- Yeni özelliğin tam olarak 2027 yılında kullanıma sunulması planlanıyor.
Windows Baseline Protection Nasıl Çalışır?
Yeni mimari, geliştiricilerin Windows'tan basit bir doğrulama sonucu, eksik güvenlik bileşenlerinin ayrıntılı bir listesini veya özel bir donanım onay belirteci talep etmesine olanak tanıyor. İkinci seçenek, gerçekliği geliştiricinin sunucularında doğrulanabildiği için taklit edilmesi daha zordur.
Aynı zamanda Microsoft, uygulamaları kendi başına engellemeyecek: şirketler, güvenlik standartlarını karşılamayan programların çalıştırılmasına uyarılar gösterebilecek, belirli özellikleri devre dışı bırakabilecek veya tamamen yasaklayabilecek.
Bunu da okuyunMicrosoft, Android cihazları ikinci bir Windows 11 ekranına dönüştürmeye hazırlanıyorİlk Ortaklar ve Kullanım Senaryoları
Adobe, Battle.net platformuyla Blizzard, 1Password, Raycast ve eğitim hizmeti Schoolyear dahil olmak üzere sektörün büyük oyuncuları test aşamasına şimdiden katıldı. Örneğin ikincisi, sınavlar başlamadan önce öğrencilerin bilgisayarlarının güvenlik gereksinimlerini karşıladığından emin olmak için bu kontrolü kullanıyor.
Ne Adobe ne de Blizzard, kontrolden geçemeyen bilgisayarlarda yazılımlarını engelleme niyetlerini henüz açıklamadı. Ancak bu araç, geliştiricilere uygulamalarının çalışma ortamı üzerinde ayrıntılı kontrol sağlıyor.
Oyuncular ve Meraklılar İçin Zorluklar
Yeni özellik, performans veya donanım uyumluluğunu artırmak için belirli güvenlik mekanizmalarını devre dışı bırakan oyuncular ve teknoloji meraklıları için ek engeller oluşturabilir. Örneğin, Bellek Bütünlüğü'nün (Memory Integrity) devre dışı bırakılması bazı senaryolarda hızı artırabilirken, Güvenli Önyükleme (Secure Boot) genellikle Linux ile çoklu önyükleme sistemleri yapılandırılırken devre dışı bırakılıyor.
Bu tür değişiklikler artık lisanslı uygulamaların tamamen çalışmayı reddetmesine neden olabilir. Microsoft, bu yeni parametreleri yönetmek için Windows 11 aygıtlarına özel bir Baseline Protection sayfası ekleyecek.
Yönetim ve Uygulama Takvimi
Ayarlar sayfası, hangi güvenlik mekanizmalarının etkinleştirildiğini ve hangilerinin dikkat gerektirdiğini gösterecek; böylece kullanıcılar, tek bir tıklama ve ardından yeniden başlatma ile mevcut özelliklerini etkinleştirebilecek. Güvenli Önyükleme'yi (Secure Boot) etkinleştirmek, UEFI ayarlarında gezinmeyi gerektirecek ve Windows adım adım talimatlar ile bir QR kodu sağlayacak.
Şu anda özellik Windows Insider programı katılımcılarının kullanımına sunulmuş durumda olup, tam kapsamlı olarak 2027 yılında kullanıma sunulması planlanıyor. Bu durum, ekosisteme gelecek güvenlik geliştirmelerine uyum sağlaması için bolca zaman tanıyor.
Kaynak: 3DNews: