Windows 11, Kodlama Ajanlarını ve Geliştirici Araçlarını Gizlice Takip Ediyor
Yeni bir araştırma, Windows 11'in yapay zeka kodlama ajanlarının ve geliştirici araçlarının kullanımını izlediğini ve Microsoft'a telemetri verisi gönderdiğini ortaya koyuyor.
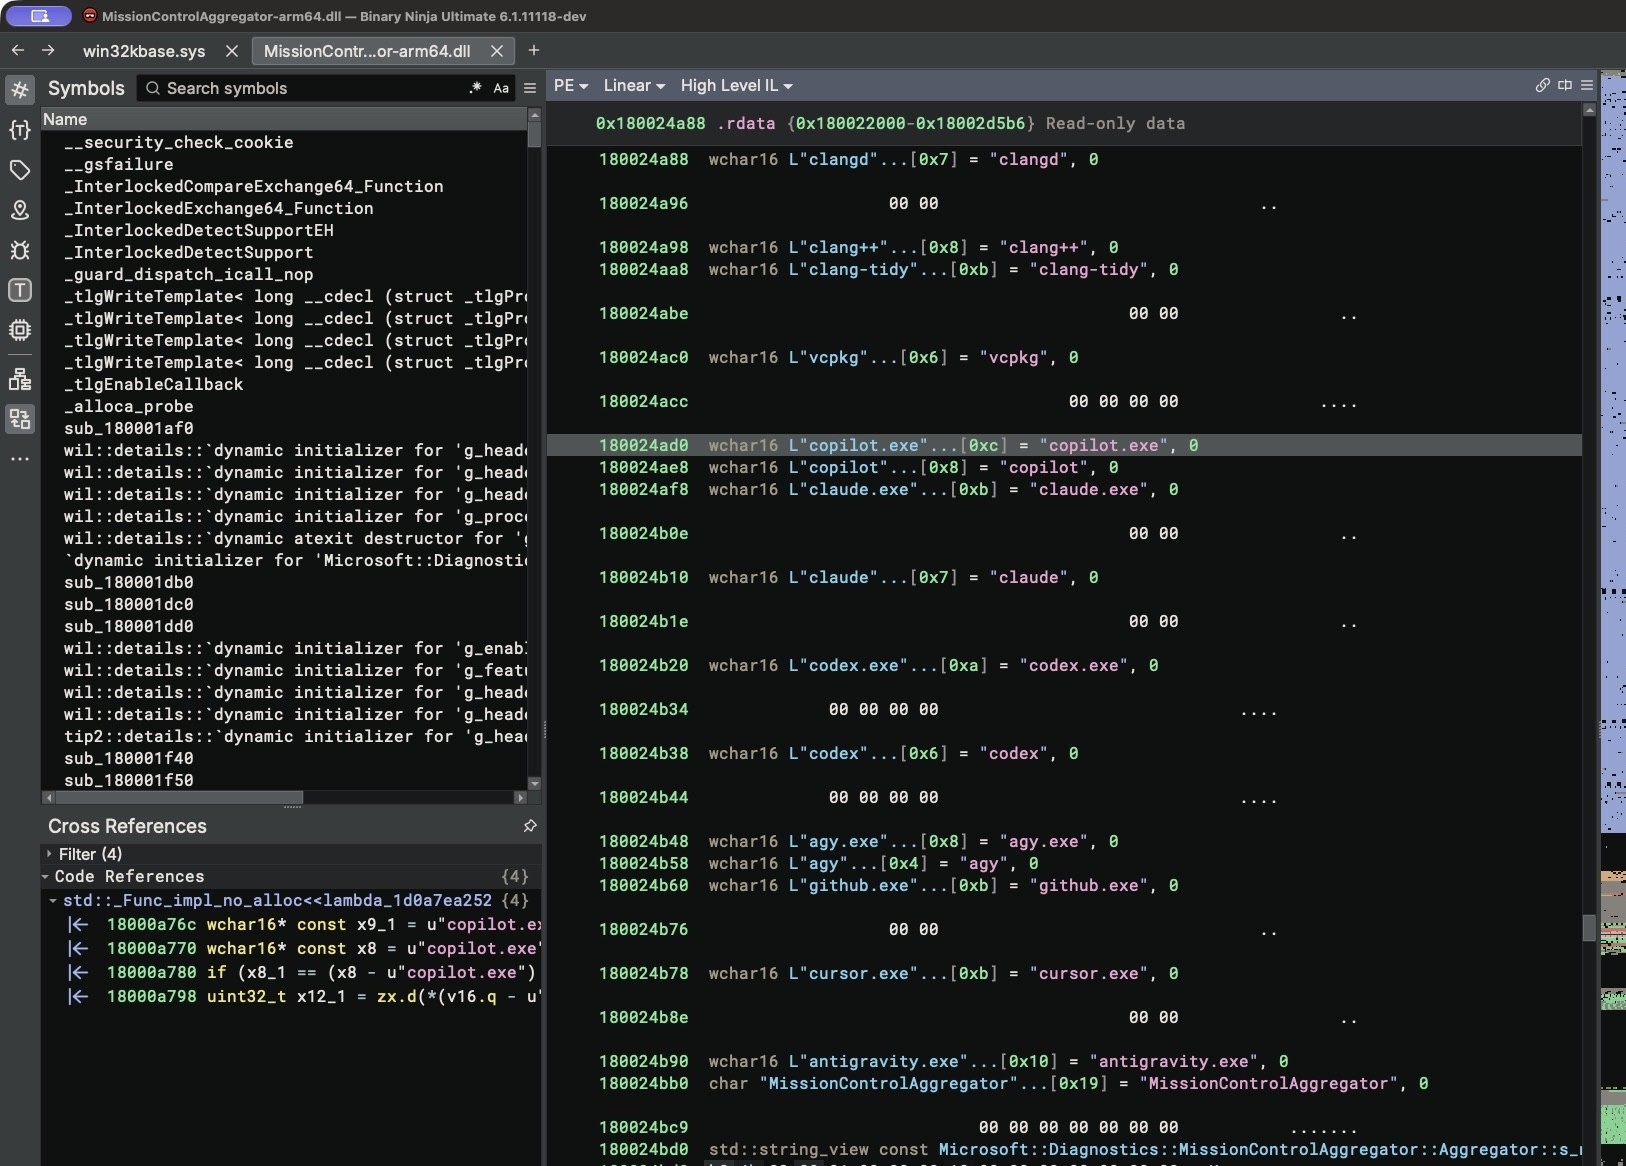
Windows 11 ikili dosyaları üzerinde yapılan son analizler, hangi geliştirici araçlarının ve yapay zeka kodlama ajanlarının çalıştırıldığını takip eden yerleşik bir sistem bileşeni ortaya çıkardı. Güvenlik araştırmacıları, işletim sisteminin Python, Node.js ve popüler kodlama asistanları gibi araçların kullanımını kaydettiğini tespit etti.
- MissionControlAggregator.dll belirli yürütülebilir dosya adlarını ve geliştirici ortamlarını izler.
- Takip edilen araçlar arasında copilot.exe, claude.exe, codex.exe, cursor.exe, python.exe ve gcc.exe yer alır.
- Toplanan veriler bit dizilerine dönüştürülür ve DiagTrack tanı servisi aracılığıyla iletilir.
- Bu takip, CLICodingAgentUsage adlı deneysel bir özellik bayrağına dayanır.
Windows 11 Geliştirici Araçlarını Nasıl Tespit Ediyor?
MissionControlAggregator.dll üzerine yapılan inceleme, WSL üzerinden çalışan iş yükleri dahil olmak üzere hem komut satırı ajanlarını hem de masaüstü uygulamalarını hedefleyen koda gömülü yürütme kontrollerini ortaya çıkardı. Sistem; yapay zeka kodlama asistanlarının yanı sıra geleneksel derleyiciler, hata ayıklayıcılar ve Node.js, .NET ve Visual Studio gibi çerçevelerle eşleşen belirli alanları kontrol eder.
Bu verileri toplamak için söz konusu bileşen, KernelProcess ve Win32kTraceLogging gibi mevcut Windows olay sağlayıcılarına bağlanır. Hedeflenen bir araç başlatıldığında bileşen olayı kaydeder, dahili durumunu günceller ve bir Segments.SubCohorts raporu oluşturur. Sistem, ham yürütülebilir dosya adlarını iletmek yerine daha geniş araç kategorilerini temsil eden bir bitmap (bit eşlem) kullanır.
Bunu da okuyunMicrosoft, Android cihazları ikinci bir Windows 11 ekranına dönüştürmeye hazırlanıyorAraştırma ve Pratik Doğrulama
Bir Windows 11 ARM64 sanal makinesi üzerinde yapılan testler, CLICodingAgentUsage özelliğinin varsayılan olarak bir hizmet deneyi şeklinde halihazırda aktif olduğunu gösterdi. Bir komut satırı istemi kopyasını codex.exe veya gcc.exe olarak yeniden adlandırmak bile sistem bileşeninin çalışmayı tanıması ve kaydetmesi için yeterli oldu.
DiagTrack telemetri servisi, Windows için Olay İzleme (ETW) kullanarak bu olayları toplar. Standart tüketici kurulumlarında varsayılan olarak açık olan isteğe bağlı tanı verisi paylaşımı etkinleştirilmişse, bu telemetri Microsoft sunucularına yüklenir. Oluşturulan raporlar kaynak kod veya istem metni içermemekte olup, tamamen araç kullanımı kategorizasyonuna odaklanmaktadır.
Geliştiriciler İçin Gizlilik Etkileri
Microsoft bu tür telemetrileri sistem performansını ve kullanıcı deneyimini iyileştirmeye yönelik bir mekanizma olarak tanımlasa da, profesyonel geliştirme araçlarının ayrıntılı bir şekilde takip edilmesi gizlilik endişelerini beraberinde getiriyor. Geliştiriciler sıklıkla özel ortamlara güvenmektedir ve belirli yapay zeka ajanı kategorilerini izleyen telemetri, işletim sistemi gözetimi etrafındaki mevcut tartışmaları gözler önüne seriyor.
Geliştiriciler ve teknoloji profesyonelleri için bu keşif, işletim sistemi telemetrisi ve gizlilik ayarlarını denetlemenin önemini vurgulamaktadır. İsteğe bağlı tanı verisi izinlerinin gözden geçirilmesi, üçüncü taraf sunucularla hangi sistem kullanım metriklerinin paylaşıldığı üzerinde daha fazla kontrol sağlar.
Kaynak: Hacker News: Front Page