IMSI va IMEI: telefoningiz nimani uzatadi va uni kim o'qiy oladi
IMSI va IMEI farqlari, hujumchilar ularni qanday qo'lga kiritishi hamda identifikatorlarni o'zgartirish orqali kuzatuvdan qanday saqlanish mumkinligini bilib oling.
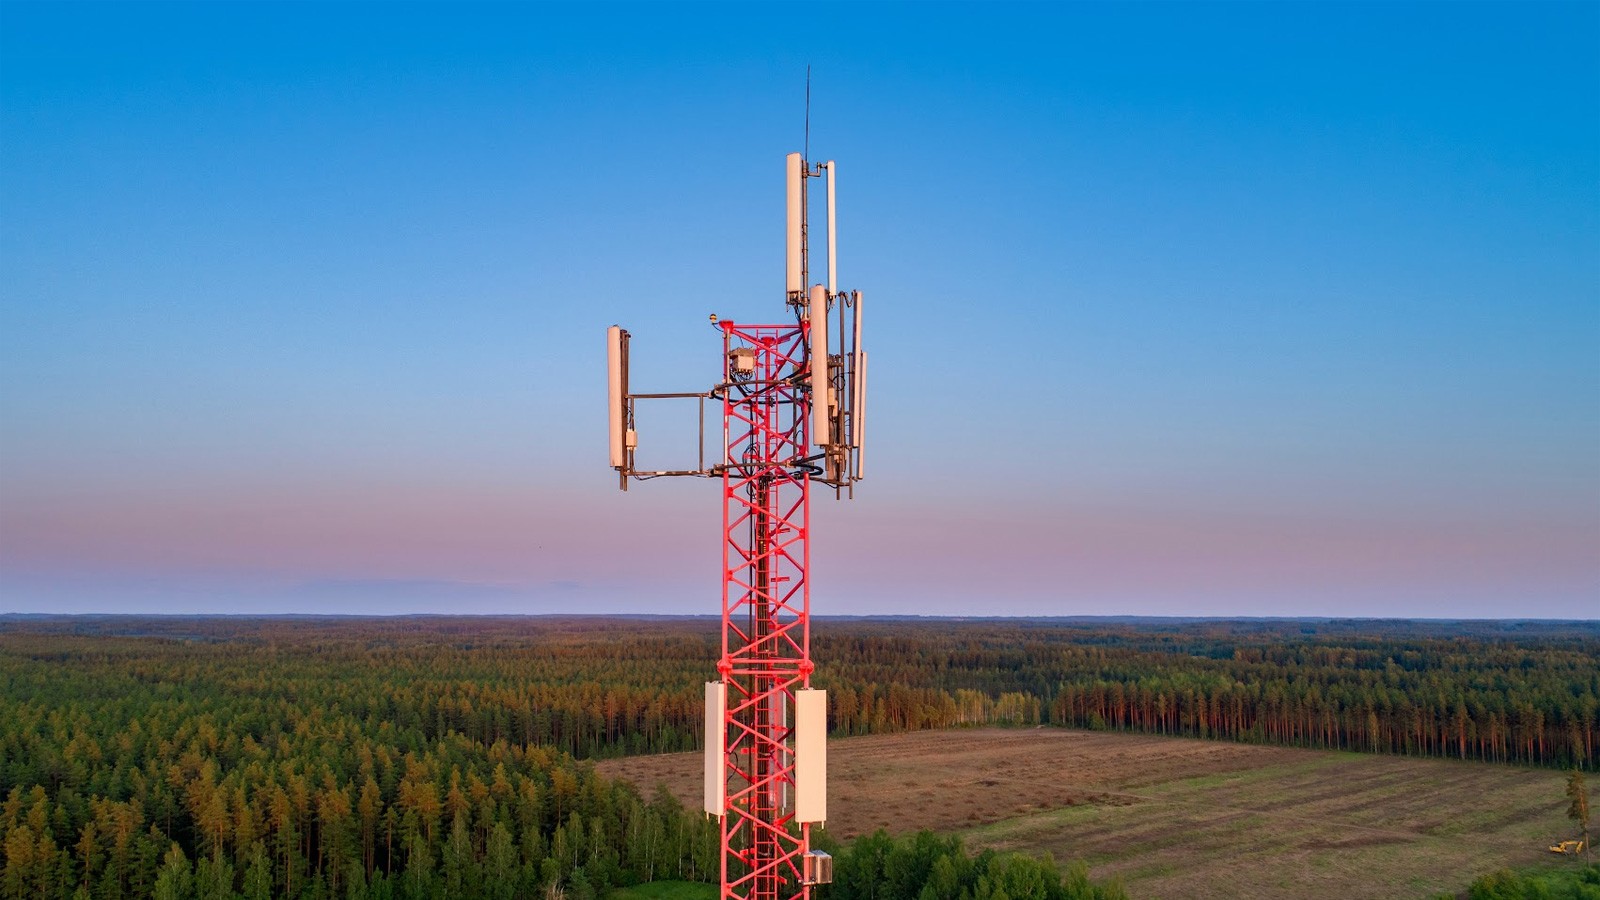
2026 yil aprel oyida Kanada rasmiylari yaqin atrofdagi telefonlarga soxta xabarlar yuborish uchun baza stansiyasini taqlid qiluvchi 'SMS blaster' qurilmasini ishlatgan uch kishini hibsga oldi. Bu josuslik uchun ishlatiladigan IMSI catcher qurilishining yaqin qarindoshi bo'lib, ikkalasi ham telefonlarni eng kuchli signalga ulanishga undaydi.
- Telefon identifikatorlari: IMSI (SIM-kartaga bog'langan) va IMEI (jismoniy qurilmaga bog'langan).
- Xavfsizlik xatarlari: soxta minoralar, peyjing hujumlari va ochiq matndagi ma'lumotlar uzatilishi.
- Himoya choralari: 5G shifrlash standartlari va maxfiy uyali aloqa operatorlarining identifikatorlarni rotatsiya qilish texnologiyalari.
IMSI va IMEI farqlari hamda ularning zaifliklari
Telefoningiz turli signallarga ulanish uchun bir nechta radiochastotalardan foydalanadi. Wi-Fi va Bluetooth modullari qurilma manzillarini taqdim etadi, ularni zamonaviy telefonlar kuzatuvni kamaytirish uchun tasodifiy o'zgartiradi. Uyali aloqa moduli esa odatda o'zgarmaydigan ikkita identifikatorni ochib beradi: IMSI va IMEI.
IMEI bu jismoniy telefonga biriktirilgan noyob raqam bo'lib, tarmoq tomonidan autentifikatsiya qilinmaydi. IMSI esa SIM-kartaga bog'langan bo'lib, 4G tarmoqlarida dastlabki ulanishda ochiq matnda uzatiladi. 5G standarti SUCI shifrlashi orqali bu bo'shliqni yopishga harakat qiladi, biroq qamrov to'liq bo'lmagani sababli hujumchilar qurilmani 4G tarmog'iga tushirishi mumkin.
Shuningdek o‘qingIshlatilgan smartfon sotib olishda xavfsizlik: 4 ta muhim qoidaPeyjing hujumlari va identifikatorlarni aniqlash
Kutish rejimidagi telefon energiyani tejash uchun faqat belgilangan vaqtlarda uyg'onadi. 4G tarmog'ida bu vaqt uyali aloqa operatori va IMSI asosida hisoblanadi. Telefon raqamini bilgan tajovuzkor 'jim qo'ng'iroqlar' yordamida qaysi vaqt oralig'ida faollik borligini kuzatishi mumkin.
Taxminan sakkizta urinishdan so'ng, naqsh foydalanuvchining o'sha hududdagiligini tasdiqlaydi. Soxta minora yordamida hujumchi tarmoq peyjingini bloklashi va operatorning IMSI raqamini havo orqali yuborishiga majbur qilishi mumkin. IMSI qo'lga kiritilgach, josuslik va qo'ng'iroqlarni tutib qolish imkoniyati ochiladi.
Identifikatorlar rotatsiyasi orqali himoyalanish
Maxfiylikka yo'naltirilgan zamonaviy yondashuvlar doimiy identifikatorlardan foydalanishni cheklaydi. Masalan, Cape operatori har 24 soatda yoki so'rov bo'yicha IMSI ni o'zgartirib turuvchi tizimni joriy qilgan. Bu harakat to'plangan bazalarning eskirishiga olib keladi.
Har kuni yangilanadigan identifikator tufayli hujumchilar uzoq muddatli kuzatuv tarixini shakllantira olmaydi. GrapheneOS bilan birgalikda LTE-only rejimini qo'llash tarmoqni pastroq avlodga tushirishga urinishlarni bloklaydi va foydalanuvchi maxfiyligini ta'minlaydi.
Manba: BleepingComputer