Claude Dispatch: zararli brauzer kengaytmalari orqali kod bajarilishi mumkin
Forever Security tadqiqotchilari Claude Dispatch funksiyasidagi nuqson orqali kompyuterda zararli kod ishga tushirilishi mumkinligini aniqladilar.
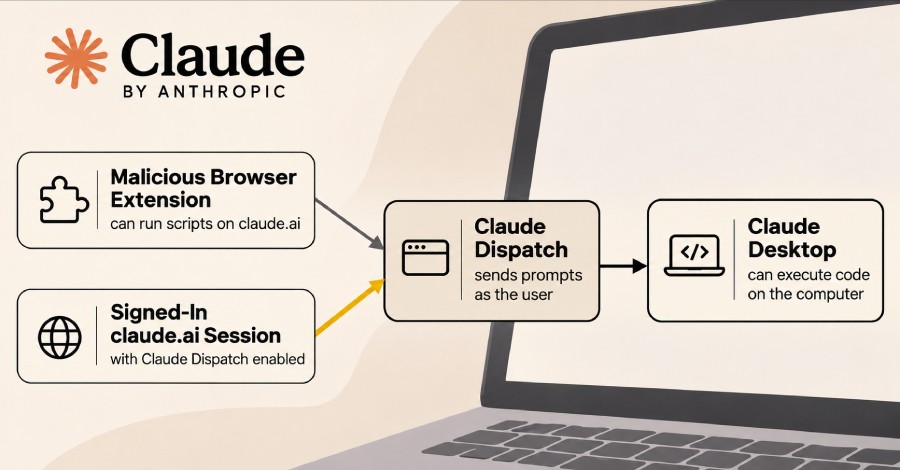
Forever Security kompaniyasi xavfsizlik bo'yicha tadqiqotchilari Claude Dispatch funksiyasida xavfli bo'shliqni aniqladilar. Unga ko'ra, brauzerga o'rnatilgan zararli kengaytma claude.ai saytida skriptlarni ishga tushirish va shu orqali Claude Desktop ilovasini foydalanuvchi kompyuterida kod bajarishga majburlash qobiliyatiga ega.
Asosiy faktlar: - Hujum Claude Desktop va mobil qurilmalar o'rtasidagi Dispatch funksiyasi orqali amalga oshiriladi. - Zararli brauzer kengaytmasi vositachi bo'lib xizmat qiladi. - Mazkur nuqson hali ham ochiq va undan foydalanish xavfi saqlanib qolmoqda.
Hujum qanday ishlaydi Claude Dispatch funksiyasi foydalanuvchilarga topshiriqlarni telefondan to'g'ridan-to'g'ri kompyuterdagi Claude ilovasiga yuborish imkonini beradi. Tadqiqotchilarning ta'kidlashicha, mazkur funksiyadagi zaiflikdan foydalanib, hujumchi brauzer kengaytmasi orqali sun'iy intellektga noto'g'ri buyruqlar yuborishi va ularning mahalliy tizimda bajarilishiga erishishi mumkin.
Foydalanuvchilar uchun xavf Bu turdagi hujumlar juda xavfli, chunki Claude Desktop ilovasi foydalanuvchining fayllari va tizim resurslariga kirish huquqiga ega bo'lishi mumkin. Agar brauzeringizdagi noma'lum kengaytma claude.ai bilan o'zaro aloqada bo'lsa, u sizning ruxsatingizsiz mahalliy kompyuteringizda kodni ishga tushirishi mumkin.
O'zbekiston uchun ahamiyati O'zbekistondagi dasturchilar va IT mutaxassislari uchun bu ogohlantirishdir. Brauzerga o'rnatiladigan har qanday kengaytmalar, ayniqsa kam ma'lum bo'lganlari, shaxsiy ma'lumotlar va tizim xavfsizligiga tahdid solishi mumkin. Faqat tasdiqlangan manbalardan dasturiy ta'minot o'rnating va sun'iy intellekt bilan ishlaydigan brauzer kengaytmalari uchun ruxsatlarni muntazam tekshirib boring.
Manba: The Hacker News