Residential proxies detected on White House network: tafsilotlar
Tadqiqotchilar Oq uy tarmog'ida rezident proksi-serverlar faolligini aniqladi. Bu qanday sodir bo'ldi va tarmoq xavfsizligiga qanday ta'sir qiladi?
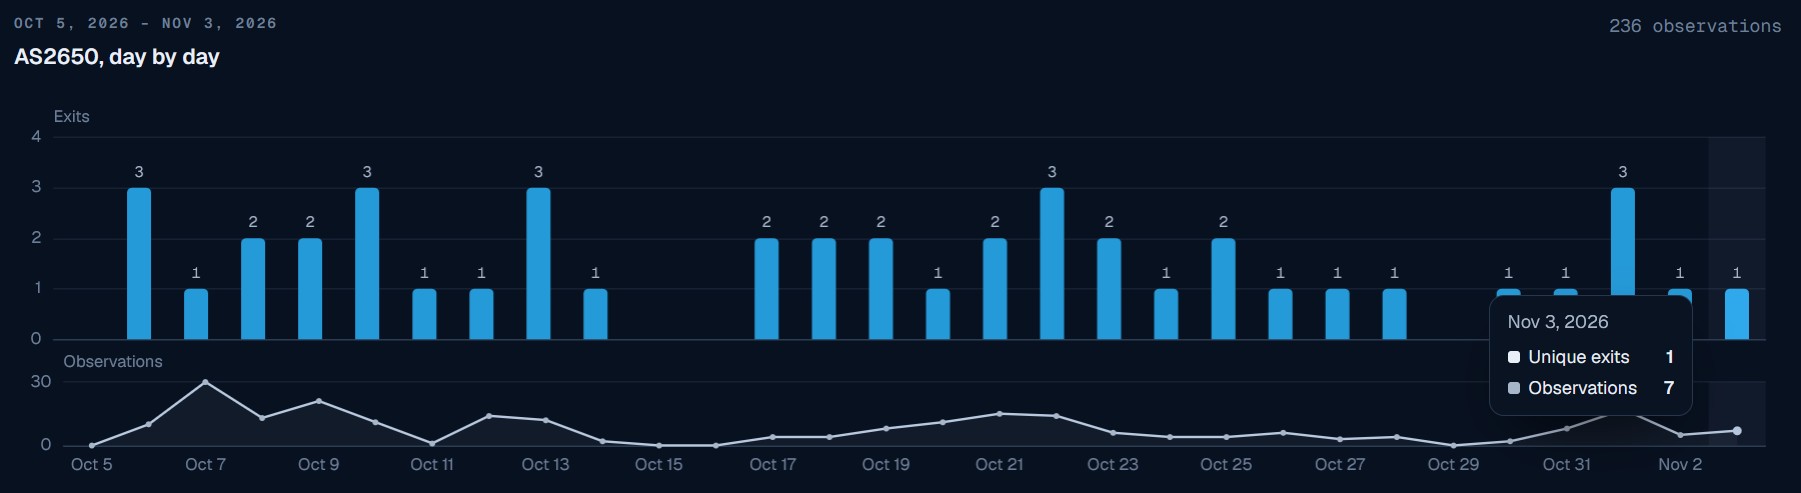
Layer3 Intel kompaniyasining tadqiqotchilari tarmoq xavfsizligi bo'yicha qiziqarli kashfiyotni e'lon qilishdi. Ularning ta'kidlashicha, AQSh Prezidentining Ijroiya ofisiga tegishli bo'lgan Oq uy tarmog'ida rezident proksi-serverlar orqali chiqish trafigi qayd etilgan.
- Oq uy tarmog'i orqali 236 marta alohida proksi chiqishlari aniqlandi.
- Jarayonda 28 ta alohida rezident proksi xizmati ishtirok etdi.
- Faollik asosan kechki payt, soat 17:00 dan yarim turgacha kuzatiladi.
- Muammo xodimning qurilmasi proksi SDK bilan zararlanganidan dalolat beradi.
Proksi-serverlar qanday aniqlandi
Mutaxassislar global rezident proksi faolligini kuzatish uchun mo'ljallangan Residential Proxy Observatory vositasini ishga tushirishdi. Ma'lumotlarni tahlil qilish jarayonida ular AS2650 avtonom tizimidan chiqayotgan trafigini payqashdi, bu tizim Oq uy infratuzilmasiga tegishli. Spur va Synthient kabi boshqa mustaqil aniqlash xizmatlari ham bu manzillarni proksi chiqishlari sifatida tasdiqladi.
Bunday tarmoqlarga kirish uchun hech qanday maxsus maqsadli hujum kerak emas. Har qanday shaxs arzon narxda umumiy rezident proksi xizmatiga obuna bo'lib, so'rovlarni shu tarmoq orqali yuborishi mumkin. Tadqiqotchilar Oq uy tarmog'ini maxsus nishonga olmaganini, bu holat tasodifan aniqlanganini ta'kidlashmoqda.
Shuningdek o‘qingVercel sessiya cookie'larini o'g'irlashga qarshi DBSC himoyasini joriy qildiFaollik xususiyatlari va xavfsizlik xatarlari
Proksi trafigining asosiy qismi kechki paytlarda to'g'ri keladi: so'rovlarning deyarli yarmi kechki soat 5 dan yarim tungacha sodir bo'ladi, ertalab esa faollik umuman yo'q. Mutaxassislarning fikricha, bu umumiy mehmon Wi-Fi tarmog'i emas, balki Oq uy tarmog'ida kechki payt ishlaydigan va qurilmasida zararli proksi SDK bo'lgan shaxsning harakatini bildiradi.
Yaxshi himoyalanmagan proksi SDK'lar ichki tarmoqqa kirish imkoniyatini berishi va botnet tarmoqlarining kengayishiga sabab bo'lishi mumkin. Ilgarigi tadqiqotlar shuni ko'rsatganki, shunga o'xshash zaifliklar orqali millionlab qurilmalar zararli tarmoqlarga ulangan. Agar Oq uy tarmog'idagi qurilmada shunday kamchilik bo'lsa, uni har qanday uchinchi shaxs suiiste'mol qilishi mumkin.
Global miqyos va xulosa
Oq uy bu tadqiqotda yagona kutilmagan holat emas. Rezident proksi-serverlar Antarktida, Shpitsbergen, Avliyo Yelena oroli va boshqa eng chekka hududlarda ham aniqlangan. Bu shuni ko'rsatadiki, rezident proksi tarmoqlari dunyoning istalgan burchagiga yetib borgan.
O'zbekiston va MDH mamlakatlaridagi IT va xavfsizlik mutaxassislari uchun bu korporativ tarmoqlarda mobil ilovalar va SDK komponentlarini qattiq nazorat qilish muhimligini anglatadi. Xodimlar foydalanadigan qurilmalardagi shubhali dasturiy ta'minotlar tashkilot xavfsizligiga jiddiy tahdid solishi mumkin.
Manba: Hacker News: Front Page