Residential proxies detected on White House network: что известно
Исследователи обнаружили трафик резидентных прокси на IP-адресах Белого дома. Как это работает и чем грозит безопасность сети?
Недавнее исследование компании Layer3 Intel выявило неожиданную проблему сетевой безопасности. Специалисты зафиксировали активность резидентных прокси-серверов в сети, принадлежащей Исполнительному офису президента США.
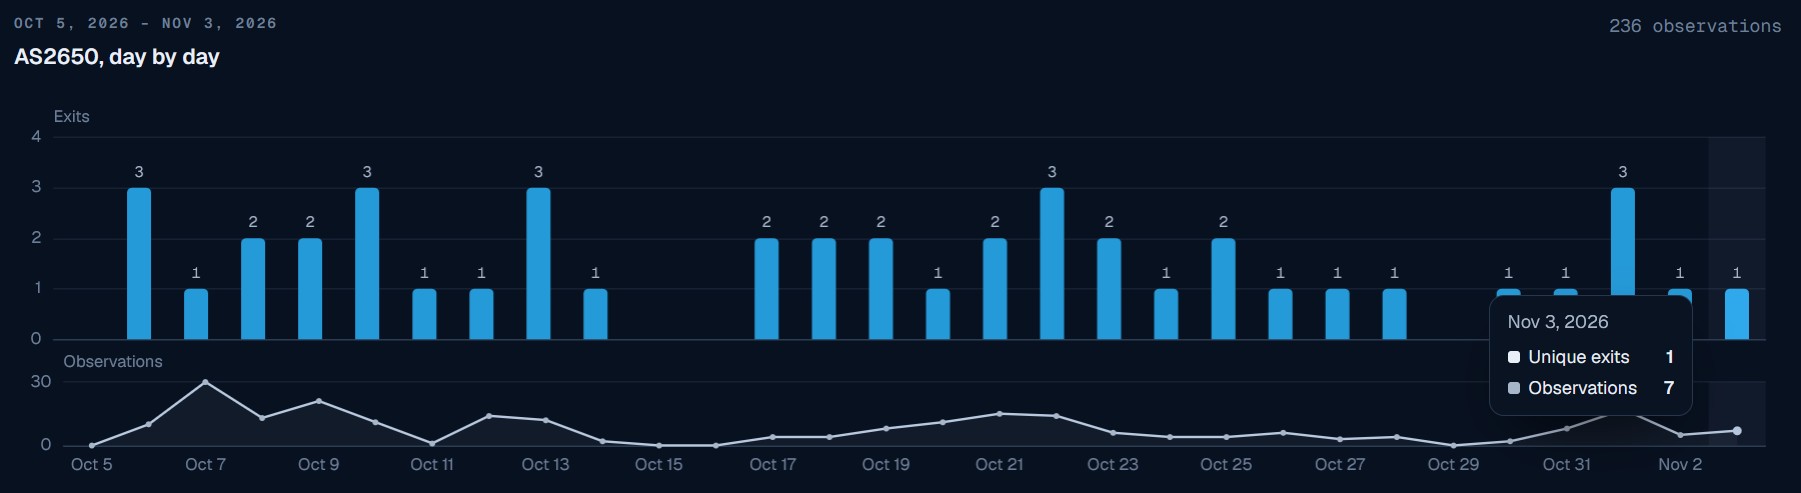
- Зафиксировано 236 отдельных случаев выхода через сеть Белого дома.
- В процессе участвовали 28 различных сервисов резидентных прокси.
- Активность наблюдается преимущественно в вечернее время по восточному времени.
- Проблема указывает на возможное заражение устройств сотрудников вредоносными SDK.
Как были обнаружены прокси
Исследователи запустили инструмент Residential Proxy Observatory для мониторинга глобальной активности анонимизированных сетей. Анализируя данные, они заметили трафик, исходящий из автономной системы AS2650, которая зарегистрирована на аппаратную инфраструктуру Белого дома. Проверка через сторонние службы обнаружения прокси, такие как Spur и Synthient, подтвердила эти данные.
Получить доступ к такой сети может любой желающий, купив подписку на общедоступный сервис резидентных прокси за небольшую плату. Исследователи отмечают, что они не таргетировали Белый дом целенаправленно — трафик был обнаружен случайно в ходе глобального мониторинга.
Читайте такжеVercel защищает аккаунты разработчиков от кражи сессий с помощью DBSCХарактер активности и угрозы безопасности
Большая часть прокси-активности приходится на вечерние часы: около половины запросов фиксируется в период с 17:00 до полуночи по восточному времени США, в то время как утром активность практически отсутствует. По мнению экспертов, это указывает на конкретного человека, находящегося в сети Белого дома в вечернее время, чье устройство заражено прокси-модулем.
Плохо защищенные SDK прокси-сервисов могут открывать доступ к внутренней корпоративной или государственной сети, позволяя злоумышленникам совершать несанкционированные действия. Подобные уязвимости ранее использовались для масштабных ботнетов, например, Kimwolf, который поразил миллионы устройств по всему миру через аналогичные каналы.
География и глобальное распространение прокси
Сеть Белого дома не единственный удивительный объект в отчете исследователей. Резидентные прокси были зафиксированы в самых удаленных уголках планеты, включая Антарктику, Шпицберген, остров Святой Елены и Фолклендские острова. Это доказывает, что инфраструктура подобных сервисов проникла во все регионы мира.
Для бизнеса и государственных структур обнаружение прокси в критически важных сетях означает необходимость жесткого контроля за устанавливаемыми приложениями и мобильными SDK. Службы безопасности должны учитывать риски использования непроверенного софта сотрудниками, чтобы исключить потенциальные точки входа для кибератак.
Источник: Hacker News: Front Page