Synology NAS tarmoq xotirasi feymdeware hujumiga uchradi
Tajribali administratorning internetga ulangan Synology NAS qurilmasi eskirgan xavfsizlik yamoqlari tufayli shifrlanib qoldi.
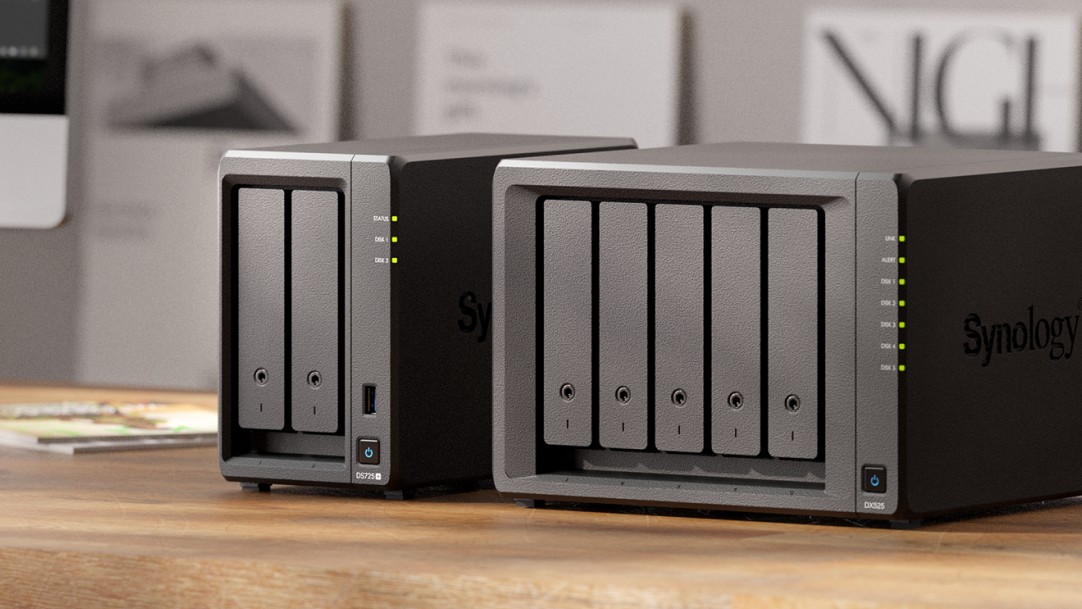
Tarmoq ma'murlari ko'pincha boshqalarning xavfsizlik siyosatidagi kamchiliklarni birinchilardan bo'lib tanqid qilishadi, biroq o'zlari ham oddiy qoidalarga amal qilmaganda shunday vaziyatga tushib qolishlari mumkin. Reddit foydalanuvchisi NakamuraHwang o'zining Synology DS918+ tarmoq saqlash qurilmasidagi fayllar feymdeware (ransomware) hujjati orqali shifrlanib qolganini ma'lum qildi.
- Synology NAS qurilmasi xavfsizlik yamoqlari 18 oy davomida yangilanmagani va veb-interfeysi internetga ochiq bo'lgani sababli hujumga uchradi.
- Tekshiruvlar hujumchilar bir yarim yil oldin aniqlangan CVE-2024-10441 masofadan turib kod bajarish zaifligidan foydalanganini ko'rsatdi.
- Egasida 3-2-1 zaxira nusxasi (backup) bo'lgani bois ma'lumotlar yo'qotilmadi, disklarni Proxmox tizimiga ulab tekshirish imkoni topildi.
Xavfsizlikdagi jiddiy xatolar
Jabrlanuvchi o'zining tarmoq qurilmasini to'g'ridan-to'g'ri internetga ochib qo'ygani va oxirgi 18 oy ichida birorta ham xavfsizlik yamog'ini o'rnatmagani asosiy sabab bo'lganini tan oldi. Har qanday tarmoq administratori ta'kidlaganidek, qurilma boshqaruv panelini VPN yoki himoyalangan tunnel (masalan, Tailscale) ishlatmasdan to'g'ridan-to'g'ri butun dunyoga ochib qo'yish o'ta xavfli qadamdir.
Foydalanuvchi tizim jurnallari va fayllarini tekshirib chiqib, hujum CVE-2024-10441 zaifligi orqali amalga oshirilganini aniqladi. Synology'ning DSM operatsion tizimi ostki qatlamda mdraid'dan foydalangani bois, disklarni boshqa qurilmaga ko'chirib o'tkazish va u yerda o'rnatib tahlil qilish imkoniyati mavjud bo'lgan.
Shuningdek o‘qingCISA: SafePay ransomware guruhi 600 dan ortiq muhim infratuzilma tashkilotiga hujum qildiYangilanishlar bilan bog'liq muammolar
Ushbu holat Synology qurilmalaridagi yangilanish tizimi qanchalik murakkab ekanini ham ko'rsatdi. Forumlardagi muhokamalarga ko'ra, DSM interfeysi ba'zan qurilma yangilanganini ko'rsatib turadi, aslida эsa qo'lda o'rnatilishi shart bo'lgan muhim xavfsizlik yamoplari mavjud bo'ladi. 2025-yildan keyingi modellar avtomatik yangilanishlarga ega bo'lsa-da, avvalgi avlod qurilmalari foydalanuvchidan qo'lda sozlashni talab qiladi.
Bundan tashqari, Synology 918+ kabi eskiroq qurilmalar yangi DSM versiyalariga avtomatik tarzda o'tmaydi, chunki bu eski dasturlarning ishdan chiqishiga olib kelishi mumkin. Foydalanuvchi har bir yangilanish jarayonini o'zi boshlashi va qo'shimcha paketlarni (masalan, PHP plaginlarini) alohida nazorat qilib borishi talab etiladi.
Muhim xulosalar va tavsiyalar
Mazkur voqea uy va kichik biznes tarmoqlaridan foydalanuvchilarga yana bir bor kibergigiena qoidalari muhimligini eslatdi. Server yoki NAS boshqaruv interfeysini hech qachon himoyasiz holda internetga chiqarmaslik, Tailscale kabi VPN xizmatlaridan foydalanish hamda tizim xabarnomalariga tayanib qolmasdan yangilanishlarni muntazam ravishda o'zi tekshirib turish zarur.
Manba: Latest from Tom's Hardware