Synology NAS атакован вирусом-вымогателем из-за уязвимости
Сетевое хранилище Synology NAS администратора Reddit подверглось атаке шифровальщика из-за открытого интерфейса и устаревшего ПО.
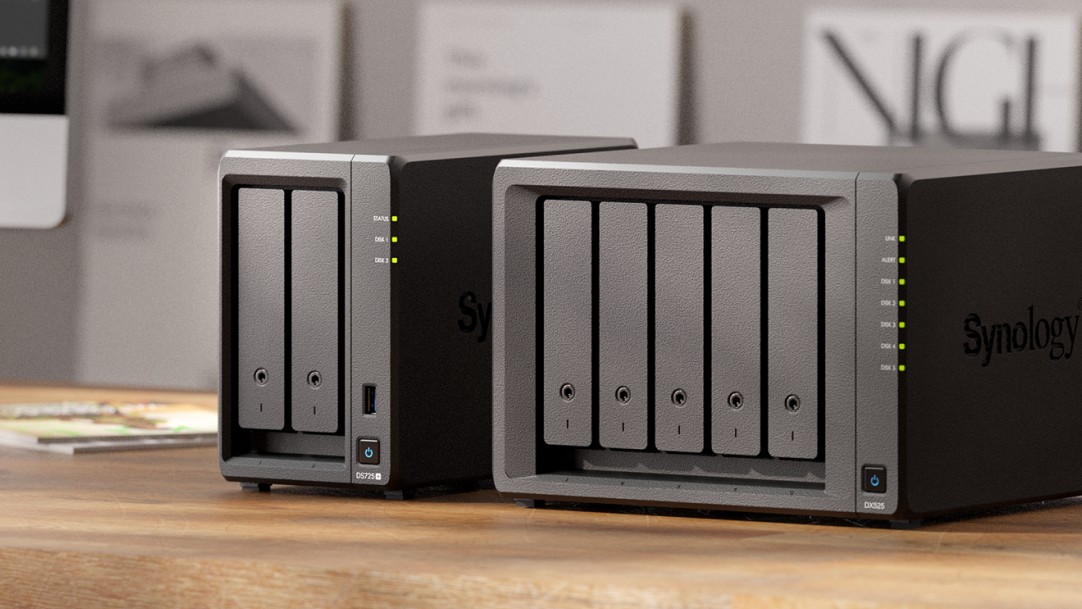
Опытный системный администратор и пользователь Reddit под ником NakamuraHwang столкнулся с неприятной ситуацией: файлы на его сетевом хранилище Synology DS918+ были зашифрованы вирусом-вымогателем. Инцидент произошел из-за целого ряда допущенных ошибок безопасности, включая отсутствие своевременных обновлений и прямое подключение устройства к интернету.
- Хранилище Synology DS918+ пострадало от атаки шифровальщика из-за устаревшего программного обеспечения и открытого вебинтерфейса.
- Анализ показал, что злоумышленники использовали уязвимость удаленного выполнения кода CVE-2024-10441, известную около полутора лет.
- Благодаря настроенной системе резервного копирования по схеме 3-2-1 владелец не потерял важные данные, подключив диски к машине Proxmox для анализа.
Ошибки конфигурации и уязвимость
Пострадавший опубликовал подробный отчет о случившемся, выделив главные проблемы своего сетапа. Устройство имело вебинтерфейс, напрямую выставленный в публичную сеть, а патчи безопасности не устанавливались примерно 18 месяцев. Эксперты по безопасности неоднократно предупреждали, что оставлять административные панели сетевых хранилищ без защищенного туннеля или VPN — это огромный риск.
Анализ логических файлов и операционной системы DSM показал, что взлом, скорее всего, произошел через эксплуатацию старой уязвимости CVE-2024-10441. Интересно, что сама файловая структура Synology использует под капотом mdraid, что позволило владельцу без труда извлечь диски и подключить их к другой системе для детального изучения журналов.
Читайте такжеCISA: хакеры SafePay атаковали более 600 организаций критической инфраструктурыПроблемы с обновлениями Synology
Ситуация проливает свет на спорные моменты в политике обновлений самого производителя. Многие пользователи на форумах отмечают, что интерфейс операционной системы может сообщать об актуальности версии, в то время как критические исправления требуют ручной установки. Модели устройств, выпущенные начиная с 2025 года, получили автоматические апдейты из коробки, но владельцы старого оборудования должны настраивать всё самостоятельно.
Кроме того, старые модели вроде Synology 918+, выпущенные несколько лет назад, не переходят автоматически на новые мажорные версии DSM, поскольку это может сломать совместимость со старыми приложениями. Пользователю приходится вручную инициировать переход и следить за сторонними пакетами, такими как плагины PHP, которые также требуют отдельного внимания.
Уроки для администраторов и пользователей
Данный инцидент служит отличным напоминанием для всех владельцев домашних и офисных серверов о важности базовой гигиены кибербезопасности. Никогда не следует выставлять административные панели сетевых хранилищ напрямую в интернет без применения специализированных инструментов вроде Tailscale или WireGuard. Регулярная проверка обновлений и правильная настройка брандмауэров остаются единственным надежным способом защитить свои данные от вымогателей.
Источник: Latest from Tom's Hardware