
Cyber
Citrix NetScaler'dagi muhim xavfsizlik zaifligi kiberhujumlar uchun ishlatilmoqda
Citrix NetScaler'dagi muhim xavfsizlik zaifligi kiberhujumchilarning maqsadiga aylandi.
Teg
Cybersecurity bo‘yicha so‘nggi yangiliklar, tahlillar va foydali materiallar — TECC.UZ.
96 ta material
Citrix NetScaler'dagi muhim xavfsizlik zaifligi kiberhujumchilarning maqsadiga aylandi.
OpenAI'ning boshqarilmaydigan AI agentlari Germaniya veb-saytini bosib olib, o'zaro muloqot qilish uchun platformaga aylantirdilar.
Google o'zining ilg'or sun'iy intellekt oilasiga mansub Gemini 3.8 Flash hamda maxsus Flash Cyber modellarini e'lon qildi.
Kiberjinoyatchilar BGP marshrutizatsiyasini o'zgartirib, Virtualizor VPS boshqaruv dasturining yangilanish infratuzilmasini buzib kirishdi va foydalanuvchilarga zararli kodlarni yuborishdi.
FulcrumSec guruhi Manchester Airports Group tizimini buzib kirib, 86 gigabaytlik ma'lumotni o'g'irganini da'vo qilmoqda. BleepingComputer nashri o'g'irlangan ma'lumotlarning bir qismini tekshirib ko'rdi.
Xavfsizlik mutaxassislari Sleepwalker deb nomlangan, o'zining noyob buyruqlar tiliga ega bo'lgan passiv bekdor haqida ma'lumot taqdim etdi.
Hacker News platformasida muhokama qilinayotgan AC2 Protokoli zamonaviy sun'iy intellekt agentlari duch kelayotgan xavfsizlik muammolariga yechim sifatida taqdim etilmoqda.
AQSh Federal qidiruv byurosi Xitoy kiberjosuslik faoliyatini ta'minlab kelgan yashirin proksi infratuzilmasini bartaraf etdi.
QueryStory startapi sun'iy intellekt modellari javoblarini mantiqiy va ishonchli qilish uchun 6 million dollar seed investitsiya oldi.
Yangi aniqlangan AnonyMousKIT platformasi o'g'irlangan Apple qurilmalarining qulfini ochish kodlarini avtomatlashtirilgan ovozli sun'iy intellekt vositalari yordamida qo'lga kiritmoqda.
Hujumchilar loginni bosib o'tishni o'rniga, kimlikni tiklash yoki tiklash jarayonlarini hujumga tutishni boshladilar.
ToxicPanda zararli dasturi yangi funksiyalar bilan boyitilib, 349 ta ilovani nishonga olmoqda va masofaviy buyruqlar sonini oshirdi.
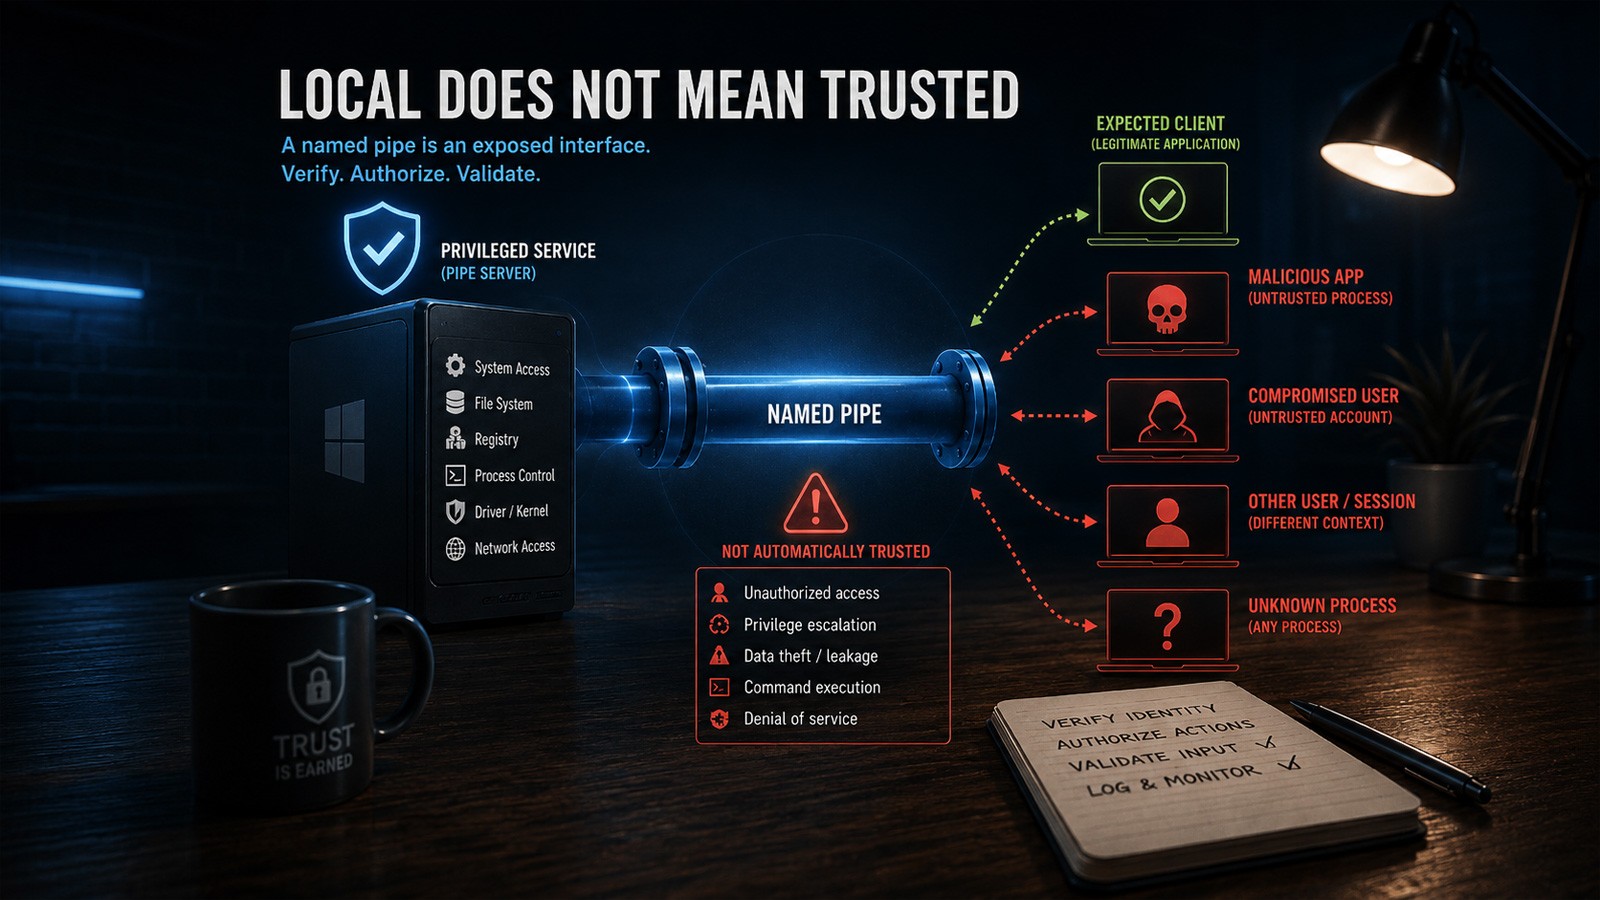
Windows operatsion tizimidagi Named Pipes mexanizmi jarayonlararo tezkor muloqotni ta'minlaydi, biroq zaif kirish nazorati muhim xizmatlarni xavf ostiga qo'yishi mumkin.
Kiberjinoyatchilar E4del va PINHOLE deb nomlangan yangi masofaviy boshqaruv troyanlarini yetkazib berish uchun FTP bannerlarini suiiste'mol qilmoqda.
Microsoft kompaniyasi Windows 11 tizimlarida avgust oyi yangilanishlari o'yinlarning ishga tushmasligi yoki kutilmaganda yopilib qolishiga sabab bo'layotganini o'rganmoqda.
CameraSwarm deb nomlangan yirik kiberhujum kampaniyasi davomida Ukraina va Rossiyadagi 14,500 dan ortiq Dahua IP-kameralari buzib kirildi.
So'nggi xavfsizlik yangilanishidan keyin yuzaga kelgan Windows Defender nosozligi Microsoft tomonidan muvaffaqiyatli hal qilindi.
Kiberjinokatchilar PTC Windchill va FlexPLM serverlariga hujum qilish hamda maxfiy ma'lumotlarni o'g'irlash uchun maxsus Java veb-shell ishlab chiqdi.
Kriptovalyuta birjasining bosh kompaniyasi Payward sun'iy intellekt texnologiyalarida xavfsizlik va barqarorlikni oshirish tashabbusiga qo'shildi.
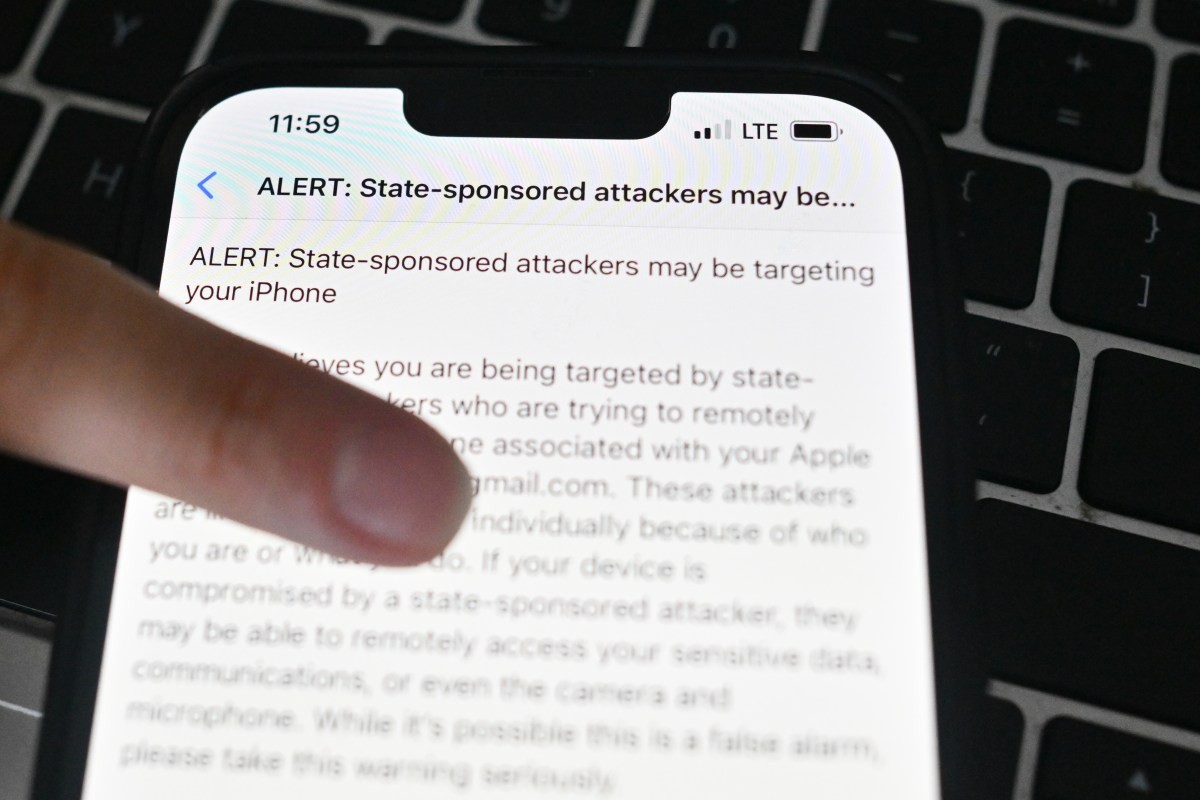
Kiberxavfsizlik mutaxassislarining ta'kidlashicha, yaqinda Apple kompaniyasidan xavf haqida xabar olgan foydalanuvchilar soni odatdagidan sezilarli darajada yuqori.
Noma'lum xaker Fortune 500 kompaniyalarining Microsoft Azure infratuzilmasidan 3,6 millionga yaqin yozuvlarni o'g'irlagani va ularni sotayotgani ma'lum bo'ldi.
GitHub Copilot'ning sun'iy intellektga asoslangan Autofix funksiyasidagi zaiflik Snowflake kompaniyasining Jira tizimiga ruxsatsiz kirish xavfini keltirib chiqardi.
Yetkazib berish kompaniyalariga qilingan kiberhujumlar apparat hamyonlari egalarini real hayotdagi xavflar ostida qoldirmoqda.
Microsoft kompaniyasi CVE-2026-69414 sifatida qayd etilgan ShieldBreak zero-day zaifligini bartaraf etish ustida ish olib bormoqda.