Windows'da Named Pipes xavfsizligi: Tahdidlar va ulardan himoyalanish yo'llari
Windows operatsion tizimidagi Named Pipes mexanizmi jarayonlararo tezkor muloqotni ta'minlaydi, biroq zaif kirish nazorati muhim xizmatlarni xavf ostiga qo'yishi mumkin.
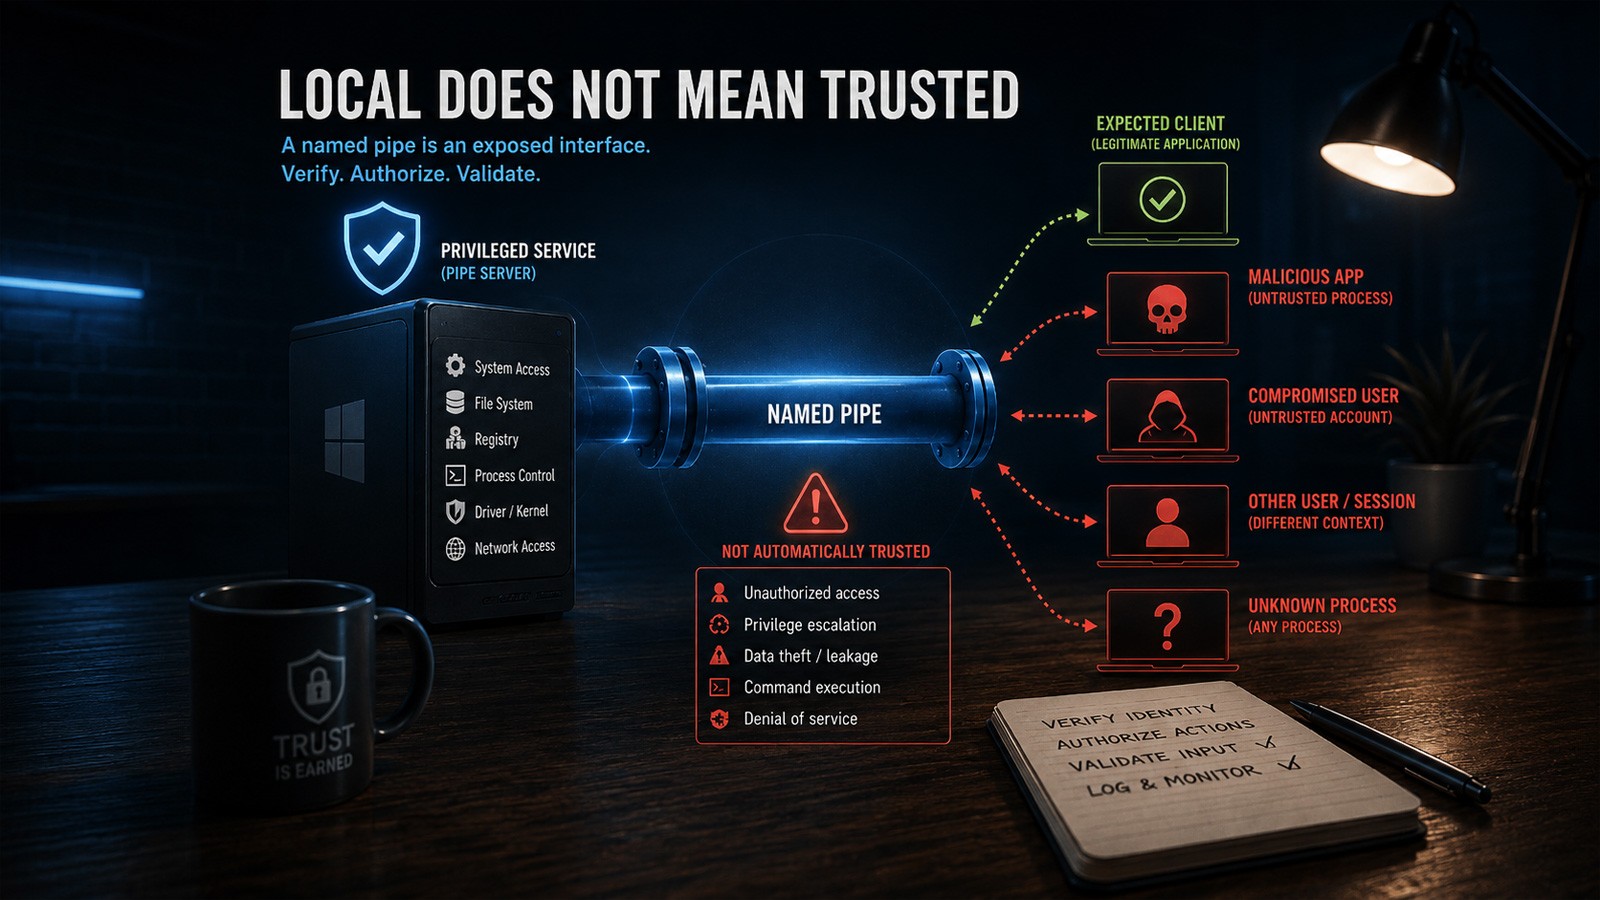
Windows operatsion tizimida qo'llaniladigan Named Pipes jarayonlararo muloqot (IPC) uchun tezkor va qulay usul hisoblanadi. Biroq, so'nggi tahlillar shuni ko'rsatmoqdaki, agar bu mexanizm uchun noto'g'ri yoki zaif kirish nazorati sozlangan bo'lsa, imtiyozli xizmatlar ishonchsiz jarayonlar hujumiga uchrashi mumkin.
ThreatLocker mutaxassislarining tushuntirishicha, hujumchilar ushbu zaifliklardan foydalangan holda tizimda o'z imtiyozlarini oshirishlari va xavfsizlik mexanizmlarini chetlab o'tishlari ehtimoli yuqori. Shu sababli, ishlab chiquvchilar va tizim ma'murlari jarayonlararo muloqot xavfsizligiga alohida e'tibor qaratishlari talab etiladi.
Ushbu xavflarning oldini olish uchun bir nechta muhim himoya choralari ko'rsatib o'tilgan. Xususan, so'nggi nuqta (endpoint) tekshiruvini yo'lga qo'yish, buyruqlarni qat'iy avtorizatsiya qilish va kiritilayotgan ma'lumotlarni sinchiklab validatsiya qilish zarur.
Shuningdek, imtiyozlarni faqat zarur doirada cheklash (narrowly scoped privileges) orqali potentsial xavflarni sezilarli darajada kamaytirish mumkin. Bu yondashuv har qanday ruxsatsiz harakatning oldini olishda muhim qadam bo'lib xizmat qiladi.
O'zbekistondagi IT-mutaxassislar, tizim ma'murlari va axborot xavfsizligi xodimlari uchun ushbu tavsiyalar korporativ tarmoqlar va Windows infratuzilmasini himoya qilishda muhim ahamiyat kasb etadi. Zamonaviy kiberxavfsizlik talablaridan kelib chiqib, har bir IPC mexanizmini qaytadan ko'rib chiqish maqsadga muvofiq.