Windows 11 suit secrètement l'utilisation des agents de codage et des outils de développement
Une nouvelle enquête révèle que Windows 11 surveille l'utilisation des agents de codage IA et des outils de développement, en envoyant des données de télémétrie à Microsoft.
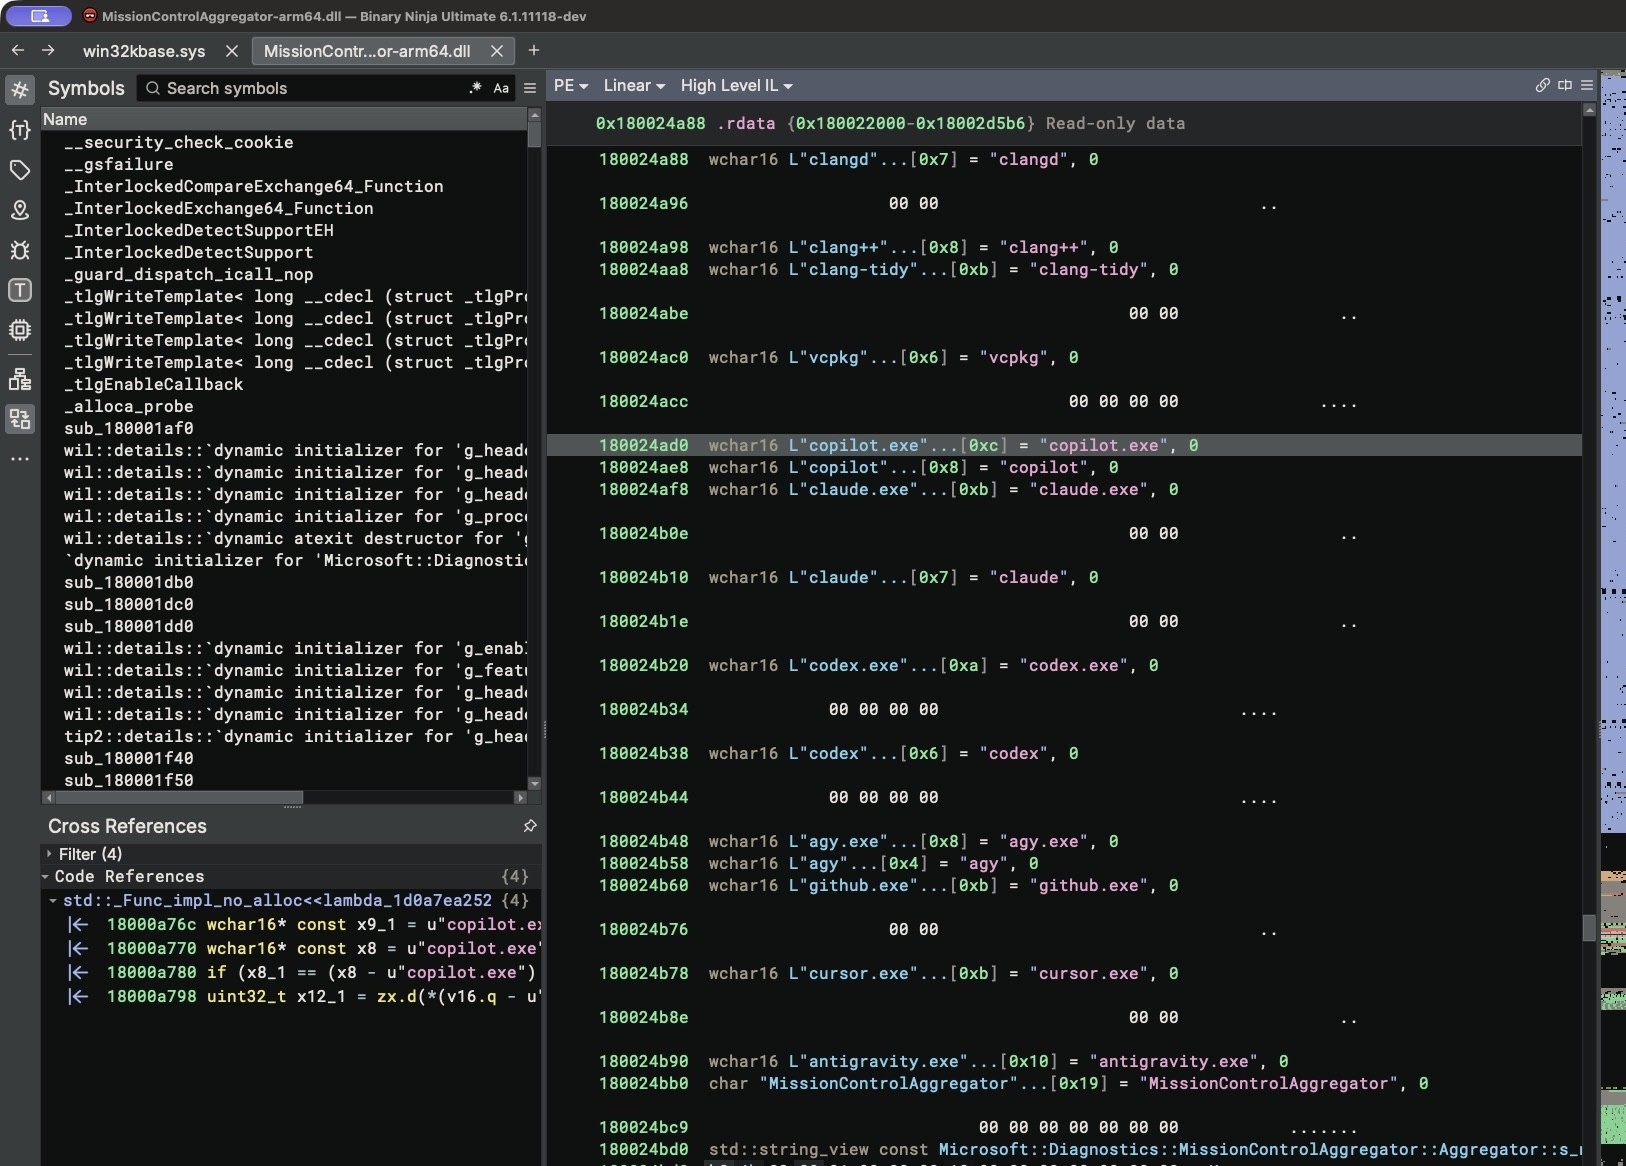
Une analyse récente des fichiers binaires de Windows 11 a mis en lumière un composant système intégré qui suit l'exécution des outils de développement et des agents de codage dopés à l'IA. Des chercheurs en sécurité ont découvert que le système d'exploitation journalise l'utilisation d'utilitaires tels que Python, Node.js et d'assistants de programmation populaires.
- MissionControlAggregator.dll surveille des noms d'exécutables spécifiques et des environnements de développement.
- Les outils suivis incluent copilot.exe, claude.exe, codex.exe, cursor.exe, python.exe et gcc.exe.
- Les données collectées sont converties en ensembles de bits (bitsets) et transmises via le service de diagnostic DiagTrack.
- Ce suivi repose sur un drapeau de fonctionnalité expérimental nommé CLICodingAgentUsage.
Comment Windows 11 détecte les outils de développement
L'enquête sur MissionControlAggregator.dll a révélé des vérifications d'exécution codées en dur ciblant à la fois les agents en ligne de commande et les applications de bureau, y compris les charges de travail exécutées via WSL. Le système recherche des emplacements spécifiques correspondant à des assistants de codage IA ainsi qu'à des compilateurs, débogueurs et frameworks traditionnels tels que Node.js, .NET et Visual Studio.
Pour recueillir ces données, le composant se connecte aux fournisseurs d'événements Windows existants tels que KernelProcess et Win32kTraceLogging. Lorsqu'un outil ciblé est lancé, le composant enregistre l'événement, met à jour son état interne et génère un rapport Segments.SubCohorts. Plutôt que de transmettre les noms bruts des exécutables, le système utilise une bitmap représentant des catégories d'outils plus larges.
À lire aussiMicrosoft se prépare à transformer les appareils Android en un second écran pour Windows 11Enquête et vérification pratique
Des tests effectués sur une machine virtuelle Windows 11 ARM64 ont démontré que la fonctionnalité CLICodingAgentUsage était déjà active par défaut en tant qu'expérience de service. Il suffisait de renommer une copie d'invite de commande en codex.exe ou gcc.exe pour que le composant système reconnaisse et journalise l'exécution.
Le service de télémétrie DiagTrack collecte ces événements à l'aide du Suivi d'événements pour Windows (ETW). Si le partage de données de diagnostic facultatives est activé — ce qui est le cas par défaut sur les installations grand public standard —, cette télémétrie est téléchargée sur les serveurs de Microsoft. Les rapports générés ne contiennent ni code source ni texte d'invite, se concentrant exclusivement sur la catégorisation de l'utilisation des outils.
Implications pour la vie privée des développeurs
Bien que Microsoft présente cette télémétrie comme un mécanisme destiné à améliorer les performances du système et l'expérience utilisateur, le suivi détaillé des outils de développement professionnels soulève des inquiétudes en matière de confidentialité. Les développeurs s'appuient fréquemment sur des environnements spécialisés, et la télémétrie surveillant des catégories spécifiques d'agents IA relance les débats persistants autour de la surveillance par les systèmes d'exploitation.
Pour les développeurs et les professionnels de la tech, cette découverte met en évidence l'importance d'auditer la télémétrie du système d'exploitation et les paramètres de confidentialité. La révision des autorisations relatives aux données de diagnostic facultatives garantit un meilleur contrôle sur les métriques d'utilisation du système partagées avec des serveurs tiers.
Source: Hacker News: Front Page