Windows 11 собирает данные об использовании искусственного интеллекта и сред разработки
Исследователь обнаружил, что Windows 11 через системный компонент отслеживает запуск AI-агентов и инструментов разработки, отправляя телеметрию в Microsoft.
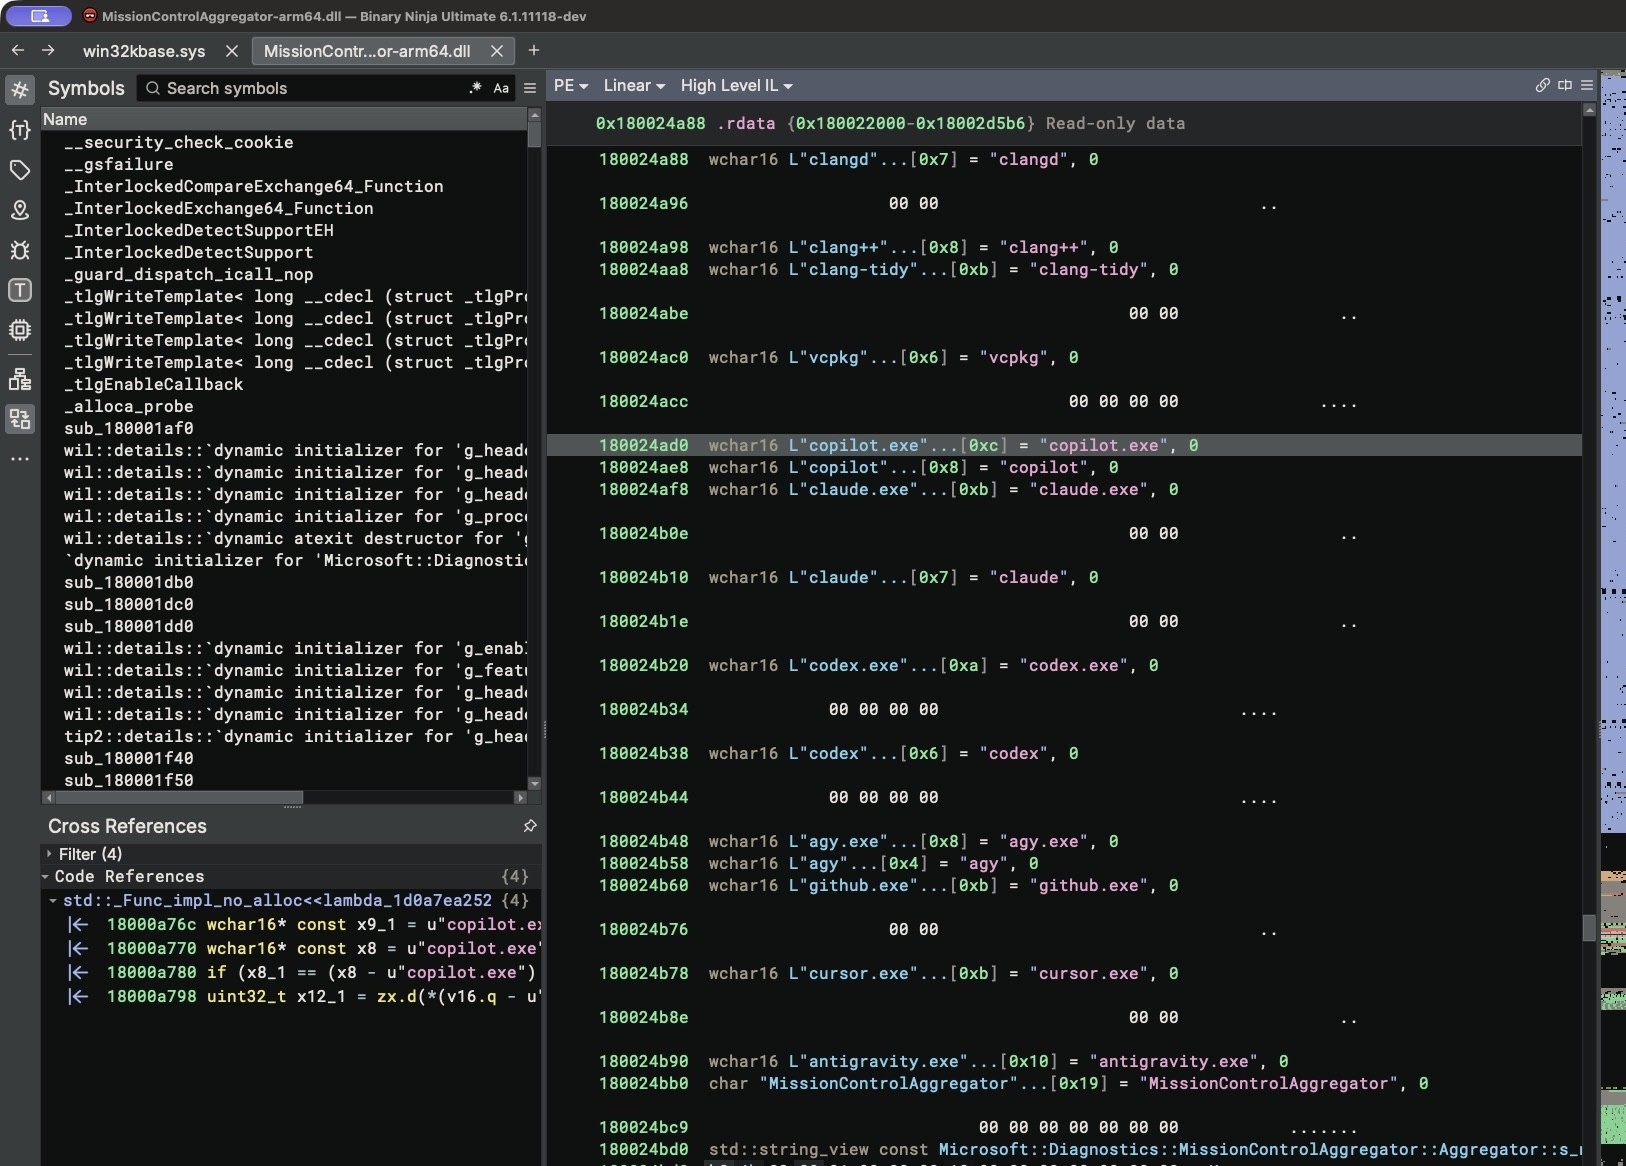
Недавнее исследование бинарных файлов Windows 11 выявило малоизвестный системный компонент, который отслеживает использование популярных инструментов разработки и AI-агентов. Эксперт по безопасности обнаружил, что операционная система собирает данные о запуске таких утилит, как Python, Node.js, VS Code, а также различных агентов искусственного интеллекта.
- Компонент MissionControlAggregator.dll фиксирует запуск конкретных исполняемых файлов.
- В списке отслеживаемых знатся copilot.exe, claude.exe, codex.exe, cursor.exe, python.exe и другие.
- Собранные данные преобразуются в битовые карты и отправляются через службу телеметрии DiagTrack.
- Функция задействует экспериментальный флаг CLICodingAgentUsage, который может быть активен по умолчанию.
Что именно отслеживает Windows 11
Анализ внутренностей MissionControlAggregator.dll показал наличие жестко закодированных списков для проверки запускаемых процессов. Система проверяет как десктопные приложения, так и утилиты командной строки, включая окружения WSL. Среди проверяемых имен файлов фигурируют компиляторы, отладчики и редакторы кода, такие как gcc.exe, clang.exe, dotnet.exe и devenv.exe. Для некоторых инструментов также проверяется официальный издатель через цифровую подпись.
Для сбора информации компонент использует существующие провайдеры событий Windows, включая KernelProcess и Win32kTraceLogging. Когда пользователь запускает инструмент из белого списка, система фиксирует факт активности, сохраняет состояние локально, а затем формирует отчет Segments.SubCohorts. Интересно, что сама строка с именем файла не передается в открытом виде в облако — вместо этого используется битовая маска категорий инструментов.
Читайте такжеMicrosoft готовится превратить Android-устройства во второй экран Windows 11Как работает механизм телеметрии и отправки данных
В ходе экспериментов на виртуальной машине автор расследования выяснил, что функция CLICodingAgentUsage уже была активирована в качестве сервисного эксперимента в некоторых сборках Windows 11 ARM64. Даже простое переименование командной строки в codex.exe или gcc.exe приводило к срабатыванию триггера и фиксации события в системной памяти.
Служба диагностики DiagTrack собирает эти данные и формирует периодические отчеты через систему трассировки событий ETW (Event Tracing for Windows). Если у пользователя включена отправка «необязательных» диагностических данных (что по умолчанию активно в потребительских версиях ОС), эта информация уходит на сервера Microsoft. При этом сами тексты промптов или исходный код не пересылаются — фиксируется лишь факт использования категории софта.
Последствия для конфиденциальности разработчиков
Хотя Microsoft позиционирует подобные диагностические сборы как инструмент для улучшения пользовательского опыта и производительности системы, сбор информации о применяемых разработчиками инструментах вызывает вопросы о приватности. Профессиональные программисты и исследователи безопасности нередко используют специализированные изолированные окружения, однако фоновая телеметрия стандартных ОС продолжает расширять охват отслеживаемых категорий ПО.
Для специалистов и компаний из региона СНГ этот факт служит лишним напоминанием о важности детального аудита настроек конфиденциальности в корпоративных и личных операционных системах. Отключение необязательных диагностических данных через групповые политики или сторонние утилиты остается надежным способом минимизировать отправку подробной системной телеметрии на удаленные серверы разработчиков.
Источник: Hacker News: Front Page