Windows 11 qaysi dasturlash agentlari va vositalaridan foydalanishni kuzatib bormoqda
Tadqiqotchi Windows 11 tizimli komponenti AI-agentlari va dasturlash vositalarining ishga tushishini yashirin kuzatib, telemetriya yuborishini aniqladi.
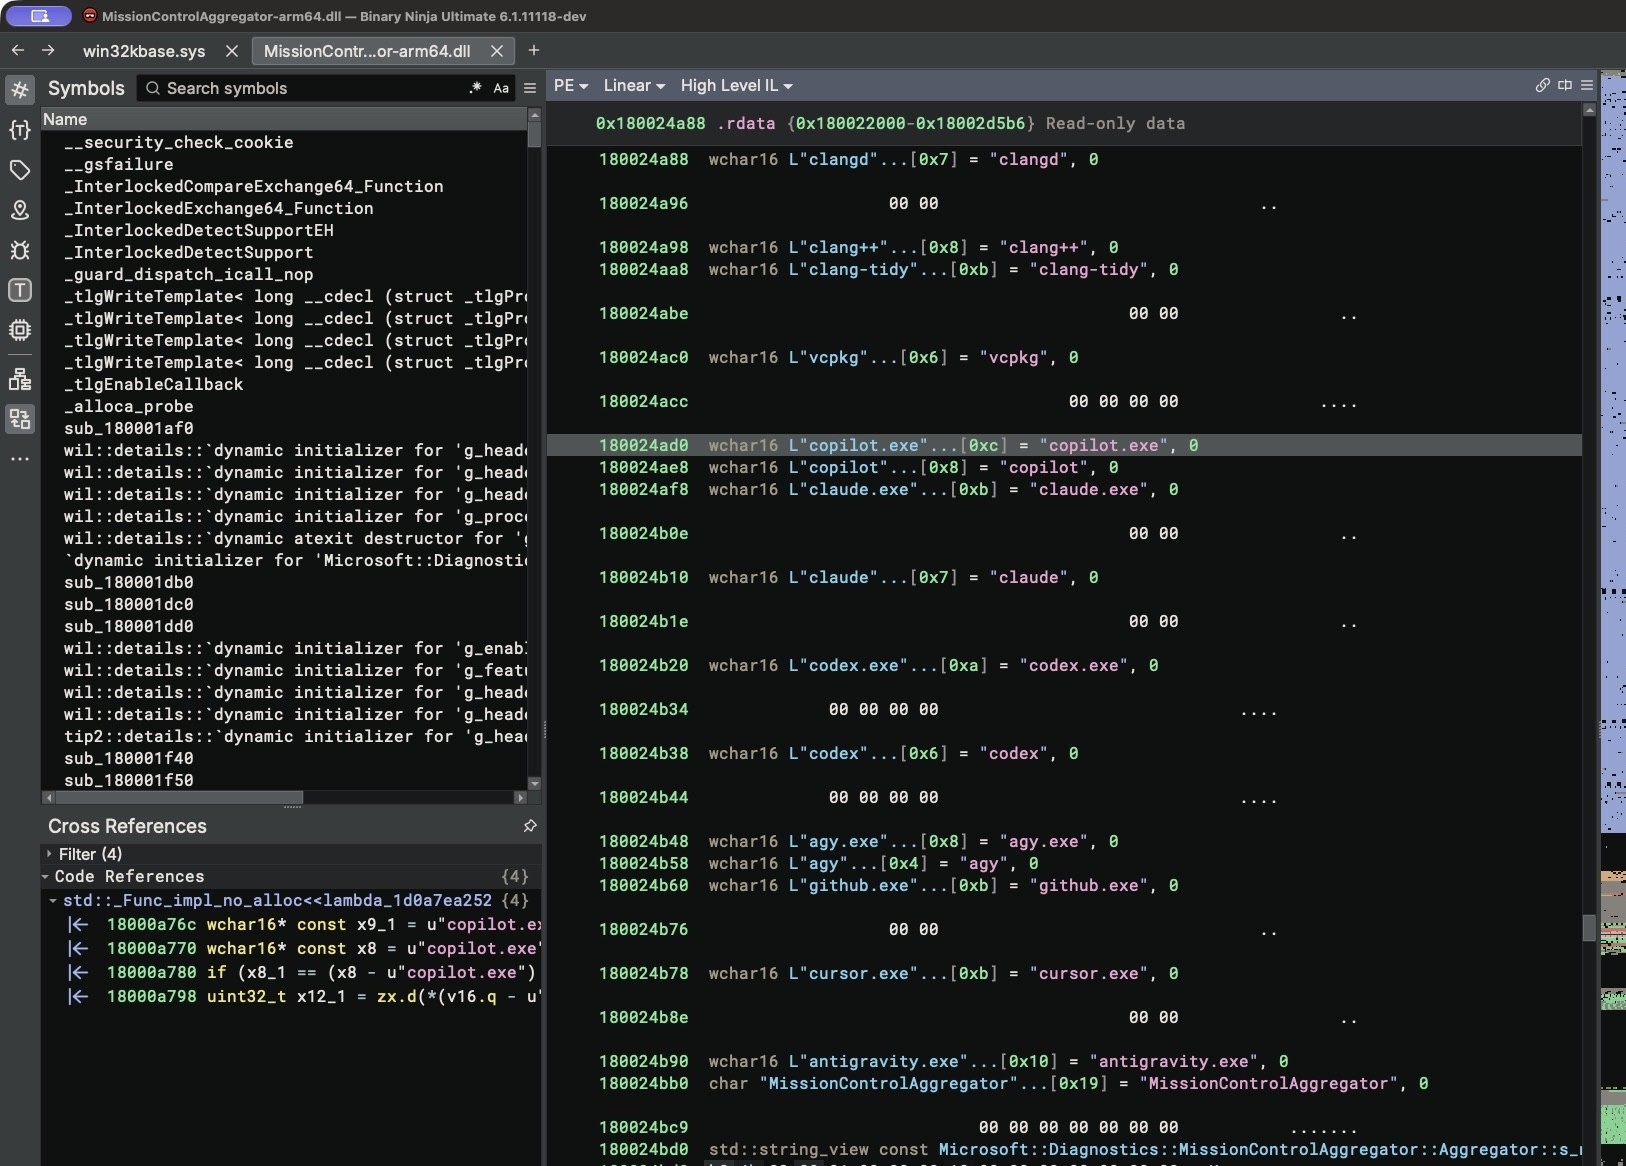
Windows 11 operatsion tizimining so'nggi versiyalaridagi ikkilik fayllarni tahlil qilgan tadqiqotchi qiziqarli holatga duch keldi. Ma'lum bo'lishicha, tizimda dasturchilar foydalanadigan maxsus vositalar va sun'iy intellekt agentlarining faolligini qayd etuvchi yashirin komponent mavjud bo'lib, u foydalanuvchi ma'lumotlarini Microsoft kompaniyasiga yuborishi mumkin.
- MissionControlAggregator.dll fayli kod yozish agentlari va dasturlash muhitlarini aniqlaydi.
- Ro'yxatga copilot.exe, claude.exe, codex.exe, python.exe va gcc.exe kabi mashhur dasturlar kiritilgan.
- To'plangan ma'lumotlar lokal tarzda saqlanib, DiagTrack tashxis xizmati orqali uzatiladi.
- Ushbu funksiya standart holatda yoqilgan ixtiyoriy diagnostika ma'lumotlari orqali ishlaydi.
Tizim qanday dasturlarni kuzatib boradi
Tahlil jarayonida aniqlanishicha, MissionControlAggregator.dll komponenti ichida aniq bajariladigan fayl nomlarini tekshiruvchi maxsus shartlar mavjud. Kod yozish agentlari uchun mo'ljallangan slotlar qatoriga copilot, claude, codex va cursor kiradi. Bundan tashqari, Node.js, Python, .NET, GCC, Clang va Visual Studio kabi klassik dasturlash vositalari ham ushbu tizim nazoratiga tushadi.
Tizim bu ma'lumotlarni yig'ishda Windows yadrosining KernelProcess va Win32kTraceLogging kabi mavjud voqea provayderlaridan foydalanadi. Agar ro'yxatdagi biron bir vosita ishga tushirilsa, komponent bu voqeani qayd etadi, holatni bitset ko'rinishida saqlaydi va Segments.SubCohorts hisobotini shakllantiradi. Ma'lumotlarni uzatishda to'g'ridan-to'g'ri fayl nomlari emas, balki muayyan toifalarni bildiruvchi bitlar uzatiladi.
Shuningdek o‘qingMicrosoft Android қурилmalarini Windows 11 uchun ikkinchi ekran qilmoqdaTekshiruv natijalari va sinovlar
Tadqiqotchi o'zining ARM64 arxitekturali Windows 11 virtual mashinasida CLICodingAgentUsage deb nomlangan xususiyat allaqachon xizmat eksperimenti sifatida faollashtirilganini aniqlagan. Oddiygina komanda satri nusxasini codex.exe yoki gcc.exe deb nomlab ishga tushirishning o'zi komponent uni darhol tanib olishi uchun yetarli bo'lgan.
Diagnostika xizmati ushbu ma'lumotlarni ETW (Event Tracing for Windows) trassirovkasi yordamida yig'adi. Agar foydalanuvchi ixtiyoriy diagnostika ma'lumotlarini yuborish opsiyasini o'chirmagan bo'lsa, bu hisobotlar Microsoft serverlariga jo'natiladi. Shuni ta'kidlash kerakki, hisobotlarda prompt matnlari yoki kodlar mavjud emas, faqatgina dastur toifasining ishlatilgani qayd etiladi.
Dasturchilar uchun ahamiyati va xulosalar
Operatsion tizimlarning bunday chuqur darajada telemetriya yig'ishi shaxsiy maxfiylik va xavfsizlik nuqtai nazaridan muhim savollarni tug'diradi. Sun'iy intellekt va avtomatlashtirilgan yordamchilar ommalashib borayotgan bir paytda, tizimlarning ular bilan bog'liq faoliyatni qayd etishi ba'zi foydalanuvchilarga yoqmasligi tabiiy.
O'zbekistonlik va mintaqadagi dasturchilar hamda IT-kompaniyalar uchun bu maxfiylik sozlamalarini, jumladan diagnostika va telemetriya uzatish parametrlarini diqqat bilan tekshirib chiqish muhimligini anglatadi. Keraksiz ma'lumotlar uzatilishining oldini olish uchun Windows sozlamalarida ixtiyoriy diagnostik ma'lumotlarni yuborishni cheklash tavsiya etiladi.
Manba: Hacker News: Front Page