Windows 11 चुपचाप कोडिंग एजेंट्स और डेवलपर टूल्स के इस्तेमाल को ट्रैक कर रहा है
एक नई जांच से पता चलता है कि Windows 11 AI कोडिंग एजेंट्स और डेवलपर टूल्स के इस्तेमाल पर नज़र रखता है, और टेलीमेट्री डेटा माइक्रोसॉफ्ट को भेजता है।
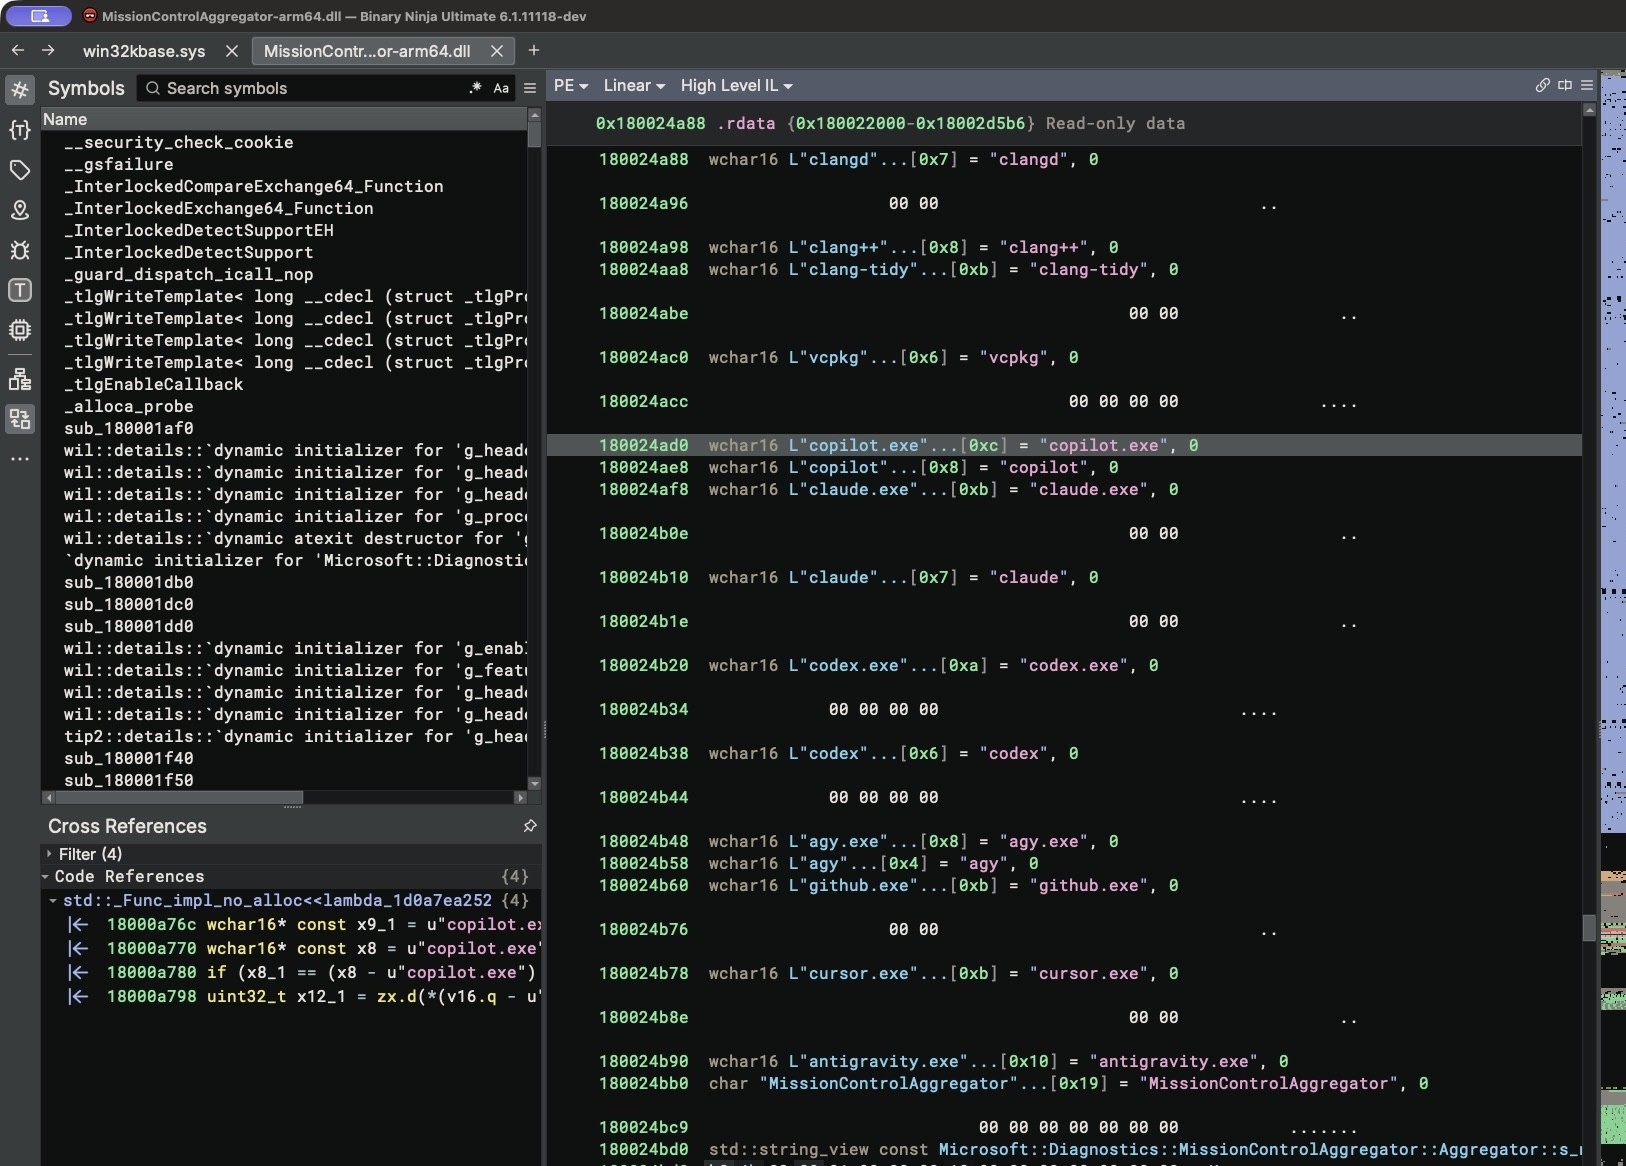
Windows 11 बाइनरी फाइलों के हालिया विश्लेषण से एक ऐसे इन-बिल्ट सिस्टम कंपोनेंट का पता चला है जो यह ट्रैक करता है कि कौन से डेवलपर टूल्स और AI कोडिंग एजेंट्स चलाए जा रहे हैं। सुरक्षा शोधकर्ताओं ने पाया कि ऑपरेटिंग सिस्टम Python, Node.js और लोकप्रिय कोडिंग सहायकों जैसी यूटिलिटीज के इस्तेमाल को लॉग करता है।
- MissionControlAggregator.dll विशिष्ट निष्पादन योग्य नामों और डेवलपर एनवायरनमेंट की निगरानी करता है।
- ट्रैक किए जाने वाले टूल्स में copilot.exe, claude.exe, codex.exe, cursor.exe, python.exe और gcc.exe शामिल हैं।
- एकत्र किए गए डेटा को बिटसेट में बदला जाता है और DiagTrack डायग्नोस्टिक सर्विस के माध्यम से प्रसारित किया जाता है।
- यह ट्रैकिंग CLICodingAgentUsage नामक एक प्रायोगिक फीचर फ्लैग पर निर्भर करती है।
Windows 11 डेवलपर टूल्स का पता कैसे लगाता है
MissionControlAggregator.dll की जांच से कमांड-लाइन एजेंट्स और डेस्कटॉप एप्लिकेशन दोनों को लक्षित करने वाले हार्डकोडेड निष्पादन जांच (execution checks) का पता चला, जिसमें WSL के माध्यम से चलने वाले वर्कलोड भी शामिल हैं। सिस्टम AI कोडिंग सहायकों के साथ-साथ पारंपरिक कंपाइलर, डिबगर और Node.js, .NET तथा Visual Studio जैसे फ्रेमवर्क से मेल खाने वाले विशिष्ट स्लॉट्स की जांच करता है।
इस डेटा को इकट्ठा करने के लिए, यह कंपोनेंट मौजूदा Windows इवेंट प्रोवाइडर्स जैसे कि KernelProcess और Win32kTraceLogging से जुड़ता है। जब कोई लक्षित टूल लॉन्च किया जाता है, तो कंपोनेंट इवेंट को रजिस्टर करता है, अपनी आंतरिक स्थिति को अपडेट करता है, और Segments.SubCohorts रिपोर्ट जनरेट करता है। कच्चे निष्पादन योग्य (raw executable) नामों को प्रसारित करने के बजाय, सिस्टम व्यापक टूल श्रेणियों का प्रतिनिधित्व करने वाले एक बिटमैप का उपयोग करता है।
यह भी पढ़ेंMicrosoft अपने Android डिवाइस को दूसरी Windows 11 स्क्रीन बनाने की तैयारी कर रहा हैजांच और व्यावहारिक सत्यापन
Windows 11 ARM64 वर्चुअल मशीन पर परीक्षण से यह प्रदर्शित हुआ कि CLICodingAgentUsage फीचर डिफ़ॉल्ट रूप से एक सर्विस एक्सपेरिमेंट के रूप में पहले से ही सक्रिय था। कमांड-लाइन प्रॉम्प्ट कॉपी का नाम बदलकर codex.exe या gcc.exe करना ही सिस्टम कंपोनेंट को निष्पादन को पहचानने और लॉग करने के लिए पर्याप्त था।
DiagTrack टेलीमेट्री सर्विस Windows के लिए इवेंट ट्रेसिंग (ETW) का उपयोग करके इन इवेंट्स को एकत्र करती है। यदि वैकल्पिक डायग्नोस्टिक डेटा शेयरिंग सक्षम है—जो मानक उपभोक्ता इंस्टॉल पर डिफ़ॉल्ट रूप से होता है—तो यह टेलीमेट्री माइक्रोसॉफ्ट सर्वर पर अपलोड हो जाती है। जनरेट की गई रिपोर्ट में सोर्स कोड या प्रॉम्प्ट टेक्स्ट नहीं होता है, और यह पूरी तरह से टूल के इस्तेमाल के वर्गीकरण पर केंद्रित होती है।
डेवलपर्स के लिए गोपनीयता निहितार्थ
जबकि माइक्रोसॉफ्ट इस तरह की टेलीमेट्री को सिस्टम के प्रदर्शन और यूजर अनुभव को बेहतर बनाने के तंत्र के रूप में प्रस्तुत करता है, पेशेवर डेवलपमेंट टूल्स की विस्तृत ट्रैकिंग गोपनीयता से जुड़ी चिंताएं पैदा करती है। डेवलपर्स अक्सर विशेष वातावरण पर निर्भर करते हैं, और विशिष्ट AI एजेंट श्रेणियों की निगरानी करने वाली टेलीमेट्री ऑपरेटिंग सिस्टम की निगरानी के आसपास चल रही बहस को उजागर करती है.
डेवलपर्स और तकनीकी पेशेवरों के लिए, यह खोज ऑपरेटिंग सिस्टम टेलीमेट्री और गोपनीयता सेटिंग्स की ऑडिटिंग के महत्व को रेखांकित करती है। वैकल्पिक डायग्नोस्टिक डेटा अनुमतियों की समीक्षा करने से इस बात पर अधिक नियंत्रण मिलता है कि कौन से सिस्टम उपयोग मेट्रिक्स थर्ड-पार्टी सर्वर के साथ साझा किए जाते हैं।
स्रोत: Hacker News: Front Page