Windows 11がコーディングエージェントや開発ツールの一挙手一投足を密かに追跡
Windows 11がAIコーディングエージェントや開発ツールの使用状況を監視し、マイクロソフトにテレメトリデータを送信していることが新たな調査で判明しました。
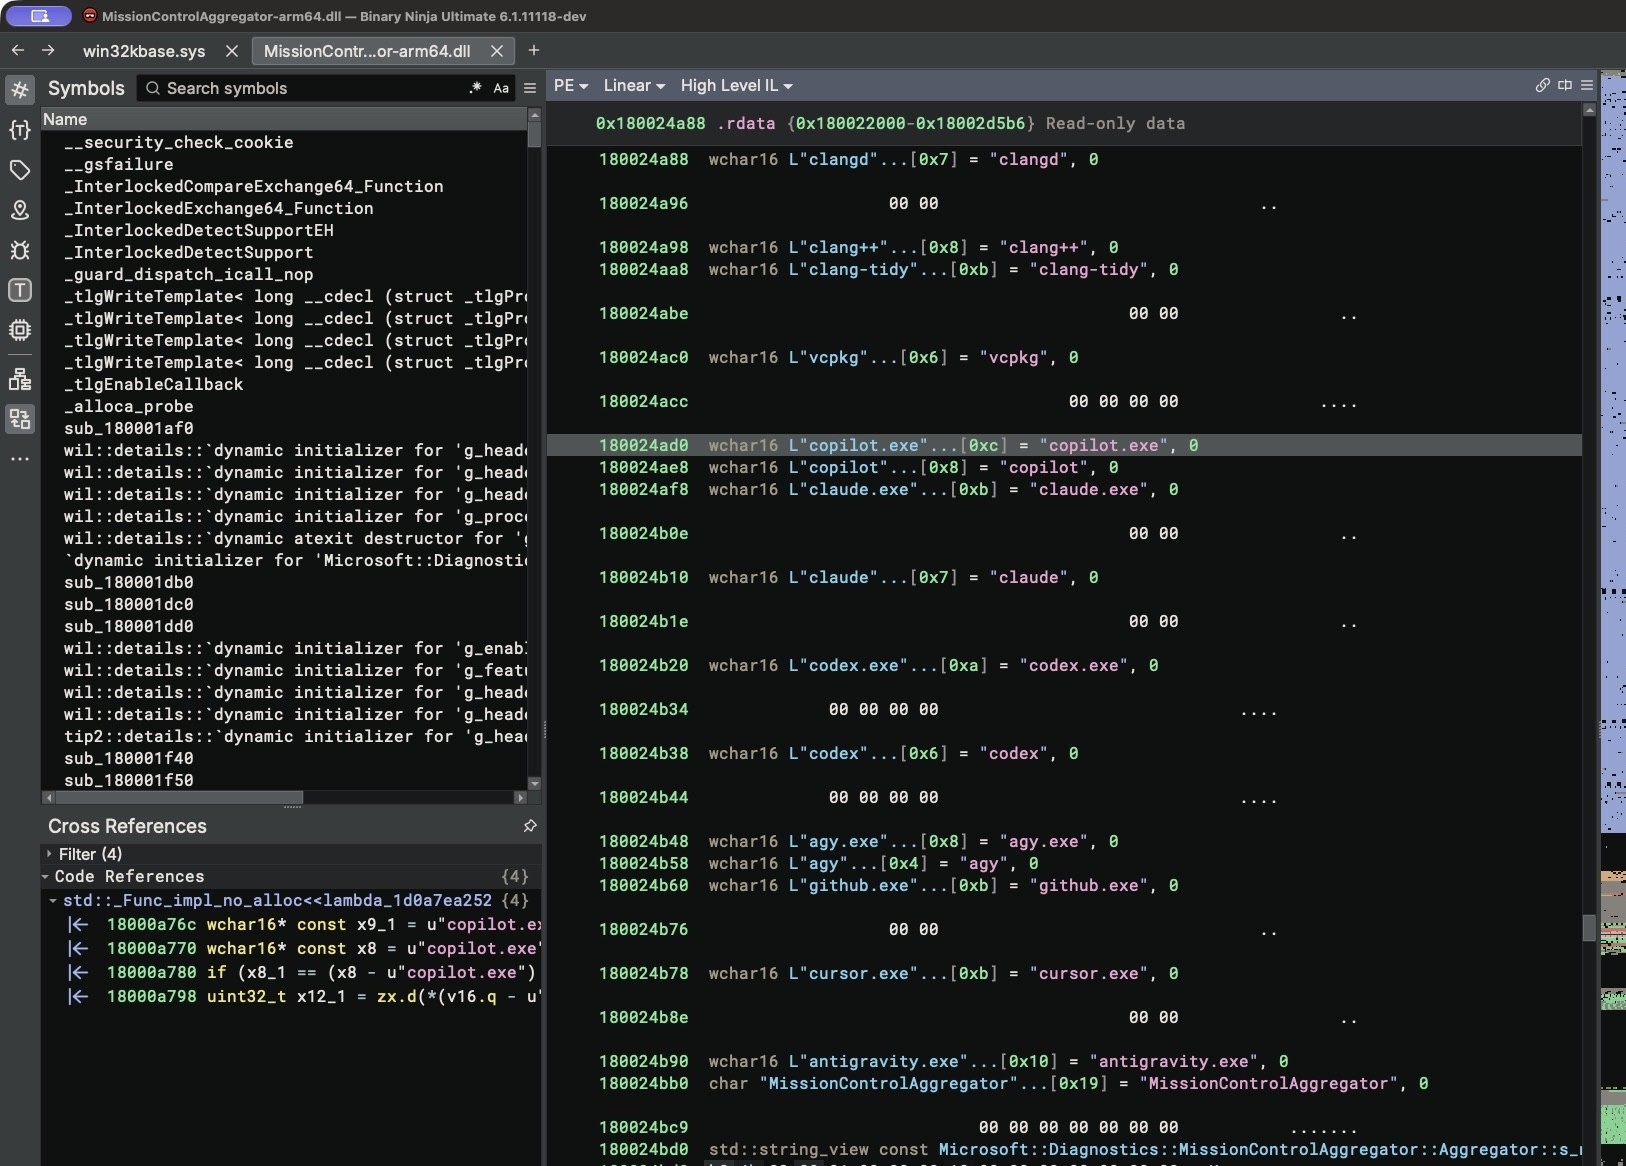
Windows 11のバイナリファイルの最近の分析により、どの開発ツールやAIコーディングエージェントが実行されているかを追跡する、組み込みのシステムコンポーネントが発見されました。セキュリティ研究者らは、OSがPython、Node.js、および一般的なコーディングアシスタントなどのユーティリティの使用状況をログに記録していることを突き止めました。
- MissionControlAggregator.dllは、特定の実行ファイル名や開発環境を監視しています。
- 追跡対象のツールには、copilot.exe、claude.exe、codex.exe、cursor.exe、python.exe、gcc.exeなどが含まれます。
- 収集されたデータはビットセットに変換され、DiagTrack診断サービスを通じて送信されます。
- この追跡は、CLICodingAgentUsageという実験的機能フラグに依存しています。
Windows 11が開発ツールを検知する仕組み
MissionControlAggregator.dllの調査により、WSL経由で実行されるワークロードを含め、コマンドラインエージェントとデスクトップアプリケーションの両方をターゲットにしたハードコードされた実行チェックが明らかになりました。システムは、AIコーディングアシスタントに一致する特定のスロットだけでなく、Node.js、.NET、Visual Studioなどの従来のコンパイラ、デバッガー、フレームワークもチェックします。
このデータを収集するために、コンポーネントはKernelProcessやWin32kTraceLoggingといった既存のWindowsイベントプロバイダにフックします。ターゲットとなったツールが起動されると、コンポーネントはイベントを登録し、内部状態を更新してSegments.SubCohortsレポートを生成します。システムは、生の実行ファイル名を送信するのではなく、より広範なツールカテゴリを表すビットマップを使用します。
あわせて読みたいマイクロソフト、Android端末をWindows 11の「2つ目の画面」にする機能を準備中調査と実際の検証
Windows 11 ARM64仮想マシンでのテストでは、CLICodingAgentUsage機能がデフォルトですでにサービス実験としてアクティブになっていたことが示されました。コマンドラインプロンプトのコピーの名前を単にcodex.exeやgcc.exeに変更するだけで、システムコンポーネントが実行を認識してログに記録するのに十分でした。
DiagTrackテレメトリサービスは、Windows用イベントトレース(ETW)を使用してこれらのイベントを収集します。標準の一般向けインストールでデフォルトとなっている、オプションの診断データ共有が有効になっている場合、このテレメトリはマイクロソフトのサーバーにアップロードされます。生成されるレポートにはソースコードやプロンプトテキストは含まれず、ツールの使用状況の分類に完全に焦点を当てています。
開発者にとってのプライバシーへの影響
マイクロソフトはこのようなテレメトリをシステムパフォーマンスとユーザーエクスペリエンスを向上させる仕組みとして位置づけていますが、プロフェッショナル向け開発ツールの詳細な追跡はプライバシーの懸念を引き起こしています。開発者は特殊な環境に依存することが多く、特定のAIエージェントカテゴリを監視するテレメトリは、オペレーティングシステムの監視をめぐる継続的な議論を浮き彫りにしています。
開発者やテックプロフェッショナルにとって、今回の発見はOSのテレメトリやプライバシー設定を監査することの重要性を裏付けるものです。オプションの診断データのアクセス許可を確認することで、どのシステム使用状況指標がサードパーティのサーバーと共有されるかをより細かく制御できるようになります。