Хакеры используют уязвимости в MikroTik RouterOS для взлома маршрутизаторов
Злоумышленники эксплуатируют две недавно обнаруженные уязвимости в маршрутизаторах MikroTik для получения контроля над устройствами.
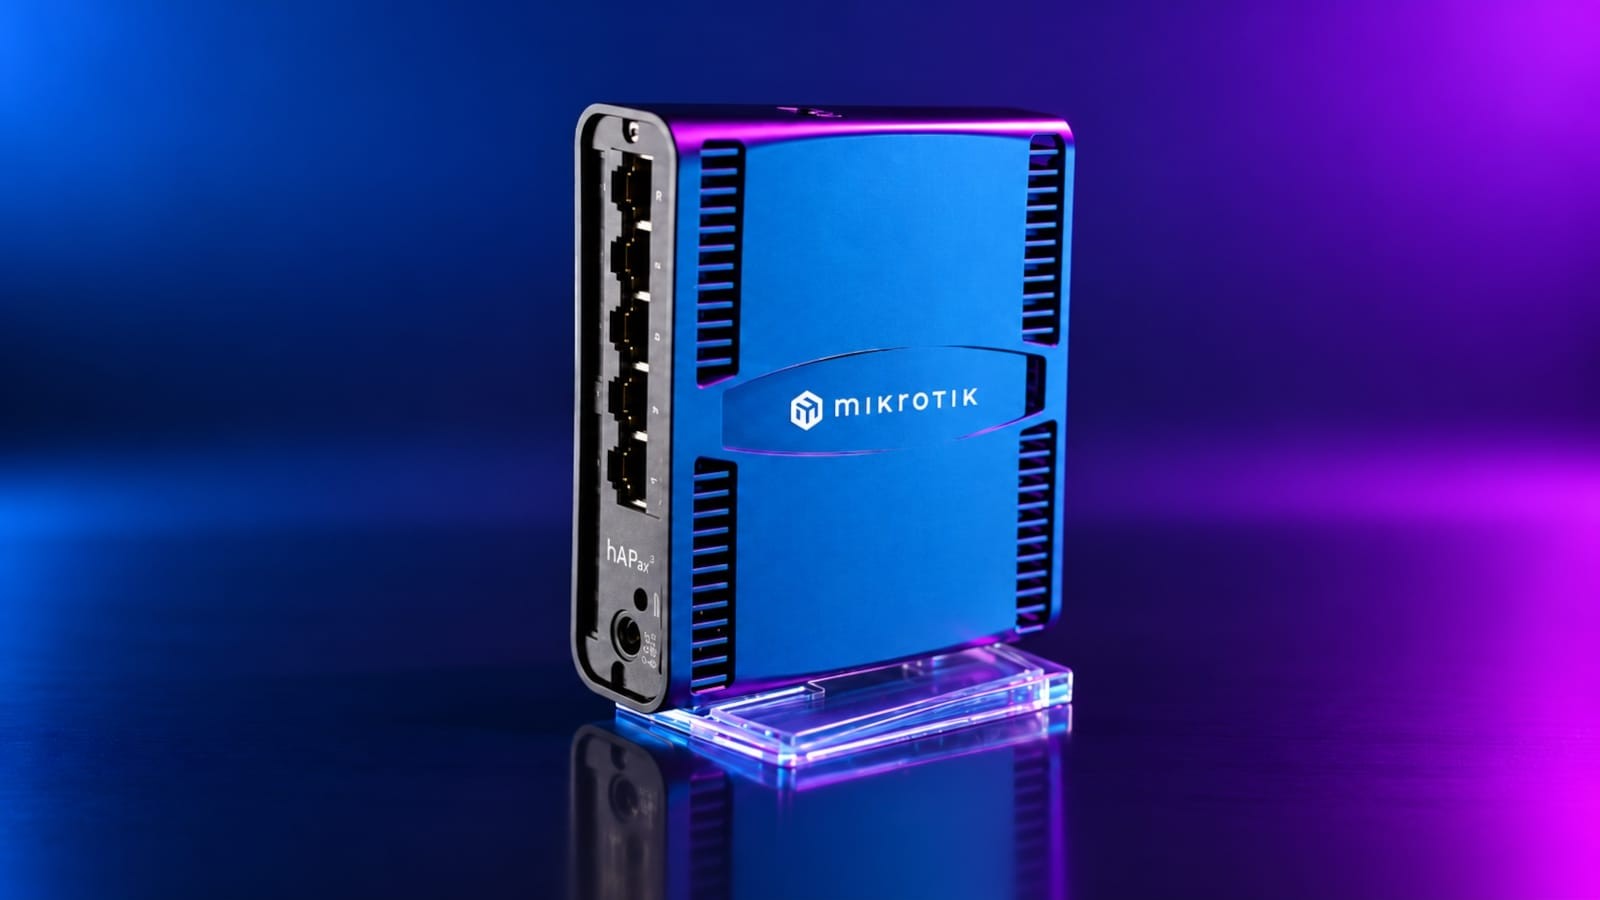
Киберпреступники активно эксплуатируют цепочку из двух недавно раскрытых уязвимостей в маршрутизаторах MikroTik, чтобы получить полный контроль над устройствами. Об этом сообщает издание BleepingComputer, призывая администраторов срочно принять меры безопасности.
Атаки нацелены на сетевое оборудование с SSH-сервисами, которые имеют прямой доступ к интернету. Используя эти бреши, хакеры получают возможность перехватить управление маршрутизаторами и использовать их в злонамеренных целях.
Учитывая широкую популярность оборудования MikroTik среди корпоративных и домашних пользователей, данные уязвимости представляют серьезную угрозу для сетевой инфраструктуры по всему миру.
Специалисты по кибербезопасности настоятельно рекомендуют всем пользователям обновить RouterOS до актуальных версий. Также советуется закрыть доступ к SSH из внешней сети или ограничить его для предотвращения несанкционированного доступа.