ARTEX: китайские хакеры используют ИИ-фреймворк против 200 организаций
Китайская хакерская группировка Vapor Panda атакует более 200 организаций по всему миру с помощью нового ИИ-инструмента проникновения ARTEX.
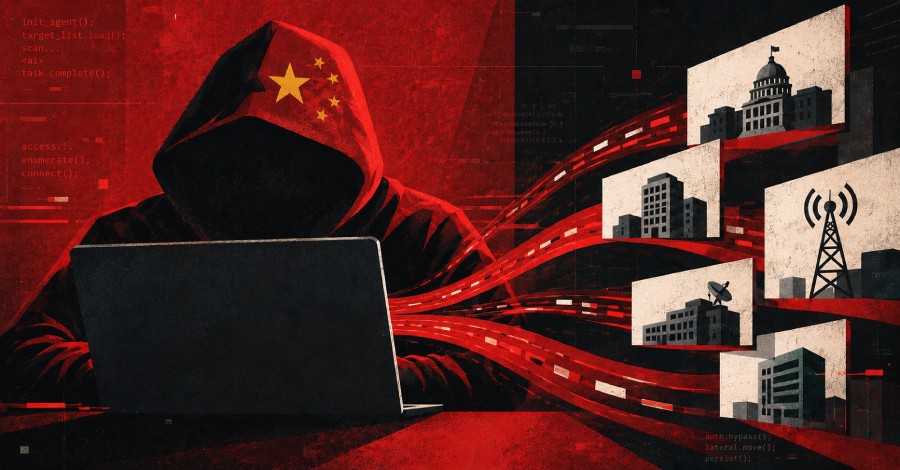
Китайские хакеры, поддерживаемые государством, используют новый инструмент для тестирования на проникновение на базе искусственного интеллекта под названием ARTEX. Эта вредоносная программа написана на языке Go и применяется для одновременных атак на высокопоставленные цели.
- Инструмент ARTEX использует искусственный интеллект для автоматизации атак.
- Жертвами стали более 200 организаций по всему миру.
- Кампания приписывается китайской группировке Vapor Panda.
Новая угроза от Vapor Panda
Киберпреступная активность была зафиксирована компанией CrowdStrike. Атакующие действуют под кодовым именем Vapor Panda (ранее известны как VexatiousTemper). Использование искусственного интеллекта в таких фреймворках указывает на новый уровень автоматизации кибератак.
Что это значит для безопасности
Применение ИИ-технологий в наступательном кибероружии меняет ландшафт угроз, позволяя злоумышленникам действовать быстрее и масштабнее. Организациям по всему миру необходимо усиливать защиту и мониторинг сетевой активности.
Источник: The Hacker News