Кибератака на систему охлаждения во Франции затронула запасы крови
Кибератака на поставщика холодильного оборудования во Франции затронула центры крови EFS. Инцидент повысил температуру в камерах, но обошелся без потерь.
Французская национальная служба переливания крови (EFS) сообщила о кибератаке, которая затронула системы контроля температуры в трех ее учреждениях. Инцидент произошел 2 ноября и затронул оборудование стороннего поставщика, отвечающего за холодильные камеры.
- Кибератака затронула стороннего поставщика холодильного оборудования Coolworld Rentals.
- В трех учреждениях EFS были повышены температурные пороги и настройки разморозки.
- Благодаря системам мониторинга сотрудники вовремя устранили неполадки, обойдясь без потерь продуктов крови.
- Инцидент совпал с волной атак на системы охлаждения супермаркетов по всей Европе.
Детали инцидента и реакция EFS
Согласно официальному заявлению EFS, опубликованному 3 ноября, нападение было направлено не на саму организацию, а на ее поставщика холодильного оборудования. В результате вмешательства в трех учреждениях, где хранятся компоненты крови и биологические образцы, температура и настройки разморозки поднялись до критических уровней.
К счастью, системы мониторинга и сигнализации EFS своевременно зафиксировали изменения. Персонал оперативно исправил оборудование и перенес продукцию в безопасные хранилища. Организация подтвердила, что пострадавших среди пациентов нет, а плазма и другие продукты крови не были уничтожены. Процесс сбора и распределения крови продолжился в штатном режиме.
Читайте такжеmSecure рекомендует сменить пароли после кибератаки на облачную базуМасштаб европейских кибератак на системы охлаждения
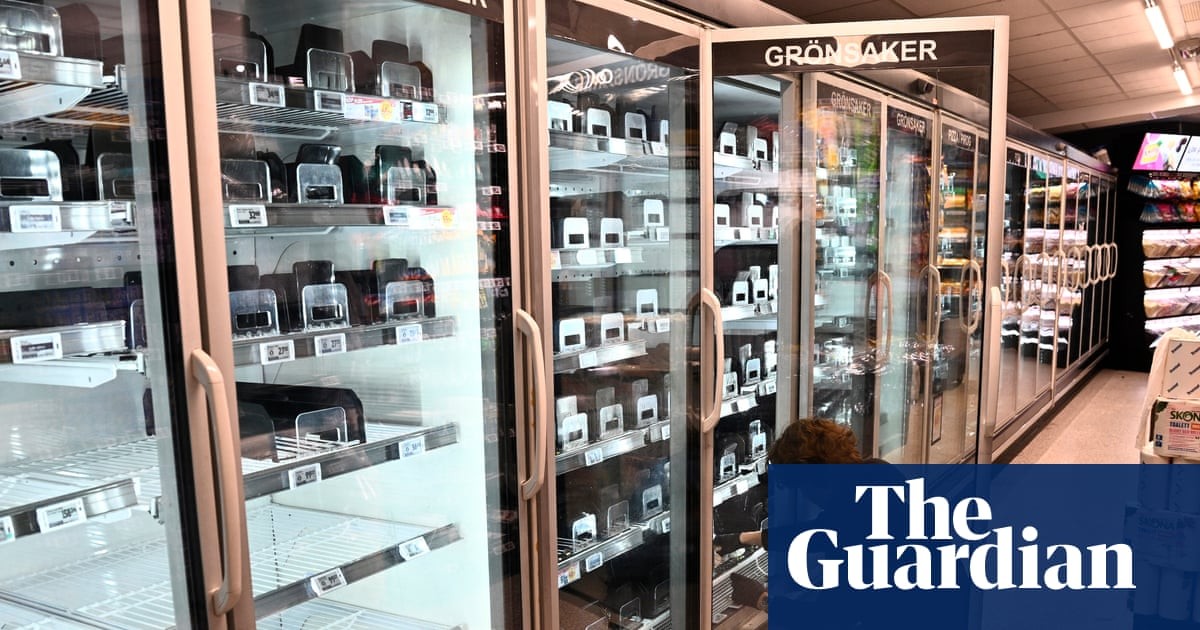
Этот случай стал частью более крупной волны кибератак на системы охлаждения в Европе. В октябре аналогичные инциденты затронули от 250 до 350 супермаркетов во Франции, включая сети Carrefour, Intermarché и Monoprix, где хакеры удаленно активировали функции разморозки контроллеров.
Новая волна атак затронула более 115 магазинов в Бельгии, Нидерландах, Швеции, Люксембурге, Ирландии и Эстонии. В некоторых случаях холодильные установки полностью отключались, а в Швеции температура в камерах поднялась до опасных 50 градусов Цельсия, что привело к порче товаров.
Уязвимости и расследование
Поставщик Coolworld Rentals подтвердил, что инцидент затронул ограниченное число его устройств из-за уязвимости в стороннем компоненте, находившемся вне прямого контроля компании. Бельгийская фирма Sabcobel ранее заявляла, что злоумышленники эксплуатируют уязвимости в контроллерах Danfoss, аналогичные тем, что использовались в октябрьских атаках.
Технические специалисты EFS в настоящее время тесно сотрудничают с Национальным агентством по кибербезопасности Франции (ANSSI) и Министерством здравоохранения. Организация также значительно усиливла мониторинг всего холодильного оборудования и температурных режимов на фоне продолжающихся киберугроз в регионе.
Источник: BleepingComputer