Gitee: в открытых репозиториях нашли 26400 ключей к ИИ и облакам
Исследователь обнаружил 26400 действующих учетных данных облачных и ИИ-сервисов, оставленных разработчиками в открытых репозиториях на платформе Gitee.
·1 мин. чтения
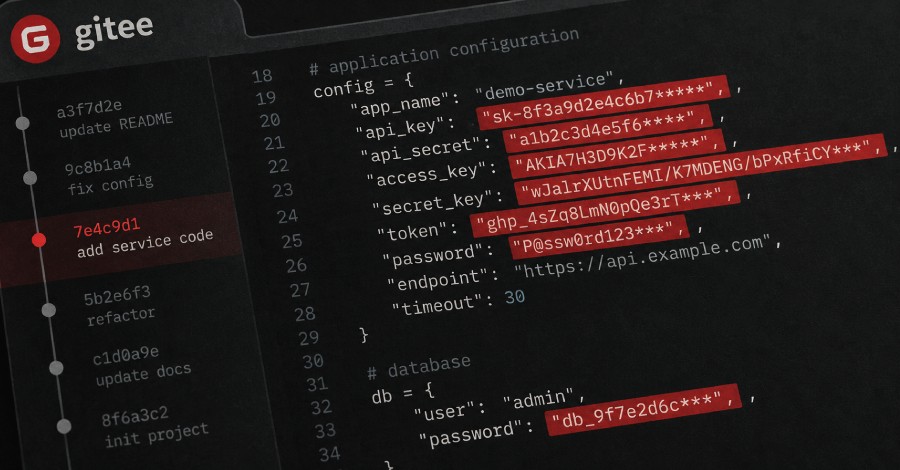
Независимый исследователь Бен Циммерман обнаружил в публичных репозиториях китайского хостинга кода Gitee 26400 действующих учетных данных. Разработчики случайно оставили секретные ключи в открытом доступе, и любой желающий мог их использовать.
- Обнаружено 26400 работающих учетных данных.
- Утечка затронула платформу Gitee.
- Большинство ключей принадлежат облачным и ИИ-сервисам.
- О находке сообщил исследователь Бен Циммерман 28 октября.
Масштабы утечки на Gitee Исследователь Бен Циммерман провел масштабное сканирование, проанализировав 7,25 миллиона публичных репозиториев на платформе Gitee. В результате проверки выяснилось, что тысячи оставленных разработчиками ключей остаются активными и работоспособными. Это создает серьезную угрозу безопасности для проектов и компаний, чьи данные оказались в открытом доступе.
Какие сервисы пострадали Большинство найденных учетных данных относятся к современным облачным платформам и сервисам искусственного интеллекта. Подобные утечки часто происходят из-за невнимательности при загрузке кода, когда файлы конфигурации или ключи API не добавляются в список исключений gitignore.
Риски для разработчиков и бизнеса Оставленные в публичном коде ключи означают, что злоумышленники могли получить полный доступ к инфраструктуре компаний. Для разработчиков по всему миру это очередной повод перепроверить свои репозитории на наличие секретных данных с помощью автоматизированных сканеров безопасности.
Источник: The Hacker News