Google раскрыла ботнет из 1,3 млн Android TV приставок Videostrong
Google ликвидировала ботнет XCPE, заразивший 1,3 млн Android TV приставок Videostrong на уровне прошивки. Как это работало и что делать владельцам.
·2 мин. чтения
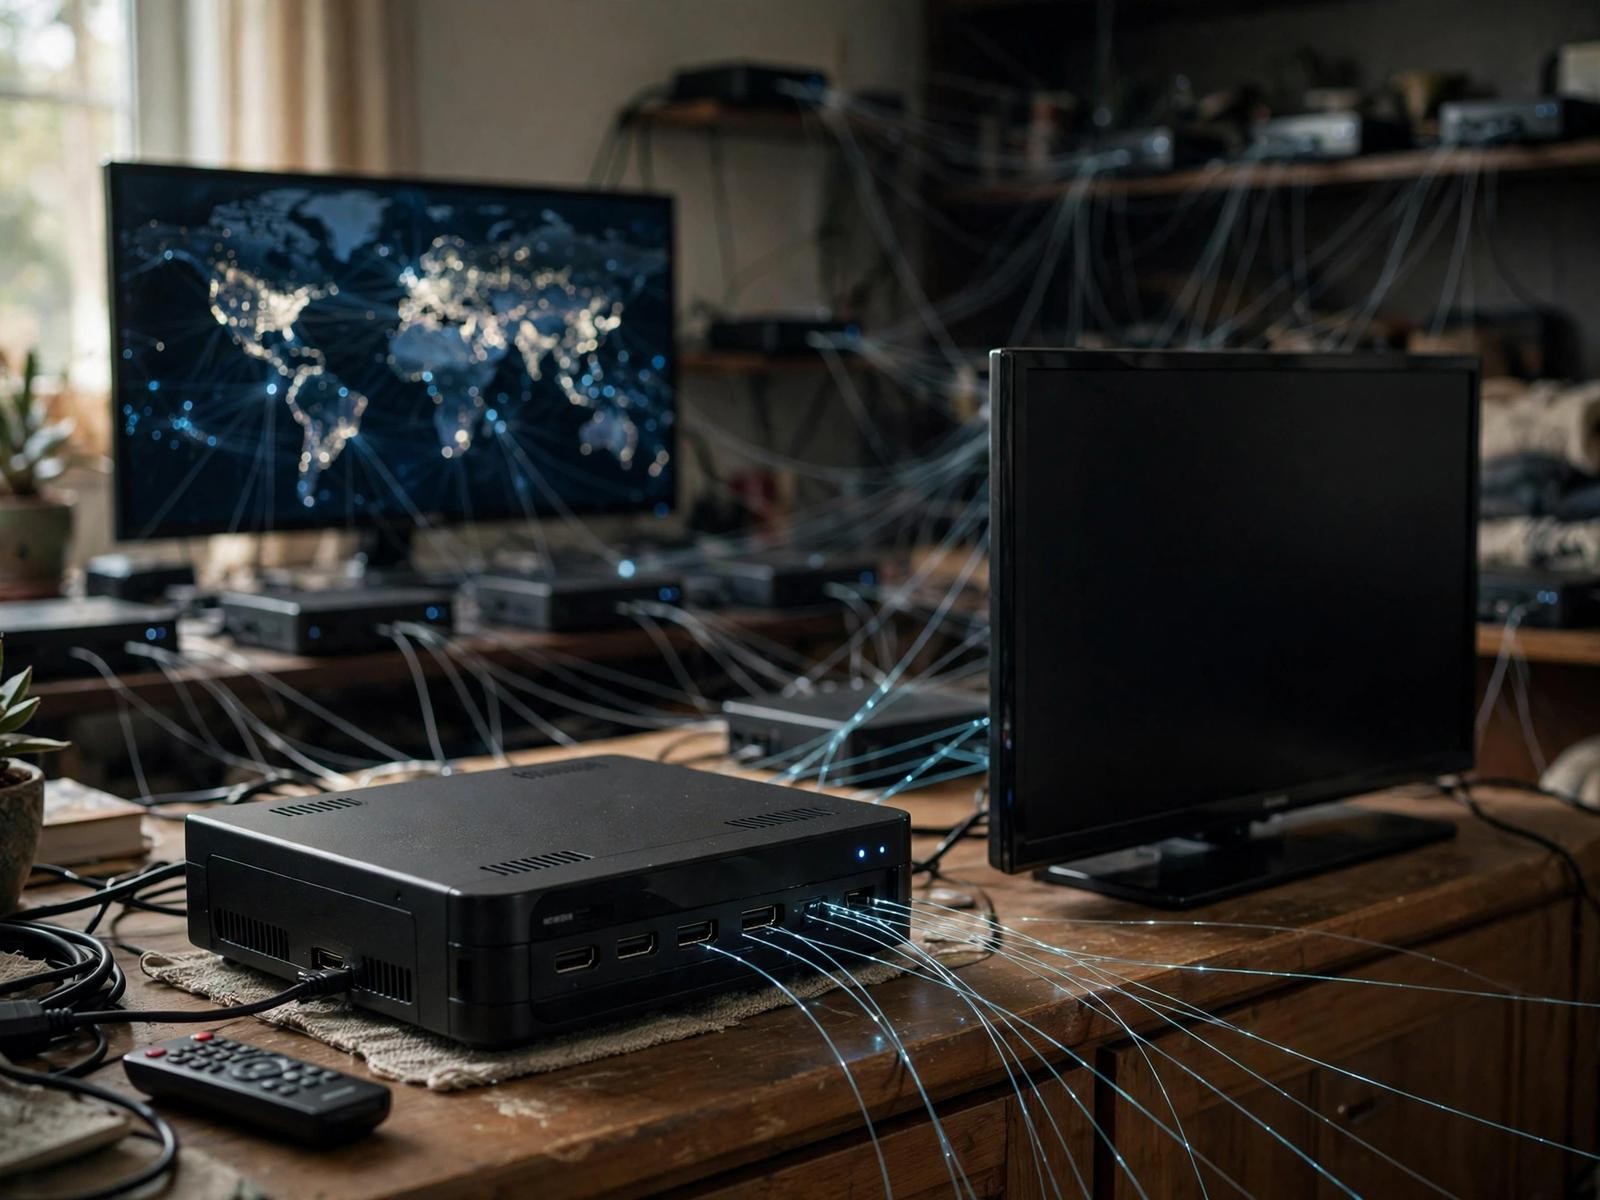
Компания Google совместно с партмярами по кибербезопасности успешно ликвидировала инфраструктуру масштабного ботнета XCPE. В эту вредоносную сеть входили более 1,3 миллиона телевизионных приставок и других устройств на базе операционной системы Android. Согласно отчетам подразделения Google Threat Intelligence, опасное программное обеспечение годами предустанавливалось в прошивки оборудования китайским производителем Videostrong Technology.
- Google ликвидировала ботнет XCPE из 1,3 млн зараженных Android TV приставок.
- Вредоносное ПО годами встраивалось в прошивки компании Videostrong Technology.
- Устройства использовались для рекламного мошенничества и создания прокси-сетей.
- Google разорвала отношения с производителем и изменила проверки прошивок.
Как работал бэкдор XCPE в прошивках Videostrong Зараженные приставки применялись злоумышленниками для проведения рекламного мошенничества, создания скрытых резидентных прокси-сетей и распространения дополнительного вредоносного софта. Резидентный прокси превращает обычное пользовательское устройство в транзитный узел для чужого интернет-трафика. В результате мошенники могли направлять запросы, которые внешние сервисы воспринимали как исходящие напрямую с домашнего IP-адреса владельца приставки. Некоторые модули вредоносной программы также предоставляли возможность удаленного выполнения команд, скрытой установки приложений без ведома пользователя, создания снимков экрана и извлечения конфиденциальных данных. Бэкдор был интегрирован прямо в системный раздел прошивки, получая привилегии суперпользователя Android. Если владелец пытался удалить его обычным способом, вредоносное ПО автоматически восстанавливалось после перезагрузки оборудования.
Ответные меры Google и масштаб расследования В ходе масштабного расследования, в котором также участвовали Национальное полицейское агентство Японии и ведущие компании по кибербезопасности вроде Lumen, HUMAN Security и TrendAI, были выявлены методы обхода защитных механизмов. Производитель использовал маскировку: вредоносный код загружался уже после первого реального включения приставки пользователем. Это позволяло успешно обходить стандартные предварительные проверки безопасности Google. В ответ корпорация официально разорвала все деловые отношения с Videostrong Technology. Ей и ее аффилированным структурам полностью запретили выпускать сертифицированные устройства Android с фирменными сервисами Google или поставлять софт другим вендорам. Отключение ключевых управляющих доменов и серверов, по оценкам специалистов, должно лишить злоумышленников доступа еще примерно к 10 миллионам скомпрометированных устройств по всему миру.
Что делать пользователям и чем грозит угроза Эксперты предупреждают, что простое отключение серверов управления не решает проблему полностью, так как киберпреступные группировки постоянно адаптируются и могут переходить на альтернативные загрузчики. Пользователям рекомендуется приобретать смарт-приставки исключительно от проверенных и известных производителей, а также избегать сомнительных приложений, обещающих денежное вознаграждение за раздачу интернет-трафика.
Источник: iXBT.com