Взломанный iPhone обходит Lockdown Mode и сохраняется после обновления iOS
Хакерская команда Calif продемонстрировала джейлбрейк iPhone 18 Pro в режиме максимальной защиты Lockdown Mode, который сохраняется после обновления iOS.
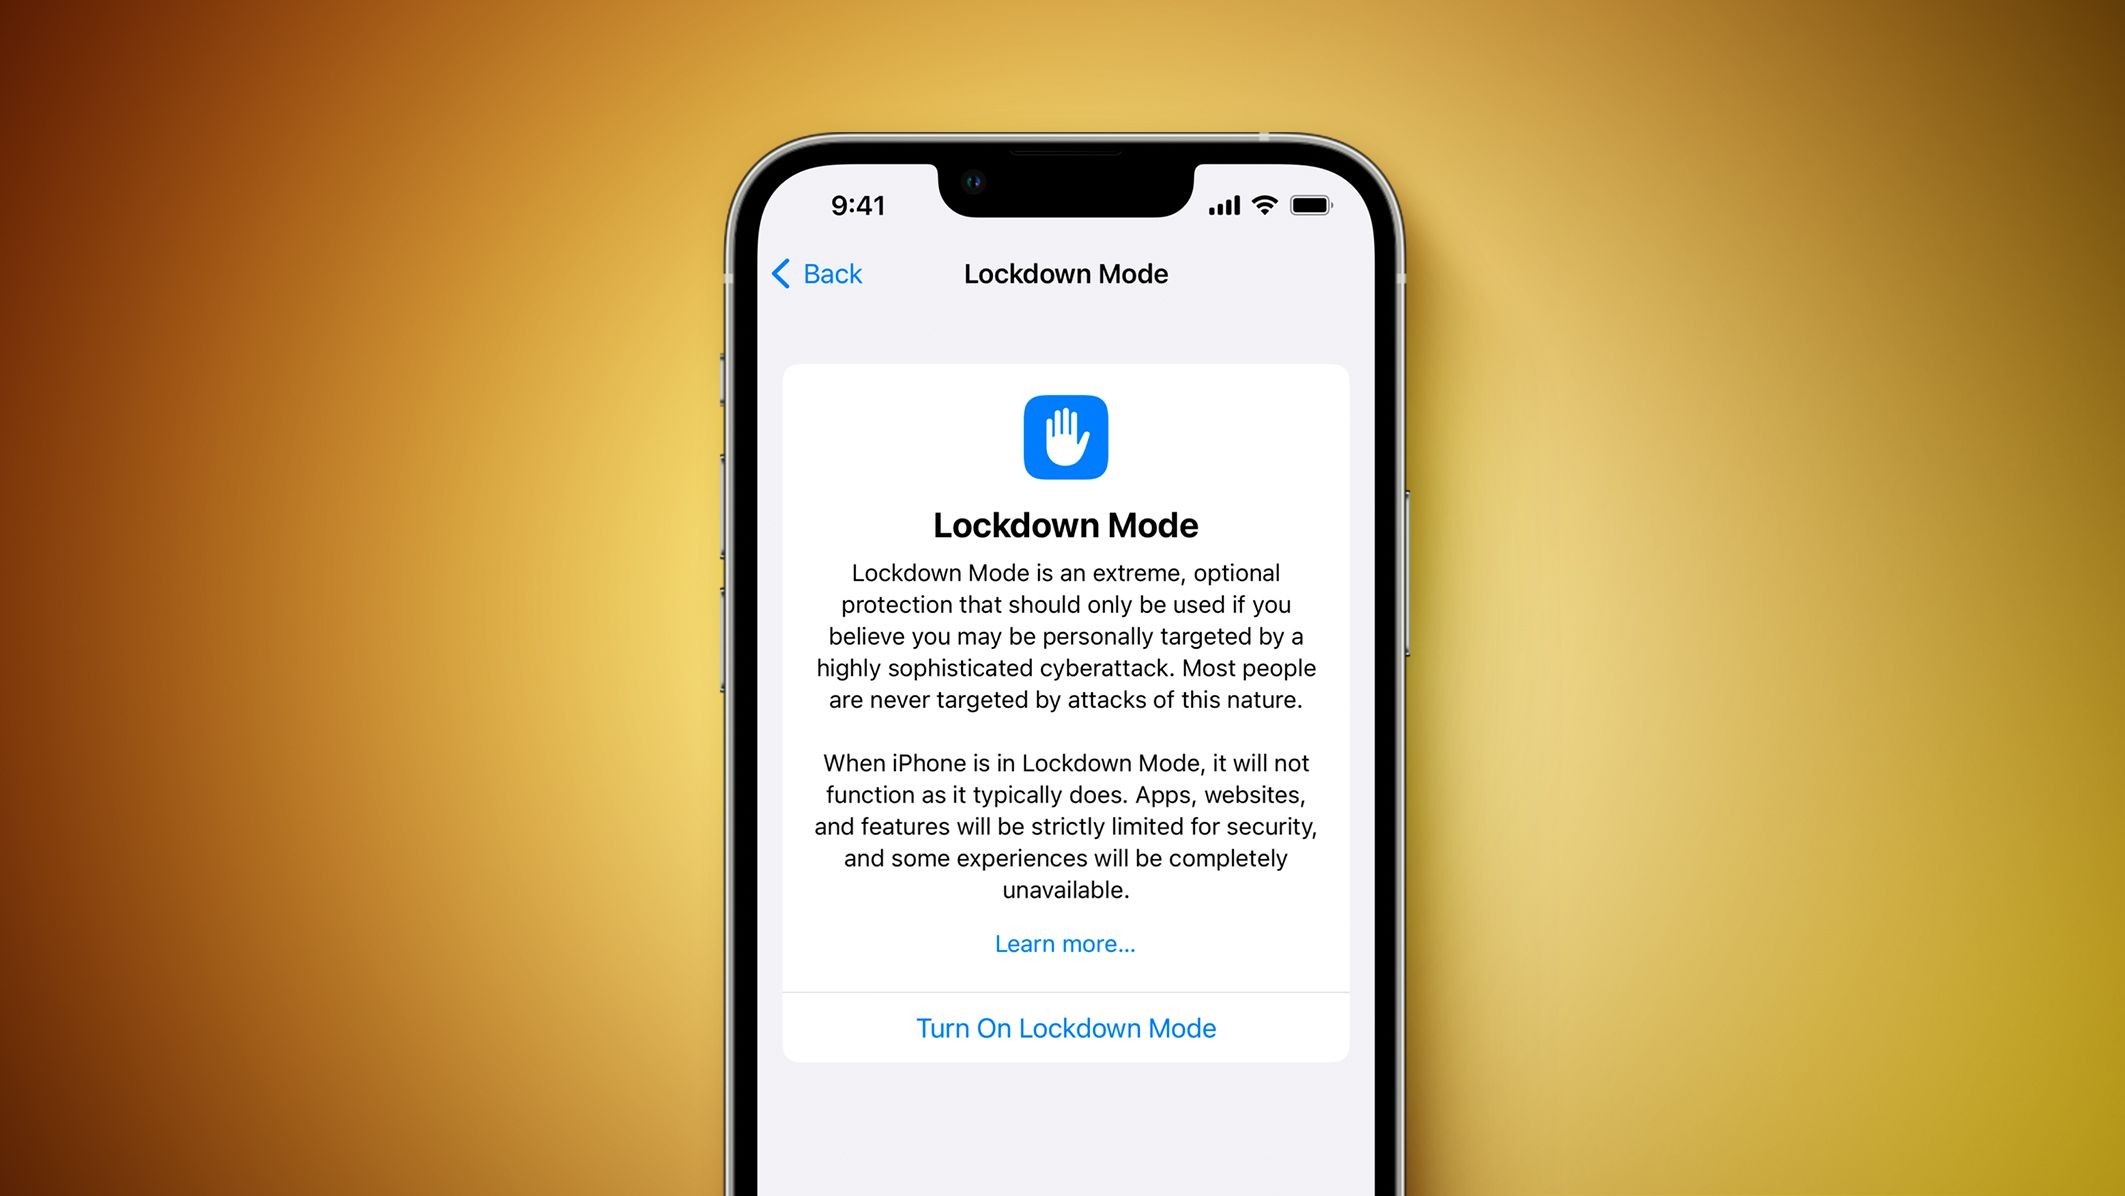
Хакерская группа Calif представила новую демонстрацию джейлбрейка, на этот раз преодолев один из самых надежных защитных механизмов Apple. Исследователи успешно взломали iPhone 18 Pro, на котором был активирован режим изоляции Lockdown Mode, причем эксплойт сохраняет свою работоспособность даже после установки обновления iOS.
- Хакеры Calif показали видео с джейлбрейком iPhone 18 Pro в режиме Lockdown Mode.
- Взломанное устройство успешно обновилось до iOS 27.2, сохранив модификации системы.
- Процесс запускается через вредоносный PDF-файл, переданный по AirDrop и принятый пользователем.
- Команда Calif заявляет, что раскрывает найденные уязвимости Apple и не планирует выпускать публичный инструмент для массового использования.
Особенности обхода режима Lockdown Mode
Режим Lockdown Mode позиционируется компанией Apple как экстремальная защита для пользователей, которые могут стать мишенью для сложных коммерческих шпионских программ. Эта функция отключает множество стандартных возможностей: блокирует большинство вложений в сообщениях, ограничивает веб-технологии, запрещает вызовы FaceTime от незнакомцев и удаляет геолокационные данные из фотографий. Тем не менее, опубликованное видео доказывает, что даже столь серьезные меры предосторожности теоретически могут быть обойдены.
На видеозаписи видно, что для инициализации взлома используется вредоносный PDF-файл, который отправляется на целевой iPhone с помощью функции AirDrop. После того как владелец устройства принимает файл, уязвимость срабатывает. При этом пока остается неясным, можно ли установить данный джейлбрейк непосредственно на устройство, которое уже работает под управлением свежей версии iOS 27.2 до проведения атаки.
Читайте такжеGalaxy S27 Ultra: каким будет новый флагман Samsung по сравнению с конкурентамиПланы хакеров и позиция Apple
Ранее компания Apple официально заявляла в комментариях для прессы, что ей не известно ни об одном успешном случае заражения iPhone, находящегося в режиме Lockdown Mode, с помощью профессионального шпионского софта. Новая демонстрация от Calif ставит под сомнение абсолютную неуязвимость этой функции, хотя эксперты отмечают специфичность условий атаки, требующую участия самого пользователя.
Представители хакерской группы ранее отмечали, что они занимаются ответственным раскрытием обнаруженных уязвимостей и передают информацию напрямую компании Apple. Команда не собирается выпускать готовый инструмент для джейлбрейка для рядовых пользователей, поэтому владельцам iPhone пока не стоит опасаться массовых взломов на базе этой демонстрации.
Что это значит для пользователей и безопасности
Для обычных пользователей и бизнеса подобные новости служат важным напоминанием о том, что абсолютно защищенного программного обеспечения не существует. Хотя режим Lockdown Mode остается мощным барьером для большинства потенциальных угроз, целевые атаки с использованием комплексных цепочек уязвимостей все еще представляют серьезный вызов для разработчиков операционных систем.
Для разработчиков и специалистов по информационной безопасности это повод внимательнее изучить векторы атак через беспроводные интерфейсы вроде AirDrop и обработку документов. Взаимодействие хакерских групп с разработчиками в рамках координированного раскрытия уязвимостей помогает Apple оперативнее закрывать бреши в будущих обновлениях iOS.