Уязвимость в ядре Linux CVE-2026-98432 с оценкой 9.8 затрагивает Ubuntu и RHEL
Критическая уязвимость в TCP-коде ядра Linux получила максимальную оценку 9.8 CVSS. ИИ от Anthropic создал рабочий эксплойт для атаки на серверы.
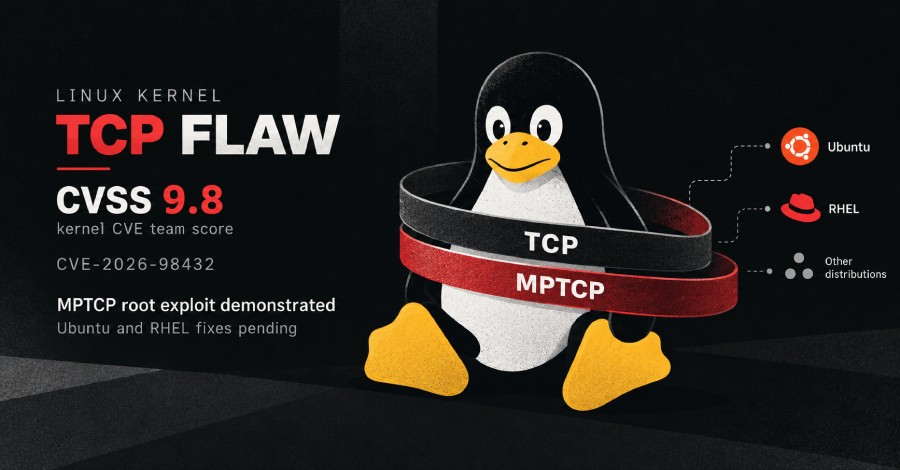
В ядре Linux была обнаружена критическая уязвимость в коде TCP, которой присвоен идентификатор CVE-2026-98432. Команда безопасности ядра оценила эту проблему в 9.8 балла из 10 возможных по шкале CVSS, что говорит о ее чрезвычайной опасности для инфраструктуры.
- Уязвимость затрагивает популярные дистрибутивы Linux, включая Ubuntu и Red Hat Enterprise Linux (RHEL).
- Оценка уязвимости по шкале CVSS составляет 9.8 из 10 баллов.
- ИИ-модель от компании Anthropic смогла самостоятельно написать работающий эксплойт.
Детали уязвимости и угроза для серверов
Проблема затрагивает сетевой стек ядра Linux, в частности код протокола TCP. Из-за специфики уязвимости удаленный злоумышленник, не имеющий никаких учетных данных или предварительного доступа, потенциально может выполнить произвольные команды с привилегиями root.
Это ставит под угрозу миллионы серверов по всему миру, работающих на базе различных дистрибутивов Linux. Системным администраторам и специалистам по безопасности стоит внимательно следить за официальными патчами от разработчиков дистрибутивов.
Читайте такжеClaude Code VS Code: взлом расширения для установки SSH-бэкдораРоль искусственного интеллекта в создании эксплойта
Компания Anthropic сообщила 27 октября, что ее модель искусственного интеллекта смогла успешно написать эксплойт, использующий данную уязвимость. Это демонстрирует растущие риски того, как современные языковые модели могут ускорять создание вредоносного ПО на основе свежих отчетов об уязвимостях.
Подобные случаи подчеркивают изменившийся ландшафт кибербезопасности, где автоматизированные инструменты могут сократить время от публикации уязвимости до появления рабочего вредоносного кода до считанных часов.
Что это значит для бизнеса и разработчиков
Для ИТ-специалистов, компаний и разработчиков в регионе этот инцидент означает необходимость срочного аудита серверов и мониторинга обновлений безопасности. Поскольку под удар попадают корпоративные ОС вроде Ubuntu и RHEL, своевременная установка обновлений ядра является главным приоритетом для защиты от потенциальных атак.
Источник: The Hacker News