ТОП-5 ИБ-событий недели: уязвимости в Linux, Telegram и GitLab
Эксперты Jet CSIRT представили обзор главных киберугрозы недели: уязвимости в HashiCorp Consul, TCP-стеке Linux, GitLab, камерах Intelbras и Telegram.
Компания Jet CSIRT представила традиционный обзор пяти главных событий информационной безопасности за прошедшую неделю. В свежий топ вошли критические уязвимости в популярном ПО, сетевом оборудовании и мобильных мессенджерах. Эксперты рекомендуют администраторам и рядовым пользователям срочно принять меры по защите инфраструктуры.
- Обзор ключевых ИБ-инцидентов недели по версии Jet CSIRT.
- Критическая уязвимость CVE-2026-110720 в HashiCorp Consul-k8s и zero-click баг в TCP-стеке Linux.
- Попытка взлома GitLab в Alpine Linux, DoS-атаки на миллионы камер Intelbras и уязвимость в Telegram для Android.
Уязвимости в HashiCorp Consul и TCP-стеке Linux
Специалисты HashiCorp сообщили об обнаружении критической уязвимости CVE-2026-110720 с оценкой 9.9 по шкале CVSS в Consul-k8s. Данный продукт используется для управления сервисами в Kubernetes, а брешь позволяет злоумышленникам обходить авторизацию между пространствами имён в правилах привязки ACL-компонентов. Это дает атакующим возможность выйти за пределы своего пространства, повысить привилегии и управлять чужими сервисами. Исправления уже доступны в версиях 2.1.0 и 1.8.18, поэтому администраторам рекомендуется срочно обновить компоненты и проверить привязки ACL.
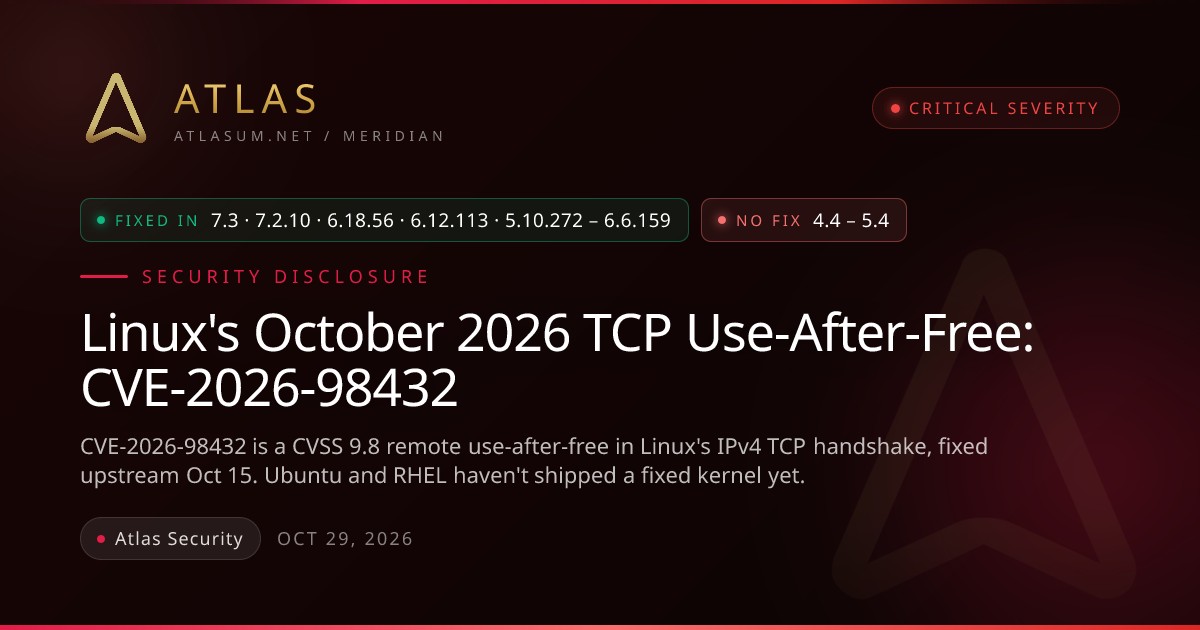
Тем временем искусственный интеллект Claude от Anthropic помог обнаружить zero-click уязвимость CVE-2026-98432 в TCP-стеке ядра Linux. Проблема возникает из-за сбоя синхронизации при одновременной обработке входящих IPv4 TCP-соединений, что приводит к обращению к уже освобожденной памяти. Атакующий без учетных данных может выполнить произвольный код с правами root на серверах с поддержкой Multipath TCP. Патч уже добавлен в основную ветку ядра, однако дистрибутивы Ubuntu и RHEL на момент публикации свои обновления еще не выпустили.
Читайте такжеCVE-2026-97229: уязвимость в GitLab активно используется в атакахGitLab, камеры Intelbras и уязвимость в Telegram
Зафиксирована попытка эксплуатации критической уязвимости CVE-2026-97229 с максимальной оценкой CVSS 10.0 в GitLab-инстансе на базе Alpine Linux. Проблема кроется в движке регулярных выражений Onigmo, встроенном в Ruby, конфигурации CI. GitLab выпустил патчи для встроенного Ruby, однако если платформа собрана со сторонним Ruby, обновление самого GitLab проблему не решает. Администраторам, использующим собственные сборки Ruby, необходимо обновить его до версий 3.3.13, 3.4.12 или 4.0.9.
Лаборатория Касперского обнаружила опасную DoS-уязвимость в популярных IP-камерах Intelbras, приложение для управления которыми скачано в Google Play более четырех миллионов раз. Конечная точка обновления прошивки принимает файлы без авторизации и проверки содержимого, позволяя злоумышленнику в той же Wi-Fi сети бесконечно перезагружать устройство. Производитель уже выпустил исправленную прошивку. Кроме того, компания NebuSec раскрыла уязвимость в Telegram для Android версий с 8.6.2 по 12.10.3, позволяющую через голосовые звонки выполнить произвольный код на устройстве. Мессенджер закрыл брешь в версии 12.10.4.
Значение для специалистов по безопасности и бизнеса
Описанные инциденты подчеркивают критическую важность свобевременного управления исправлениями и мониторинга обновлений безопасности как на уровне корпоративной инфраструктуры, так и в мобильных приложениях. Использование инструментов искусственного интеллекта для поиска уязвимостей, продемонстрированное на примере ядра Linux, задает новый тренд в кибербезопасности, требующий от защищающейся стороны опережающего аудита кодовой базы. Компаниям в регионе необходимо оперативно провести аудит используемых компонентов Kubernetes, систем контроля версий и сетевого оборудования для минимизации рисков целенаправленных атак.
Источник: Все новости подряд