CVE-2026-98432: критическая уязвимость Use-After-Free в стеке TCP Linux
Обнаружена критическая уязвимость CVE-2026-98432 в IPv4 TCP рукопожатии Linux с оценкой CVSS 9.8. ИИ-модель написала рабочий эксплойт для получения root.
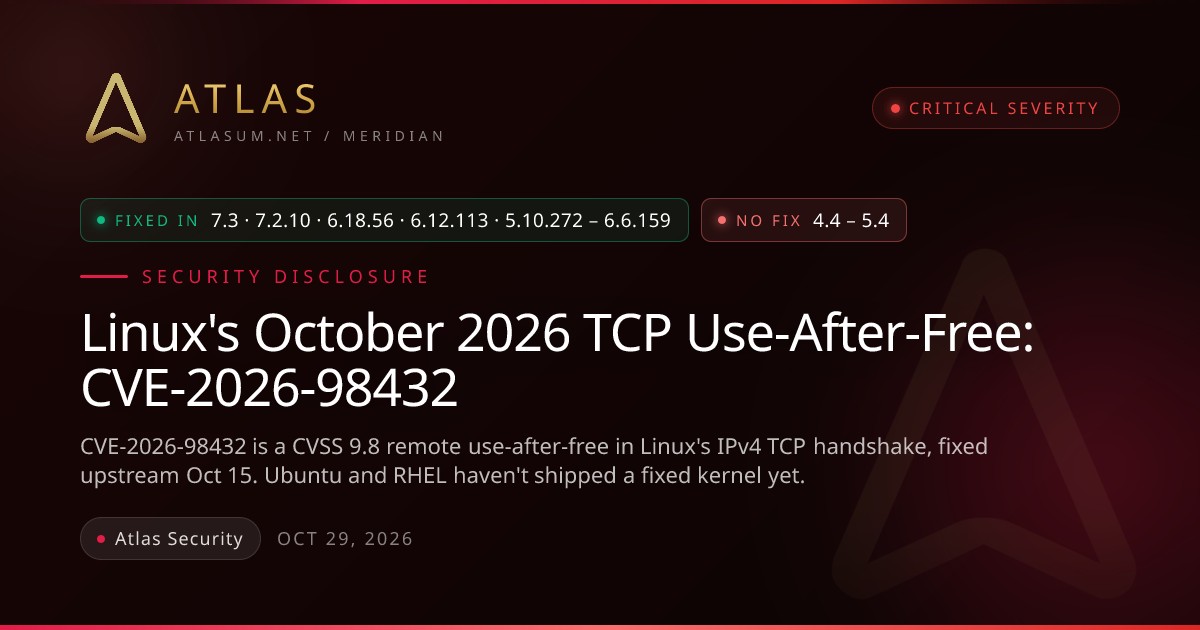
В октябре 2026 года разработчики ядра Linux выпустили исправления для критической уязвимости CVE-2026-98432, представляющей собой ошибку типа use-after-free в механизме обработки IPv4 TCP рукопожатия. Проблема затрагивает широкий спектр стабильных веток ядра, начиная с версии 4.4, и позволяет удаленному неаутентифицированному злоумышленнику инициировать атаку.
Основные факты об уязвимости: - Уязвимость затрагивает обработку IPv4 TCP handshake во всех ядрах Linux начиная с версии 4.4. - Официальная оценка опасности по шкале CVSS 3.1 составляет 9.8 балла (Critical). - Исправления от апстрима доступны для версий 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10 и 7.3. - Исправление представляет собой замену двух вызовов kfree() на kfree_rcu() для безопасного освобождения памяти.
Технические детали и суть уязвимости
Уязвимость кроется в том, как ядро Linux обрабатывает IP-опции при установлении соединения. Когда сервер принимает TCP-соединение, он сохраняет опции из заголовка IPv4, чтобы вернуть их в ответе, и передает их новому сокету без дополнительного копирования. Если соединение разрывается, эти данные немедленно освобождаются в памяти, в то время как параллельно работающий процессор на другом ядре CPU может продолжать читать их для формирования ответа на рукопожатие.
Исследователи из компании Anthropic сообщили, что их языковая модель Claude смогла написать работающий proof-of-concept эксплойт, который запускает команды с правами root на уязвимых Linux-серверах с включенным прослушивателем multipath TCP (MPTCP) без каких-либо учетных данных. В случае неудачи гонки потоков соединение просто сбрасывается без краша всей системы, позволяя злоумышленнику повторять попытки бесконечно.
Читайте такжеУязвимость CVE-2026-98432: критическая дыра в ядре LinuxСтатус обновлений в дистрибутивах Linux
Ситуация с выпуском патчей у различных дистрибутивов различается. По состоянию на конец октября 2026 года такие дистрибутивы, как Debian, SUSE Linux Enterprise Server 16.0 и актуальные LTSS-версии 15, а также Oracle Linux (для UEK) и Amazon Linux 2023 уже выпустили соответствующие обновления безопасности.
В то же время, некоторые другие популярные платформы продолжают работать над устранением проблемы. В частности, трекеры Ubuntu и Red Hat Enterprise Linux (RHEL 8, 9, 10) на момент анализа все еще отмечали уязвимость своих ядер как актуальную, а официальные исправления находились в разработке или еще не получили широкого распространения.
Рекомендации по защите и перезагрузке
Администраторам серверов и контейнеров необходимо следить за официальными трекерами безопасности своих дистрибутивов, а не ориентироваться только на номера версий апстрима. Важно помнить, что простое обновление пакета ядра не активирует защиту немедленно — система требует обязательной перезагрузки для загрузки нового ядра.
Поскольку уязвимость затрагивает код обработки на уровне хоста, перезагружать необходимо и узлы виртуализации, контейнеризации и Kubernetes-кластеры. Для проверки наличия MPTCP-сокетов можно использовать команду ss -M, однако основная защита заключается в своевременной установке официальных патчей безопасности от разработчиков дистрибутива.
Источник: Hacker News: Front Page