Правительство США предупреждает о кибератаках на промышленные холодильники
Власти США сообщили о глобальных кибератаках на системы промышленного охлаждения, затрагивающих ритейл, медицину и военные объекты.
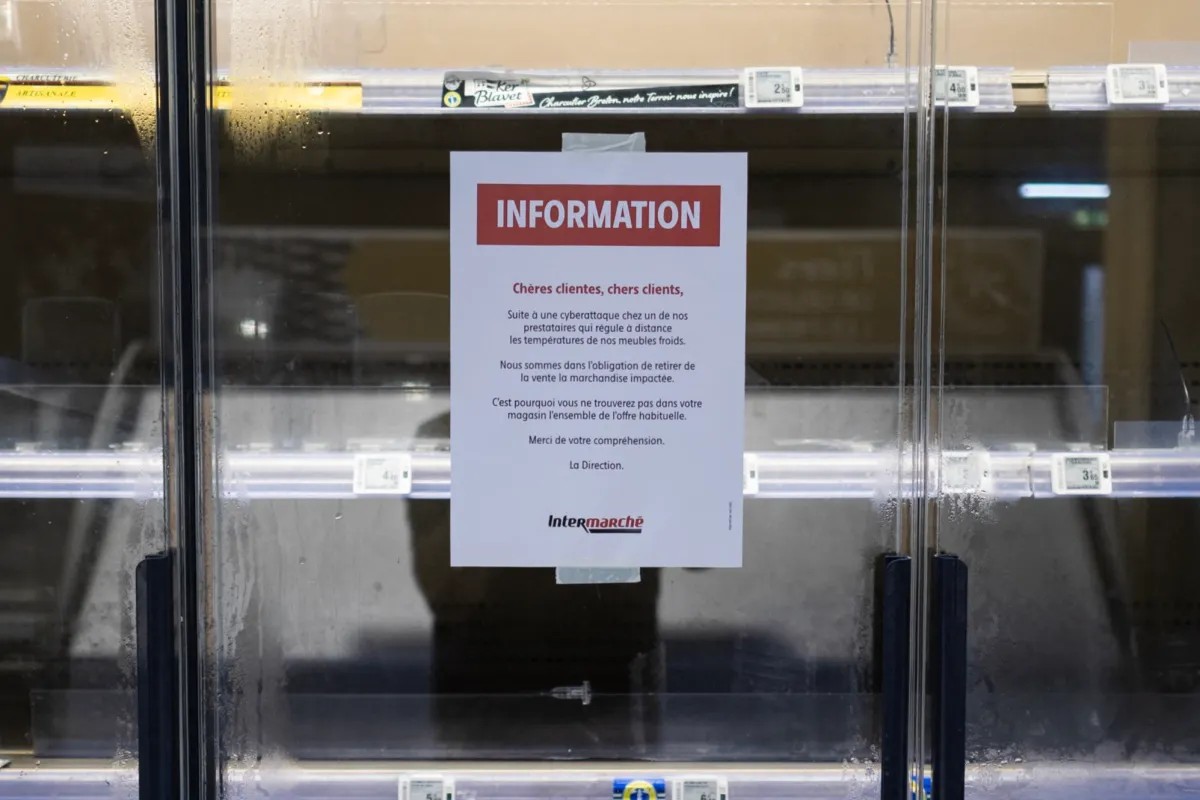
Правительство США официально предупредило о растущей киберугрозе, направленной на промышленные системы охлаждения и мониторинга холодовой цепи. Согласно совместному заявлению CISA и ФБР, инциденты затрагивают критически важные отрасли, включая пищевую промышленность, сельское хозяйство, логистику и здравоохранение.
- Хакеры взламывают подключенные к интернету холодильные установки в супермаркетах и на складах.
- Атаки приводят к изменению температурных режимов, что грозит порчей продуктов и медицинских препаратов.
- Зафиксированы инциденты на военных базах США и в банке крови во Франции.
- Подозрения в организации атак падают на связанные с Ираном хакерские группировки.
Масштаб и последствия атак
В последние недели волна кибератак прокатилась по Великобритании и Европе. Злоумышленники удаленно повышают температуру в холодильных камерах, что приводит к разморозке продуктов и уничтожению запасов. Особую уязвимость проявили устройства компании Danfoss, для которых прекращена поддержка обновлений безопасности. В одном из случаев хакеры пытались саботировать работу холодильников в банке крови, однако атаку удалось вовремя остановить.
Эксперты предупреждают, что помимо потери товаров, подобные манипуляции создают реальную физическую угрозу. Принудительный перевод систем в режим постоянного нагрева или циклы разморозки могут привести к перегреву оборудования и даже пожарам. Министерство обороны США уже проводит расследование инцидентов, затронувших военные объекты.
Читайте такжеCISA подтвердила эксплуатацию уязвимости в WordPress Core хакерамиМеры предосторожности и рекомендации
Ведомства, включая CISA и Министерство здравоохранения, призывают организации немедленно отключить функции удаленного управления холодильниками от публичного интернета. Также необходимо сменить стандартные пароли на сложные, регулярно устанавливать патчи безопасности и вывести из эксплуатации оборудование, которое больше не поддерживается производителем.
Значение для бизнеса и кибербезопасности
Данная ситуация подчеркивает критическую уязвимость IIoT-устройств (промышленного интернета вещей). Для компаний в странах СНГ это важный сигнал: недостаточно просто внедрить «умные» технологии мониторинга, необходимо обеспечить их сетевую изоляцию и регулярный аудит безопасности. Любое устройство, подключенное к сети, может стать вектором атаки на бизнес-инфраструктуру.
Источник: TechCrunch