Почему MagicDNS от Tailscale не заменяет домашний DNS-сервер
Узнайте, почему функция MagicDNS в Tailscale не подходит для именования локальных сервисов и как настроить Split DNS для работы из любой точки мира.
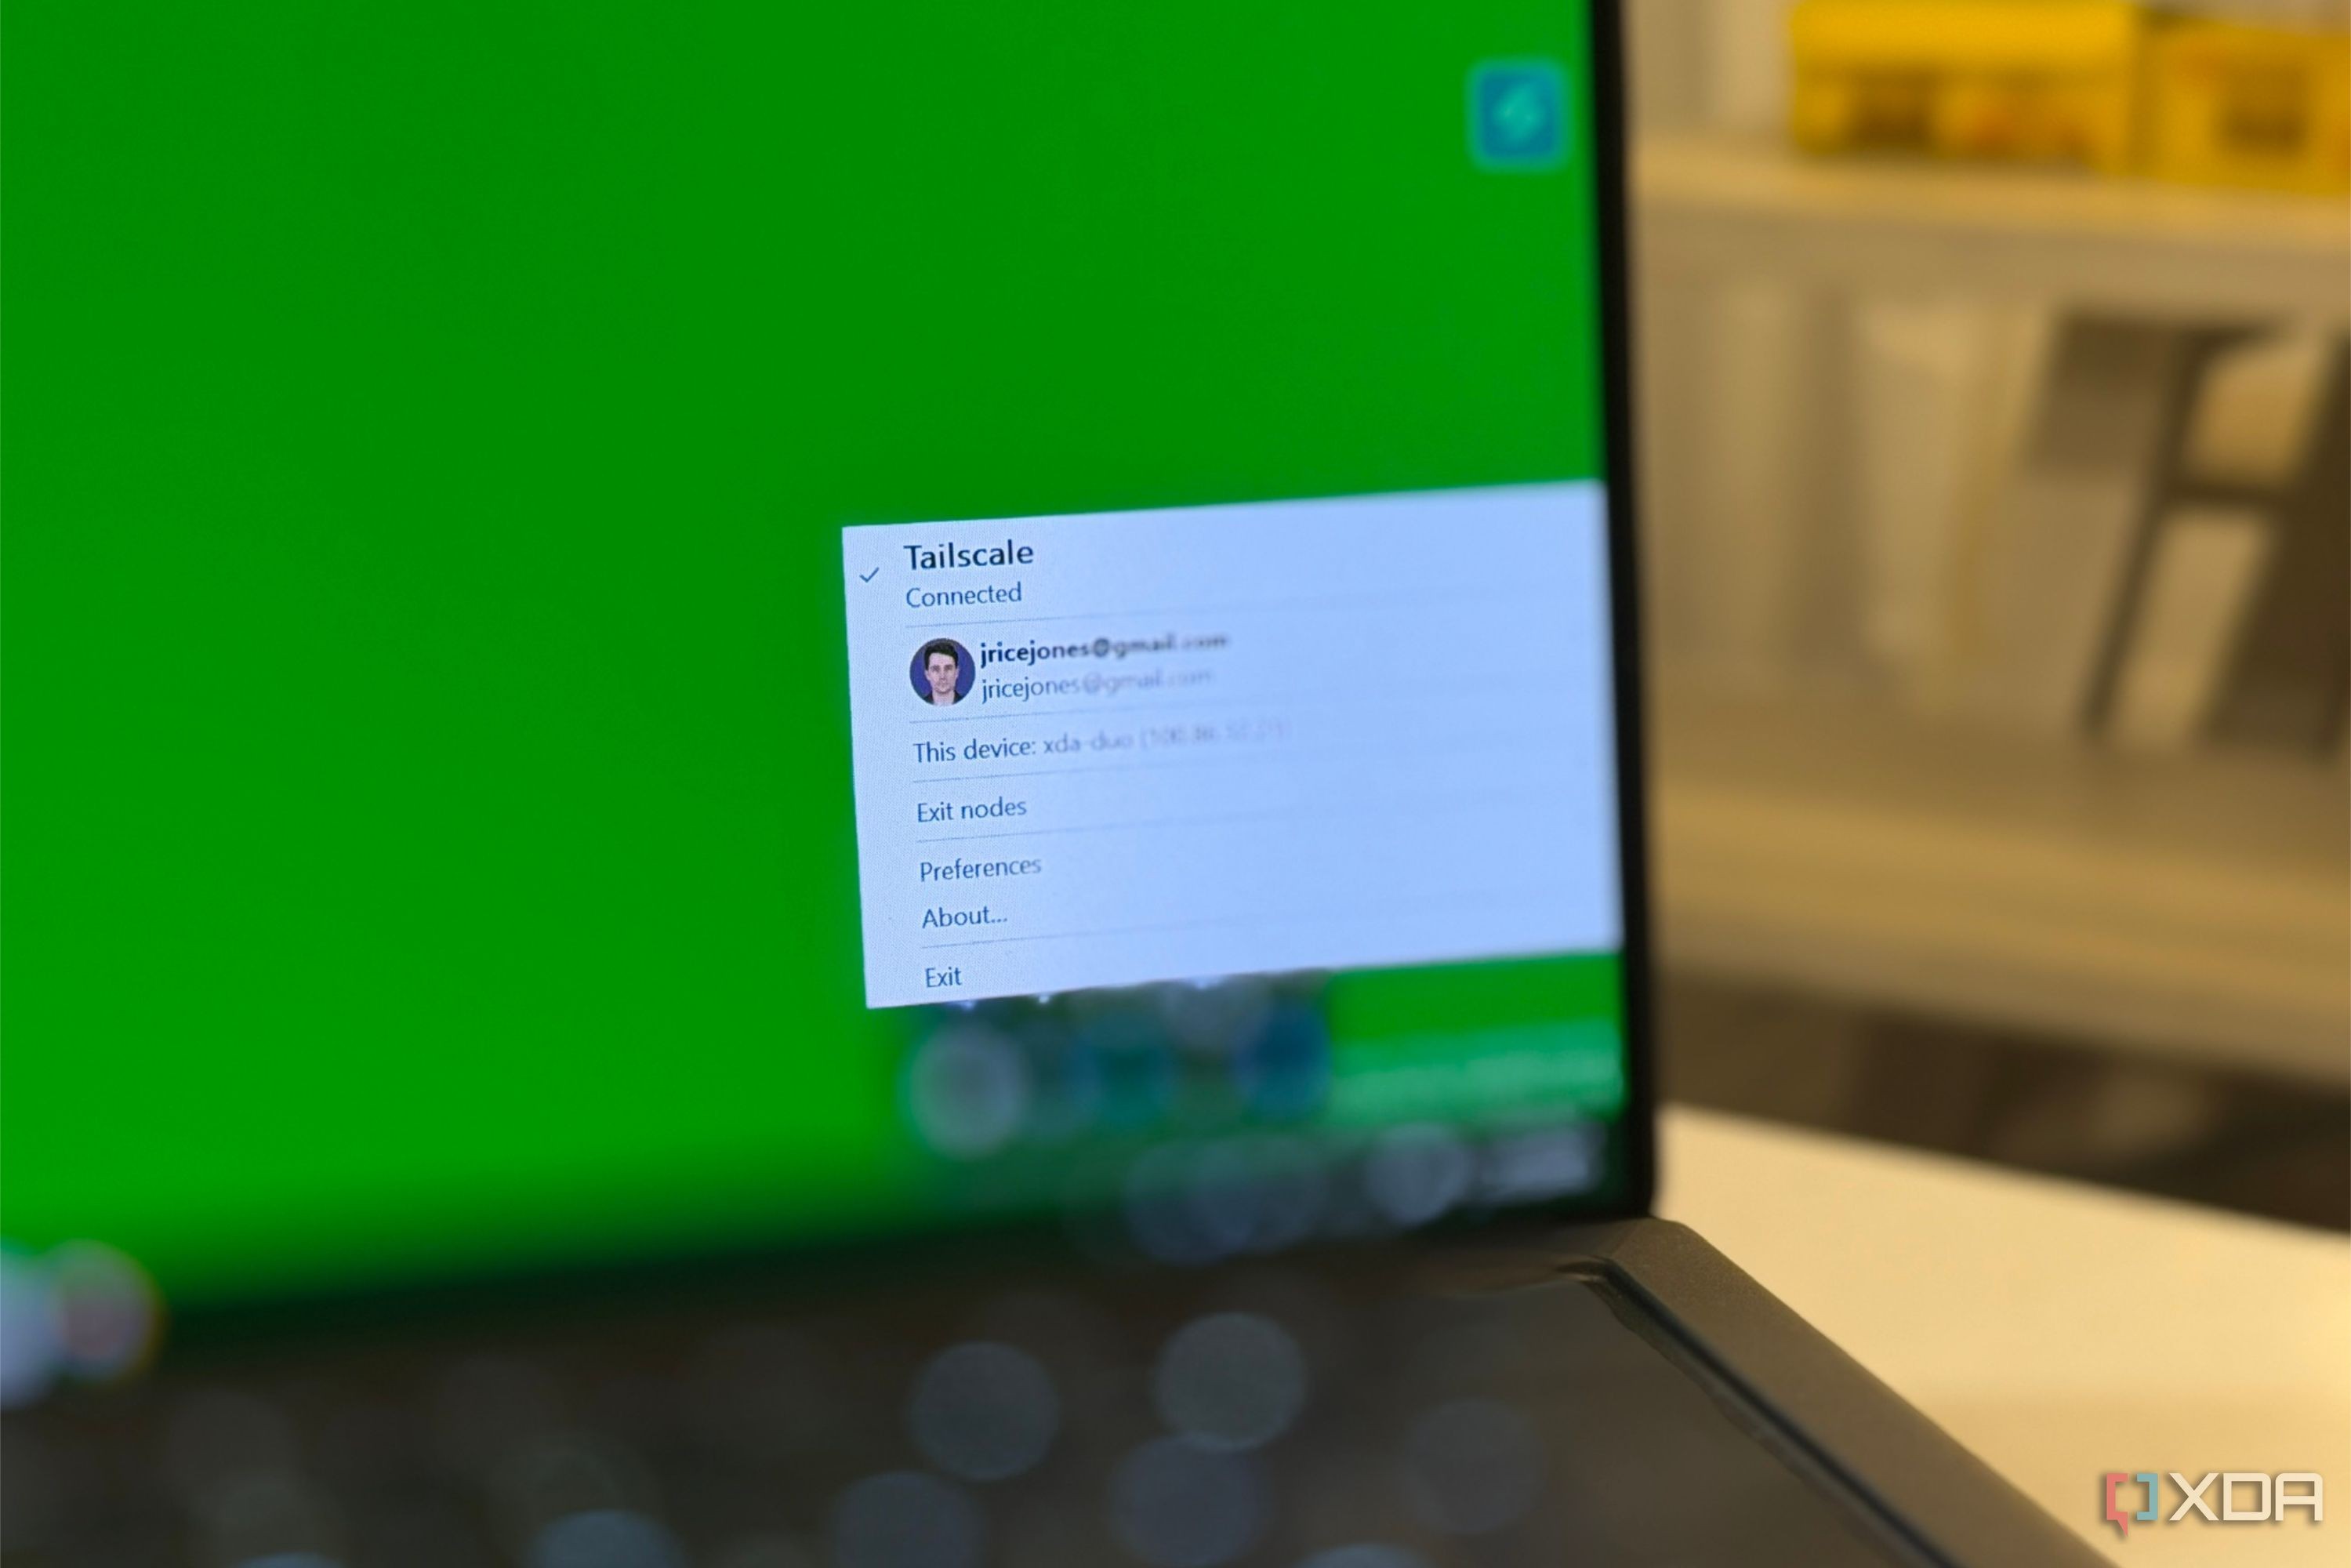
Сервис Tailscale предлагает удобную функцию MagicDNS, которая позволяет автоматически регистрировать имена устройств в виртуальной сети (тайлнете). Например, можно подключиться к хосту Proxmox по имени pve из любой точки мира без ручной настройки проброса портов. Однако возможности этой функции ограничены именами самих устройств, а не запущенных на них служб.
- MagicDNS создает уникальное имя для каждого узла вида machine.tailnet.ts.net
- Добавление произвольных записей, псевдонимов (CNAME) или подстановок (wildcard) в MagicDNS невозможно
- Несколько сервисов на одном устройстве получают одинаковое имя и различаются только номерами портов
- Для полноценного именования домашних серверов и контейнеров по-прежнему необходим собственный DNS-сервер
Ограничения встроенной маршрутизации и имен
Когда пользователи разворачивают маршрутизатор подсети (subnet router) для доступа к домашней локальной сети, возникает иллюзия полной интеграции. Сеть работает, IP-адреса пингуются, но имена сервисов вроде jellyfin.lab.example.com не разрешаются. Устройства вроде медиасерверов или LXC-контейнеров сами по себе не являются узлами Tailscale, поэтому MagicDNS ничего о них не знает. Более того, Tailscale не позволяет создавать кастомные записи в своей зоне или использовать собственные доменные имена верхнего уровня.
Аналогичная ситуация возникает и с TLS-сертификатами. Команда tailscale cert генерирует реальные сертификаты от Let's Encrypt, но только для доменов tailnet.ts.net. Пользовательские домены вроде lab.example.com требуют отдельной настройки обратного прокси, такого как Caddy, и управления локальными сертификатами независимо от инфраструктуры Tailscale.
Читайте такжеTailscale Serve: как настроить безопасный доступ к домашним серверам без обратного проксиПринцип работы и настройка Split DNS
Все клиенты Tailscale используют встроенный резолвер по адресу 100.100.100.100, известный как Quad100. При обращении к имени устройства система проверяет список узлов tailnet. Если запрос касается внешнего или домашнего домена (например, lab.example.com), а соответствующей записи нет, запрос перенаправляется в зависимости от настроек операционной системы. Именно поэтому проблемы с разрешением имен часто не проявляются дома, но возникают в поездках или в отелях с чужими DNS-серверами.
Решением этой проблемы является настройка Split DNS в панели администратора Tailscale. Пользователь может указать собственный DNS-сервер и ограничить его запросы конкретным доменом, например lab.example.com. Благодаря маршрутизатору подсети запросы будут уходить на домашний сервер (например, Technitium или Pi-hole), который возвратит правильный внутренний IP-адрес.
Что это значит для пользователей и бизнеса
Для домашних энтузиастов и администраторов инфраструктуры понимание работы MagicDNS избавляет от множества часов отладки VPN-соединений. Хотя в феврале 2026 года Tailscale выпустила функцию Tailscale Services, позволяющую создавать до 10 виртуальных IP-адресов и стабильных имен для сервисов, она по-прежнему привязана к домену Tailscale и имеет ограничения по протоколам. Использование полноценного локального DNS-сервера в связке со Split DNS остается наиболее надежным способом организации удаленного доступа к домашней экосистеме.
Источник: XDA