
Cyber
Хакерская атака на Binance затронула крупнейшую криптобиржу Индии
В результате недавних инцидентов безопасности в экосистеме Binance крупнейшая криптобиржа Индии была вынуждена ограничить фьючерсную торговлю.
Категория
Защита, угрозы, стратегии безопасности и аудит.
605 материалов
В результате недавних инцидентов безопасности в экосистеме Binance крупнейшая криптобиржа Индии была вынуждена ограничить фьючерсную торговлю.
Масштабные кражи в криптовалютной сфере продолжают волновать рынок. Хакеры перемещают украденные средства, используя новые схемы обхода блокировок.
После недавнего инцидента с безопасностью на Binance крупные игроки спешно выводят свои активы с централизованных платформ.
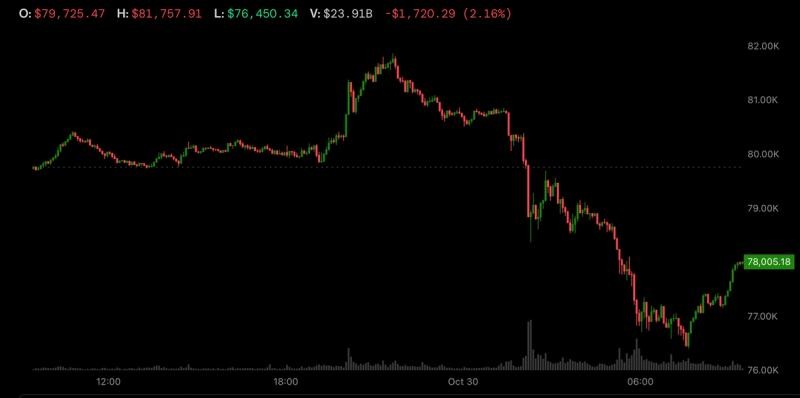
Масштабный взлом биржи привел к резкому падению криптовалютного рынка, а эксперты Standard Chartered прогнозируют дальнейшие трудности для инвесторов.
Блокчейн-аналитики предполагают, что за недавней хакерской атакой на платформу Binance стоит печально известная северокорейская группировка Lazarus.
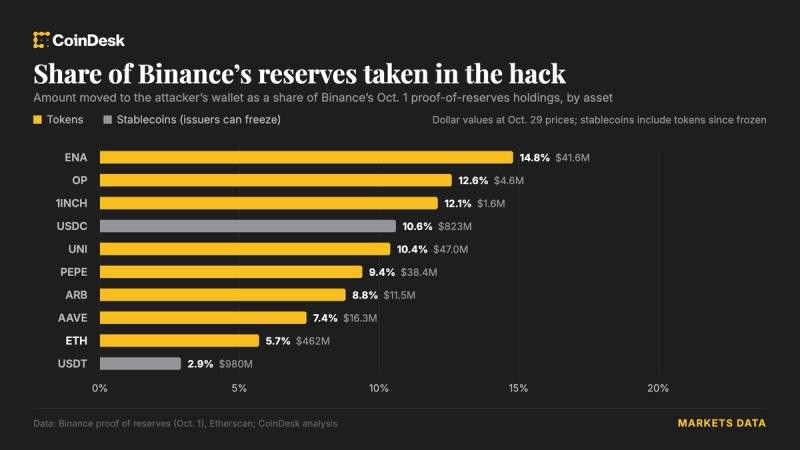
Согласно обнародованным данным о резервах, недавний взлом биржи Binance затронул кошельки, обеспечивающие активы клиентов.
Криптовалютная биржа Binance проверяет информацию о возможном взломе и потере цифровых активов на сумму до 5,8 миллиарда долларов.
Крупнейшая в мире криптовалютная биржа Binance подверглась кибератаке. По некоторым оценкам, хакеры могли похитить миллиарды долларов в криптовалюте.
Кампания по майнингу криптовалюты через зараженные модели Hugging Face возобновилась всего через несколько дней после блокировки.
Популярная платформа прогнозов столкнулась с кибератакой через сторонний сервис, в результате которой около $2.5 млн были выведены на кошелек злоумышленника.
Одна из крупнейших криптовалютных бирж Binance столкнулась с многомиллиардной хакерской атакой, что оказало серьезное влияние на весь рынок цифровых активов.
Группировка UAT-11473 атакует контроллеры Cisco Catalyst SD-WAN через уязвимость CVE-2026-20127 для внедрения бэкдора KeyDrift.
Обнаружено 319 расширений для Chrome с 13.4 млн установок, которые перенаправляли поисковые запросы пользователей для извлечения рекламной выгоды.
Компания Cisco устранила критическую уязвимость нулевого дня в ПО ASA и FTD, которую злоумышленники использовали для удаленного сбоя SSL VPN устройств.
Министерство внутренней безопасности США подверглося кибератаке, в результате которой в сеть утекла личная информация десятков тысяч сотрудников.
Власти США заблокировали основной домен хостинг-провайдера Virtualine, который рекламировался на теневых форумах для поддержки кибератак и вымогателей.
В сеть утекла конфиденциальная информация более чем о 40 000 сотрудниках американского ведомства, включая агентов CBP и ICE.
Недавние критические уязвимости в PHP заставили организации по всему миру спешно исправлять системы. Эксперты отмечают, что процесс устранения последствий далек от завершения.
Связанная с Китаем хакерская группа Volt Typhoon использует фреймворк 'Silent Train' для маскировки атак на высокоуровневые системы.
Злоумышленники активно используют уязвимости в критической сетевой инфраструктуре, а проблемы безопасности PHP под названием PHP2Shell ставят под угрозу веб-интерфейсы брандмауэров и VPN.
Агентство по кибербезопасности и защите инфраструктуры США (CISA) подтвердило, що злоумышленники начали эксплуатировать уязвимость Brotli, известную как Node2Shell.
Гражданин Украины приговорен к 70 месяцам лишения свободы за участие в атаках программами-вымогателями на больницы и госорганы.
Крупная криптовалютная биржа Bithumb столкнулась с кибератакой, проведенной через внутренние системы сотрудников.
GMO Group настоятельно рекомендует клиентам отключить системы от интернета после того, как злоумышленники взломали Onamae Desktop Cloud.