
Cyber
Хакеры взломали аналитический скрипт Convertr для кражи данных банковских карт
Злоумышленники использовали уязвимость в аналитическом скрипте Convertr для перехвата данных платежных карт покупателей в интернет-магазинах.
Категория
Защита, угрозы, стратегии безопасности и аудит.
605 материалов
Злоумышленники использовали уязвимость в аналитическом скрипте Convertr для перехвата данных платежных карт покупателей в интернет-магазинах.
Microsoft выпустила внеплановые обновления Windows, чтобы убрать доверие к сертификатам скомпрометированного центра eMudhra и защитить уязвимые системы.
Популярная среда разработки Warp столкнулась с утечкой данных: в результате атаки на стороннего поставщика инфраструктуры были раскрыты логи ИИ-агентов и телеметрия.
Американское киберагентство выпустило предупреждение о том, что хакеры нашли способы использования уязвимостей в PHP, который применяется на большинстве сайтов.
Эксперты Huntress Labs составили рейтинг угроз, которые обходят традиционную защиту и наносят наибольший ущерб компаниям.
Команда безопасности Tailscale работает над устранением около десятка уязвимостей, которые могут эксплуатироваться для кражи учетных данных и получения прав root.
Два влиятельных сенатора заявили, что правительство США нарушает закон, осуществляя незаконную электронную слежку за собственными гражданами.
Apple выпустила важные патчи безопасности для более старых моделей iPhone и iPad, закрывая опасную zero-day уязвимость.
Компания Apple выпустила масштабные обновления безопасности для iOS, macOS, watchOS и других платформ, исправив сотни брешей.
Компания DreamHost принудительно сбросила пароли для пользователей почты и FTP/SFTP после инцидента, нарушившего работу File Manager.
Критическая уязвимость под названием HTTP2Shell в декодере Brotli, встроенном в Node.js, позволяет злоумышленникам повреждать память и получать доступ к конфиденциальным данным.
Две критические уязвимости удаленного выполнения кода под общим названием PHP2Shell успешно эксплуатируются злоумышленниками.
Новый UEFI-бутkit BlackX, обнаруженный в рамках шпионской кампании в начале 2026 года, обошел Secure Boot с помощью старой уязвимости Baton Drop.
Исследователи удаленно отключили уязвимый апдейтер в заброшенном приложении Time4Popcorn, устранив серьезную угрозу безопасности.
Компания Microsoft объявила о планах по внедрению в сообщения Teams функции обнаружения фишинга на базе ИИ, которая заработает в ноябре 2026 года.
Компания HPE выпустила патчи для устранения 72 уязвимостей в ArubaOS, включая восемь критических проблем максимальной степени тяжести.
Облачная платформа Railway выпустила срочное предупреждение для пользователей после обнаружения подозрительной активности в своих системах.
Японский игровой гигант Capcom сообщил о кибератаке на сервис CAPCOM ID, в результате которой пострадали миллионы пользователей.
Хакеры взломали пакет PyPI проекта LiteLLM и опубликовали вредоносные Docker-образы с полезной нагрузкой для кражи учетных данных и секретов.
Компания Arista Networks выпустила обновления безопасности для устранения критической уязвимости нулевого дня в VeloCloud Orchestrator On-Prem, которая уже активно используется злоумышленниками.
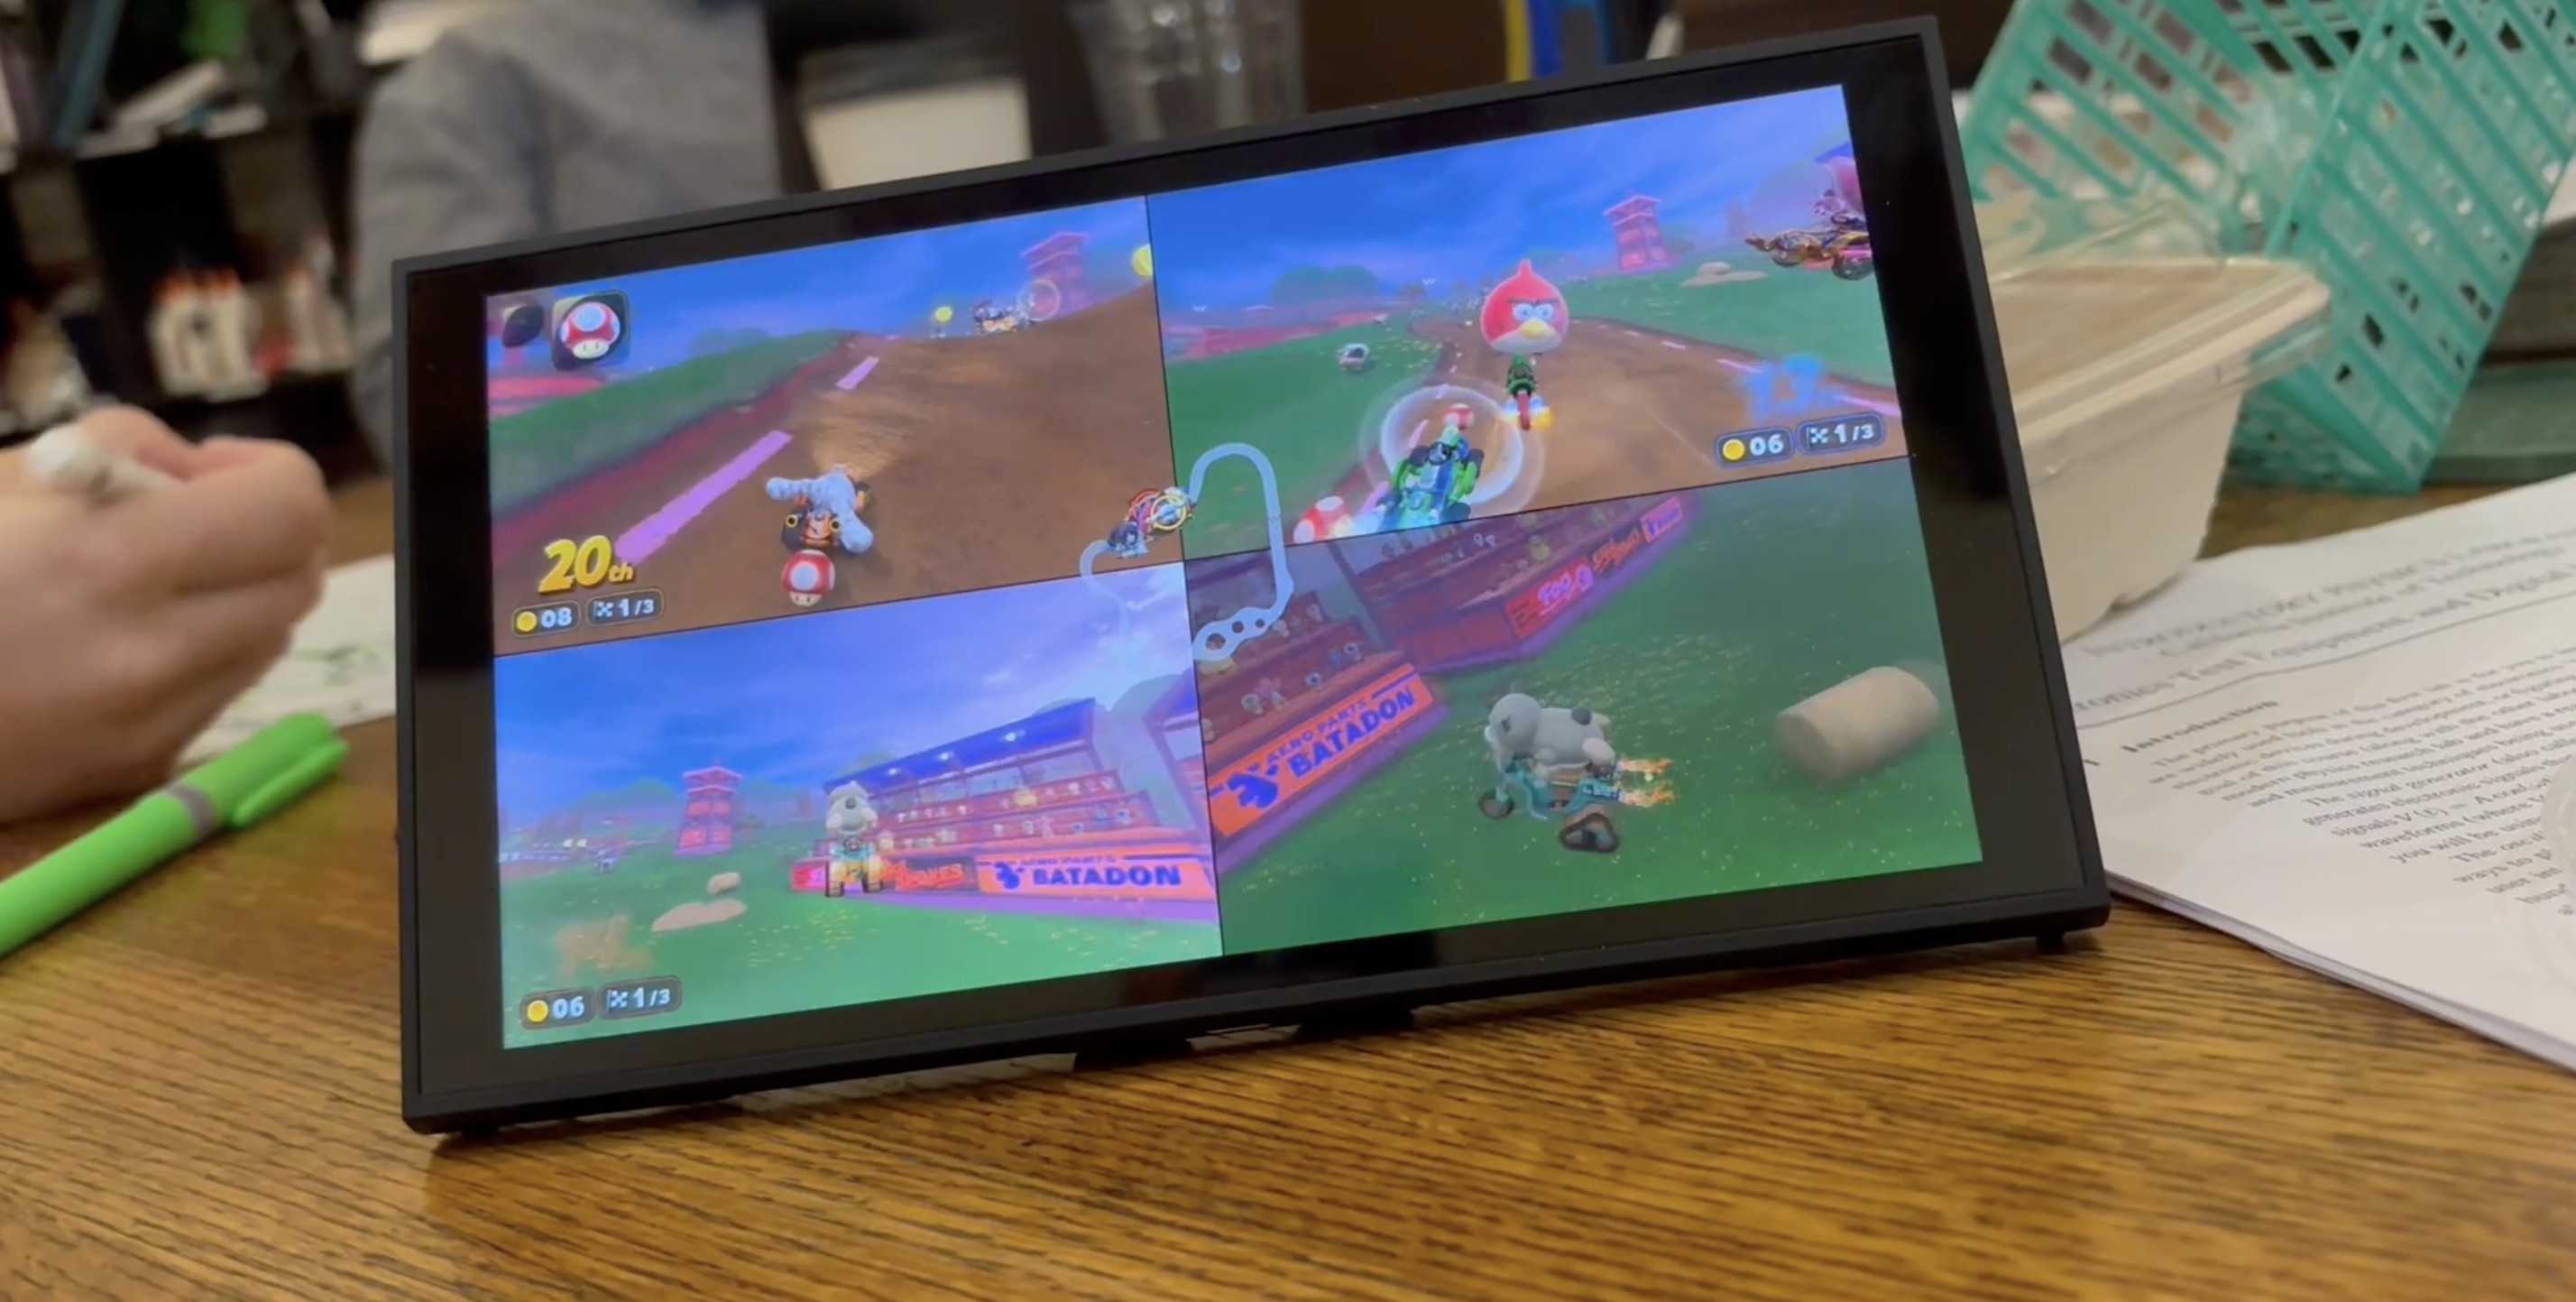
Моддеры сообщили о взломе консоли Nintendo Switch 2 и запуске кастомной версии Mario Kart World с неожиданными персонажами при поддержке ИИ.
Специалисты Amazon Threat Intelligence выяснили, что критические бреши в PHP активно использовались злоумышленниками еще до того, как разработчики выпустили официальные исправления.
Microsoft возложила вину за взлом ConnectWise на хакерскую группировку, связанную с Китаем, которая использовала ИА-агенты для быстрой атаки на тысячи клиентов.
Обнаруженные в популярном языке программирования бреши в безопасности угрожают миллионам сайтов по всему миру, включая крупнейшие платформы.