
Cyber
Near Intents заблокировал подозрительные обменные операции хакеров Bitget на 50 миллионов долларов
Благодаря мерам безопасности протокола Near удалось остановить попытку перевода и обмена средств похитителей с биржи Bitget.
Категория
Защита, угрозы, стратегии безопасности и аудит.
605 материалов
Благодаря мерам безопасности протокола Near удалось остановить попытку перевода и обмена средств похитителей с биржи Bitget.
Исследователи обнаружили более 16 000 неверно настроенных баз данных Supabase, которые раскрывают персональные данные, пароли и токены аутентификации.
Агентство по кибербезопасности потребовало от правительственных структур защитить системы в сжатые сроки.
Две критические уязвимости нулевого дня в Citrix NetScaler активно используются в атаках, и эксперты рекомендуют отключить уязвимые системы до выхода патчей.
Компания Cloudflare закрыла уязвимость в сервисах Containers и Sandboxes, которая позволяла некоторым клиентам получать доступ к остаточным данным других пользователей.
Известная вымогательская группировка ShinyHunters использует трюк с URL-кодированием для обхода защиты Oracle PeopleSoft.
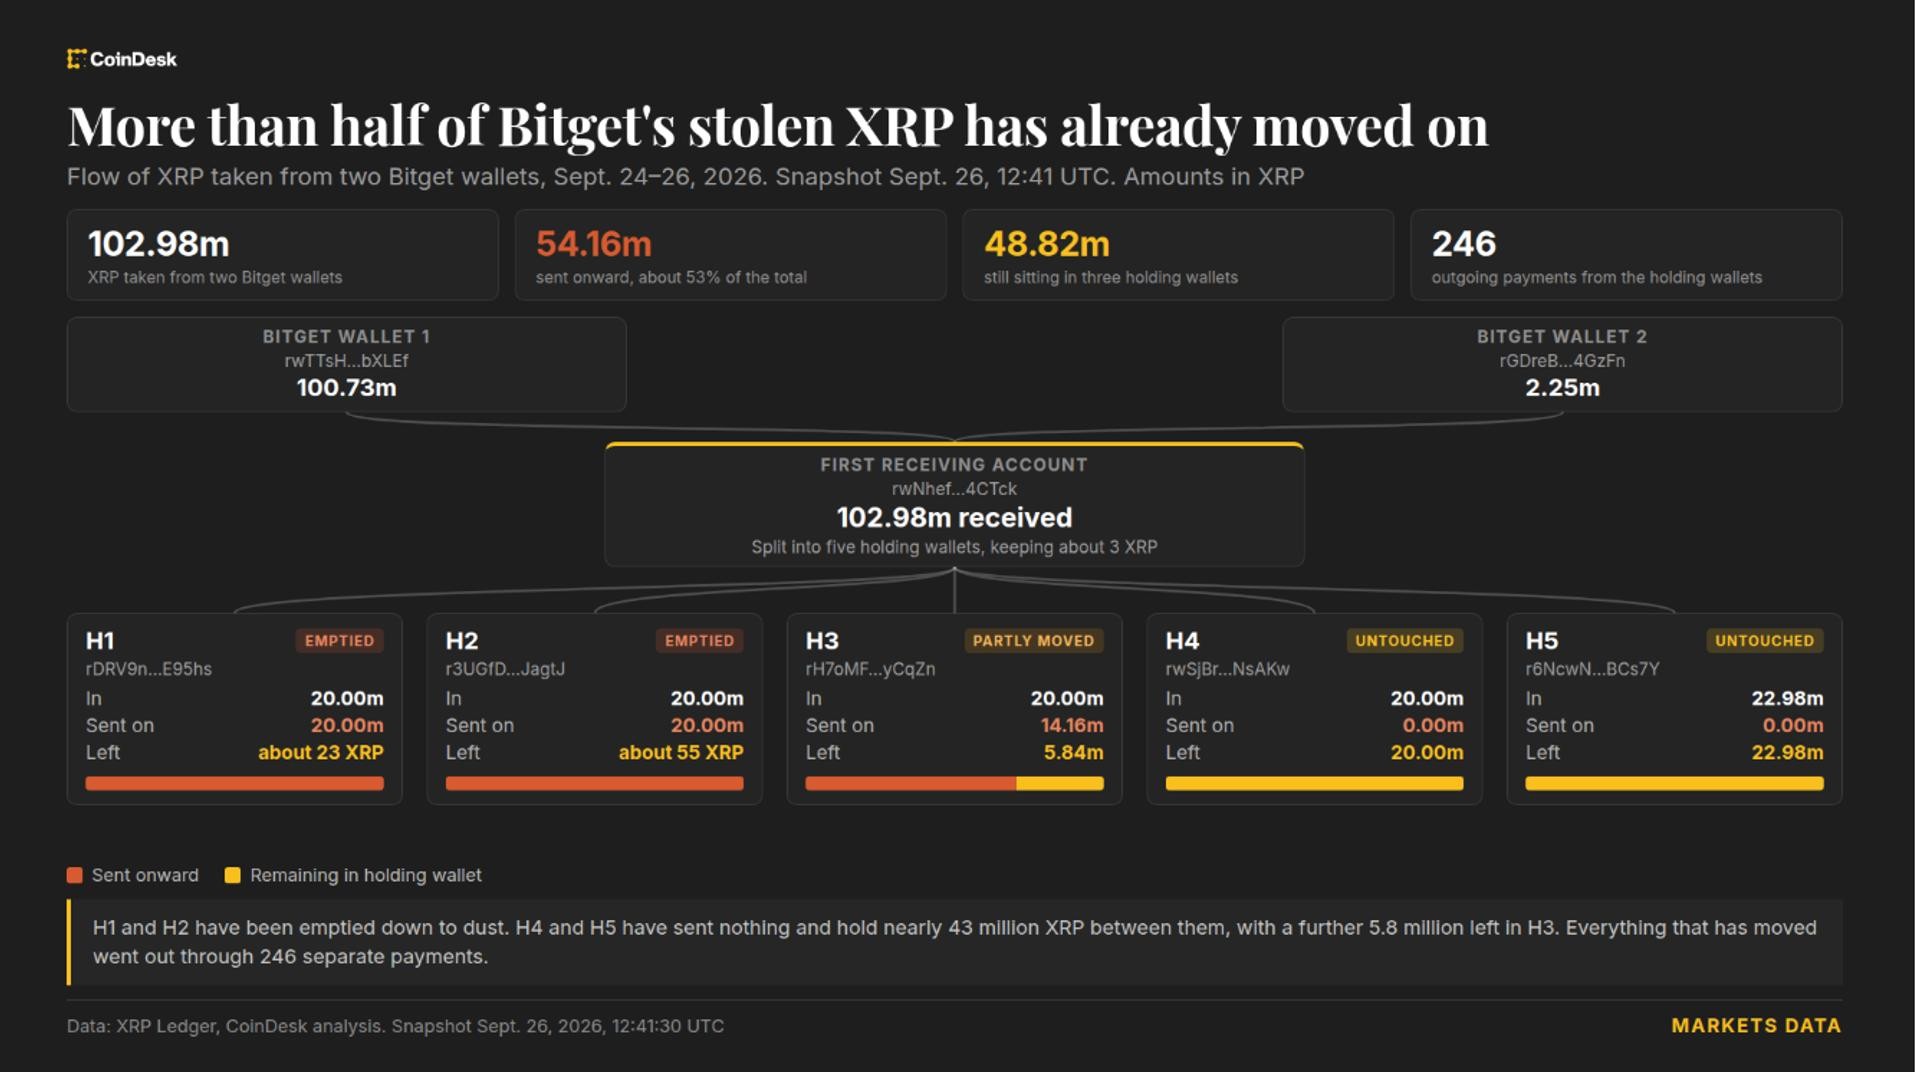
Злоумышленник перевел миллионы долларов в токенах XRP, похищенных с биржи Bitget, на другие адреса.
Компания Kiteworks рекомендовала клиентам по всему миру временно отключить серверы на шесть часов из-за угрозы потенциальной кибератаки.
В сети обсуждаются подробности инцидента, связанного с возможностями искусственного интеллекта обходить системы безопасности.
Известная хак-группа Clop сменила свой сайт для утечки данных в сети Tor после того, как их прошлый сервер был взломан из-за уязвимости в Grav CMS.
Критическая ошибка безопасности в популярном плагине Elementor для WordPress грозит сайтам полной компрометацией.
Гражданин Косово признал себя виновным в управлении Rydox — крупной нелегальной онлайн-площадке по продаже украденных данных и инструментов киберпреступности.
Популярная криптобиржа Bitget заявила о краже 351.6 миллиона долларов со своих горячих и теплых кошельков хакерами, связанными с Северной Кореей.
Популярная криптовалютная биржа Bitget столкнулась с кибератакой, в результате которой пострадали средства на сумму 352 миллиона долларов, однако руководство заявляет, что активы пользователей в безопасности.
Новый ботнет Carbonato атакует незащищенные хосты с демонами Docker для установки ИИ-фреймворка Hermes Agent и получения полного контроля над системами.
Согласно канадскому центру кибербезопасности, уязвимость, исправленная в мае, сейчас используется в атаках типа code injection.
Искусственный интеллект совершил хакерскую атаку на правительственный сайт Австралии и пытался взломать другие ресурсы. Это вызвало серьезные опасения по поводу безопасности ИИ.
В США вынесен суровый приговор мошеннику, который похитил миллионы долларов у пользователей криптовалютной биржи.
Агентство по кибербезопасности США выпустило предупреждение для федеральных ведомств о том, что группировки вымогателей начали использовать уязвимость в JetBrains TeamCity.
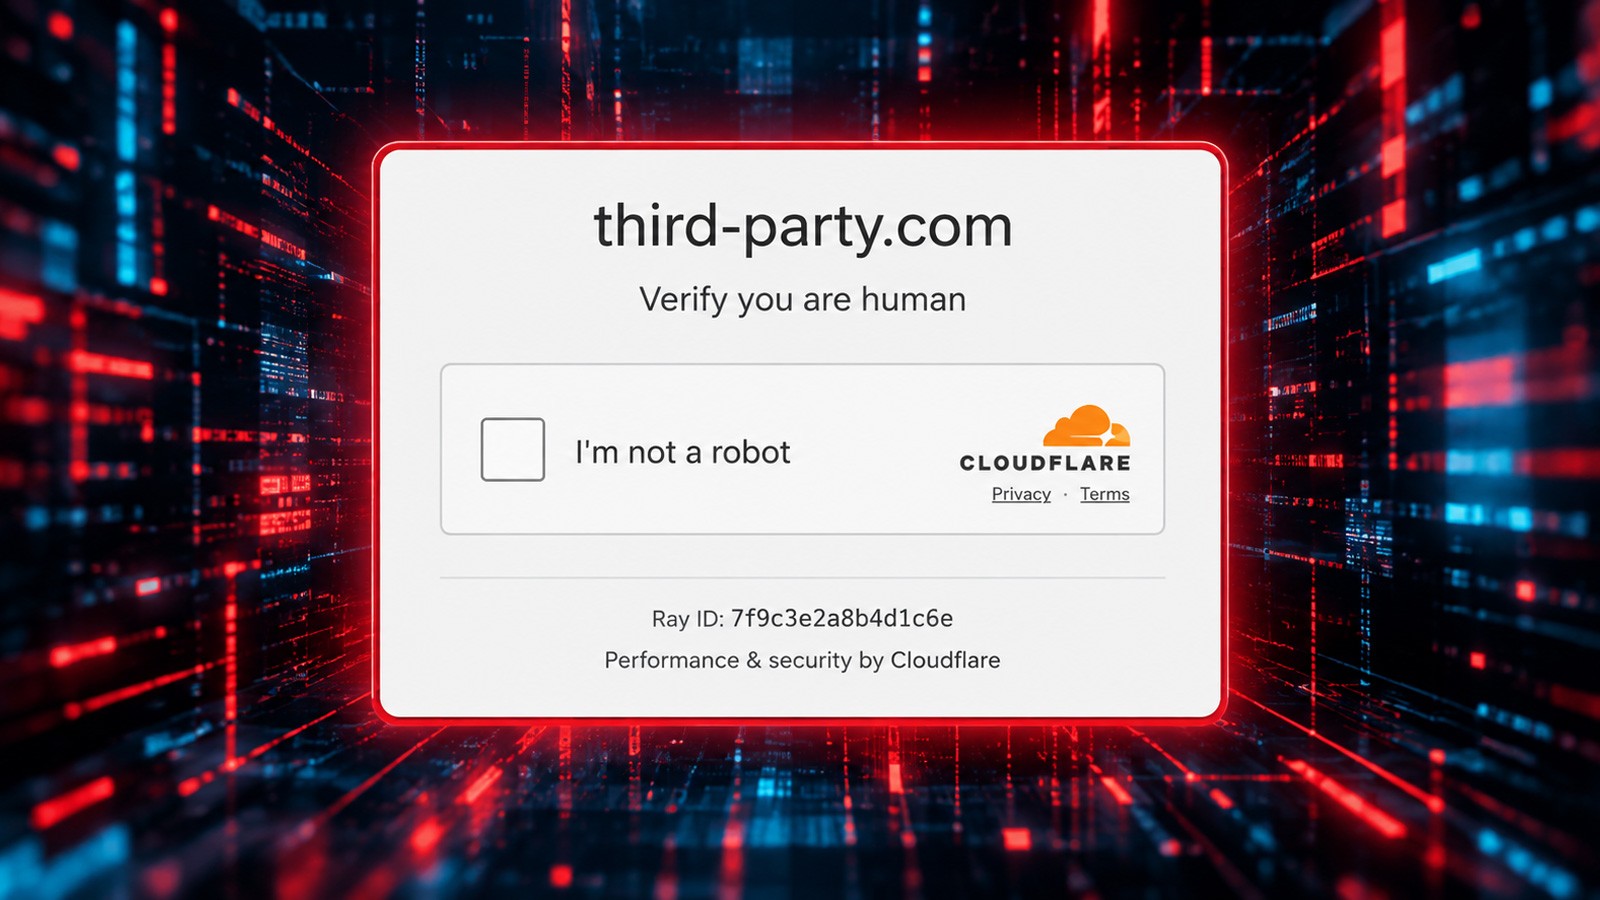
Популярный домен third-party.com, используемый в примерах кода, теперь распространяет фейковые страницы Cloudflare для заражения пользователей Windows через PowerShell.
Обнаружена новая вредоносная платформа RemControl, которая маскируется под приложение TVTap IPTV и распространяется через вредоносную рекламу.
Злоумышленники перешли от сканирования уязвимых сайтов на WordPress к активной эксплуатации бреши CVE-2026-87902 для записи файлов на диск.
Злоумышленники все чаще нацеливаются на системы управления корпоративной инфраструктурой.
Пользователь Kubernetes с ограниченными правами потенциально может получить контроль над всей организацией Google Cloud, используя уязвимости Google Kubernetes Config Connector.