
Cyber
Check Point выпустила патч для критической уязвимости с root-правами
Check Point Software выпустила обновления безопасности для устранения критической уязвимости, позволяющей злоумышленникам выполнять код с правами root.
Категория
Защита, угрозы, стратегии безопасности и аудит.
605 материалов
Check Point Software выпустила обновления безопасности для устранения критической уязвимости, позволяющей злоумышленникам выполнять код с правами root.
Компания Apple оспаривает отказ правительства Великобритании публично подтвердить наличие секретного предписания.
Исследователи обнаружили новое вредоносное ПО для Android под названием RatHat, использующее ИИ для автоматизации удаленного управления зараженными устройствами.
Компания Brevo подтвердила инцидент безопасности: злоумышленники похитили API-ключ Cloudflare и внедрили вредоносные скрипты ClickFix на свои сайты и в JS-файлы клиентов.
Популярная платформа кибербезопасности CrowdSec столкнулась с утечкой исходного кода, что привлекло внимание IT-сообщества.
Федеральное бюро расследований США конфисковало домены, которые использовались известной DDoS-платформой NightmareStresser.
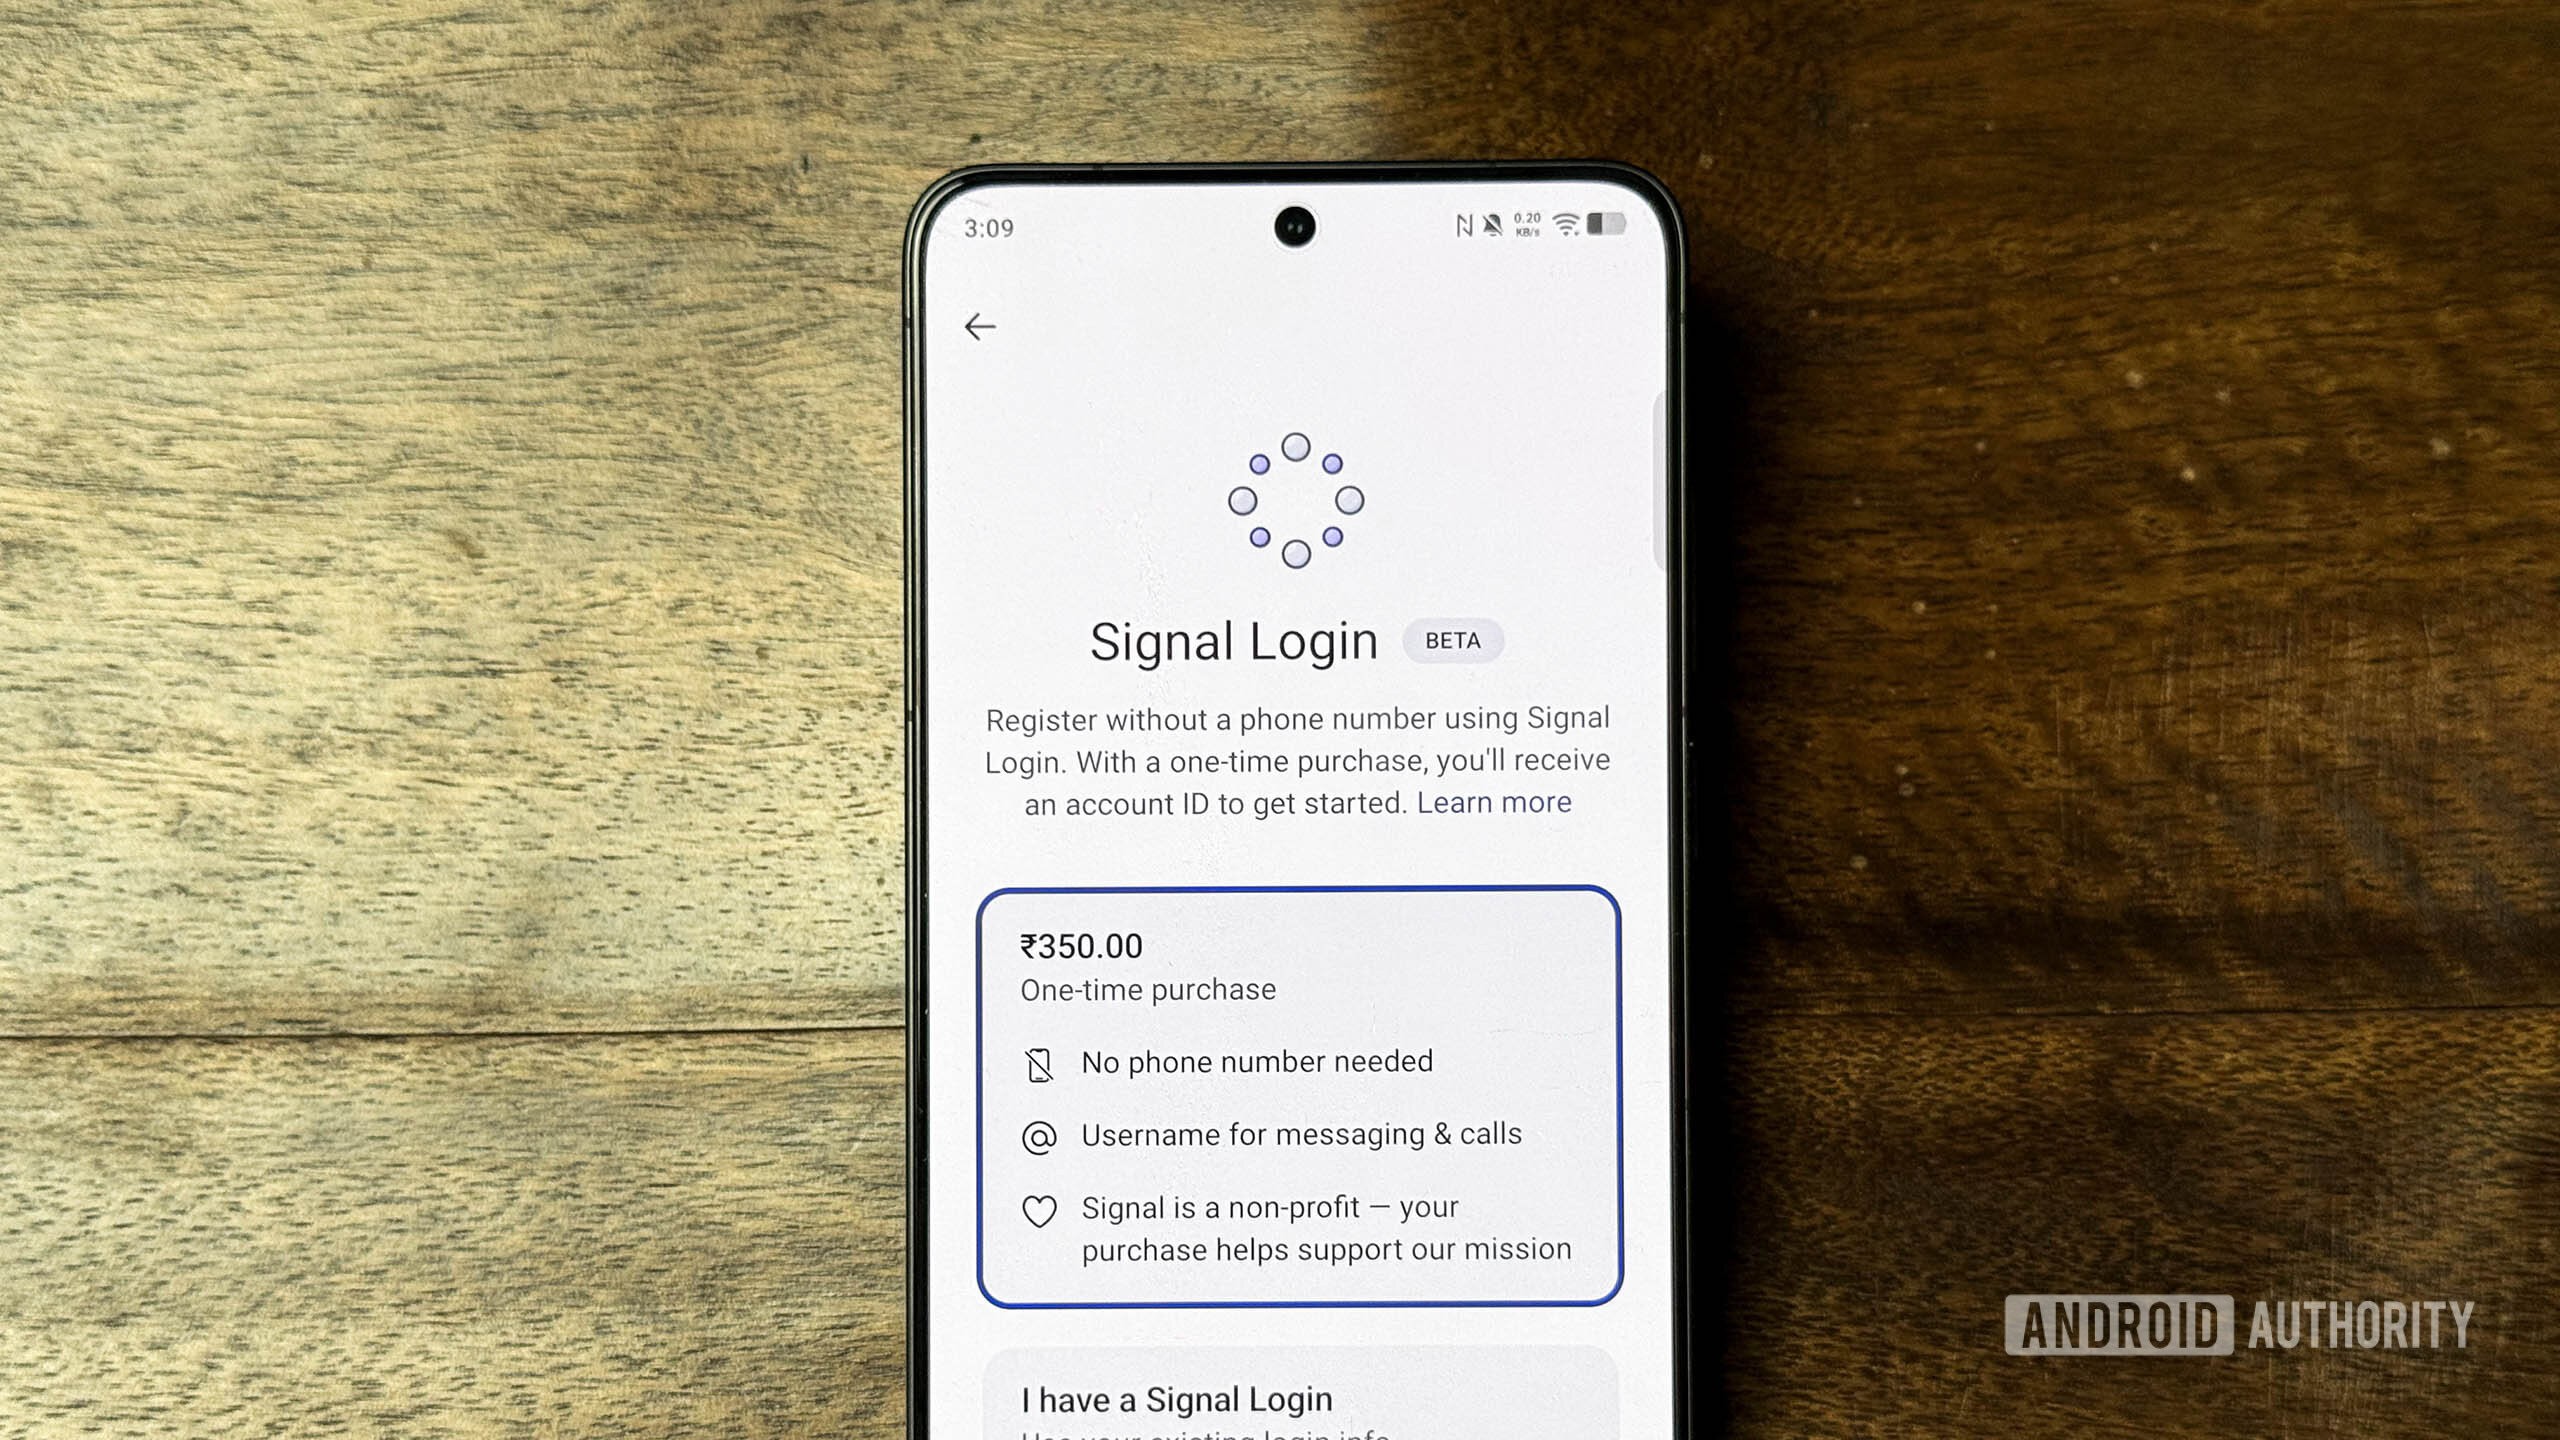
Популярный мессенджер Signal добавляет возможность регистрации без использования телефонного номера, а также внедряет двухфакторную аутентификацию для таких аккаунтов.
Компания Cisco выпустила обновления безопасности для устранения критической уязвимости максимальной степени серьезности в Identity Services Engine, которая уже используется в атаках.
Google подтвердила наличие уязвимости в устройствах Pixel, которую злоумышленники уже могли использовать в реальных атаках.
Известный финтех-гигант Revolut столкнулся с серьезной кибератакой. Злоумышленники требуют выкуп в криптовалюте Monero.
Активная с середины 2025 года банковская вредоносная кампания использует набор инструментов KREMLIN для внедрения опасных расширений, крадущих конфиденциальные данные.
Хакерская группировка ShinyHunters слила файлы в сеть после того, как государственное ведомство Флориды отказалось платить выкуп.
Испанское агентство по защите данных получило первое уведомление об инциденте безопасности, предположительно совершенном с помощью ИИ-агента на базе языковой модели.
Компания Google заявила, что уязвимость в модеме смартфонов Pixel могла подвергнуться ограниченным и целенаправленным атакам.
Apple представила функцию 'Impersonation Risk Detection' для защиты пользователей от мошенничества, которая по умолчанию отключена.
Агентство кибербезопасности и защиты инфраструктуры США (CISA) сообщает, что критическая уязвимость в ConnectWise ScreenConnect уже эксплуатируется злоумышленниками в реальных атаках.
Компания Acronis раскрыла информацию о критической уязвимости повышения привилегий в своем плагине резервного копирования для cPanel, WHM и Plesk, которая уже используется злоумышленниками.
В результате взлома сайта разработчика популярного плагина Admin Menu Editor Pro злоумышленники распространили зараженные обновления, затронувшие около 1500 сайтов.
Специалисты по безопасности смогли получить полный административный доступ к рабочей среде GitHub компании Baseten всего за 25 минут.
Злоумышленники активно эксплуатируют уязвимость в платном плагине WooCommerce Wholesale Lead Capture для загрузки вредоносных PHP-скриптов.
В результате очередного крупного инцидента в сфере DeFi хакер смог создать гигантский объем поддельных токенов, используя всего четверть доллара.
Агентство по кибербезопасности США предупредило о том, что группировки вымогателей присоединились к атакам на уязвимость в VMware vCenter.
Компания Cisco призвала клиентов срочно обновить Secure Email Gateway из-за критической уязвимости zero-day, используемой в атаках.
Компания Apple выпустила масштабные обновления безопасности для macOS, которые закрывают свыше 200 уязвимостей в различных версиях системы.