
Cyber
Apple опубликовала список всех испpавлений безопасности в iOS 27 и iPadOS 27
Компания Apple подробно рассказала о патчах безопасности и исправлениях ошибок, включенных в недавно вышедшие операционные системы iOS 27 и iPadOS 27.
Категория
Защита, угрозы, стратегии безопасности и аудит.
605 материалов
Компания Apple подробно рассказала о патчах безопасности и исправлениях ошибок, включенных в недавно вышедшие операционные системы iOS 27 и iPadOS 27.
Финтех-компания Revolut раскрыла информацию об утечке данных после того, как передала сведения клиентов злоумышленникам, выдававшим себя за госорган.
Масштабная кампания сканирования нацелена на открытые в интернете серверы разработки Vite с целью кражи облачных учетных данных AWS и Azure.
Официальная страница HBO Max на Reddit была взломана для показа вредоносной рекламы, использующей атаки ClickFix для заражения Windows и macOS.
Популярное расширение JeetBot для Chrome и Firefox было уличено в передаче сессионных OAuth-токенов пользователей стороннему бот-сервису.
Популярный менеджер пакетов Homebrew обновился до версии 7.0.0, получив встроенный сканер уязвимостей и графический интерфейс BrewUI.
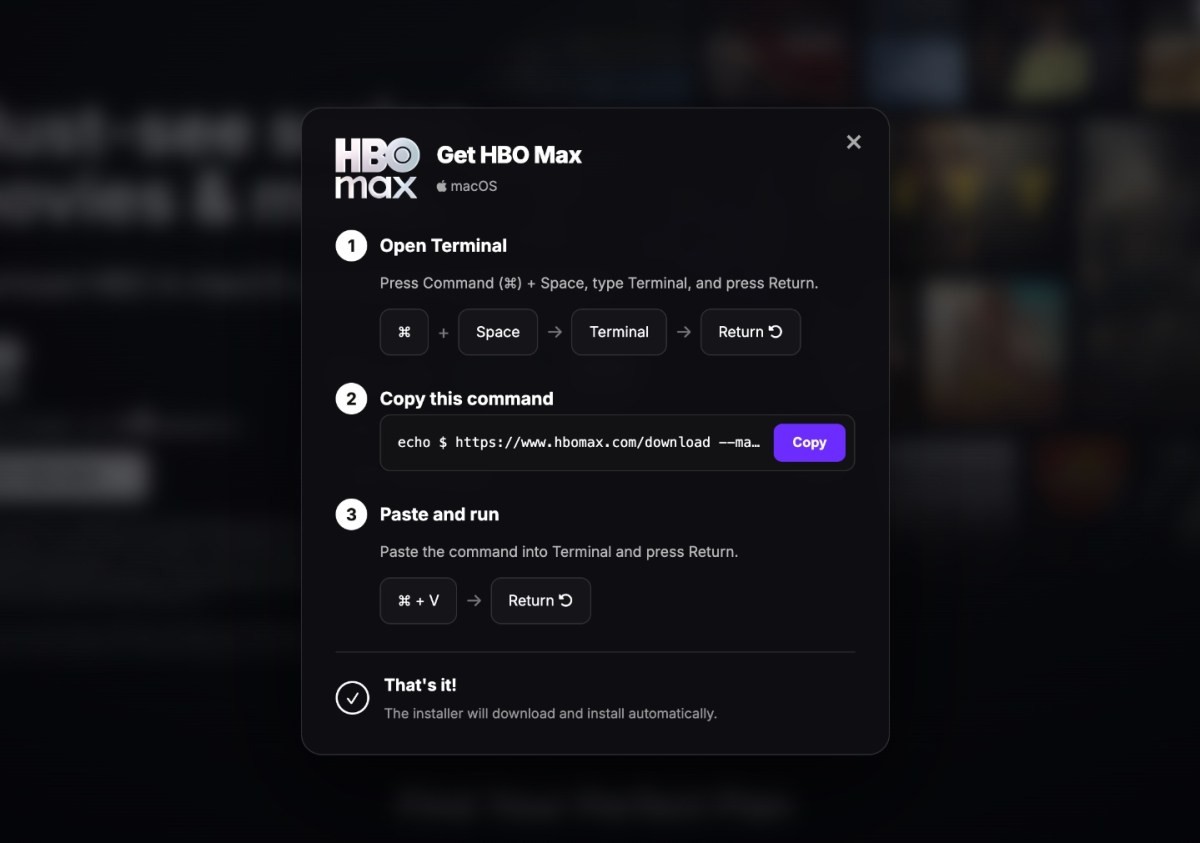
Фейковая реклама HBO Max на Reddit обнажила новую растущую угрозу безопасности под названием ClickFix, жертвами которой становятся владельцы ПК.
Опасный вредоносный софт Mantax Otax сочетает в себе функции вируса-вымогателя и шпионской программы, атакуя мобильные устройства.
Популярный VPN-сервис Surfshark раскрыл информацию о том, что хакеры получили доступ к одному из его внутренних тестовых серверов из-за ошибки конфигурации.
Злоумышленники использовали сотни ИИ-агентов для проведения глобальной кампании по эксплуатации уязвимостей в серверах PaperCut NG/MF.
Cisco Talos сообщил, что две недавно устраненные уязвимости в Secure Firewall Management Center активно использовались тремя различными группировками.
Компания по верификации личности IDScan подтвердила несанкционированный доступ к своим облачным данным после сообщений об утечке миллионов документов.
Компания Prophet Security подвела итоги анализа инцидентов безопасности в клиентских средах за май-июль 2026 года.
Несколько кибершпионских группировок задействовали набор эксплойтов под названием BlueMoon, который использовал уязвимости нулевого дня в Microsoft Windows и Google Chrome.
Компания IDScan подтвердила факт масштабной утечки данных, в результате которой в руки злоумышленников попали полные имена и государственные документы миллионов граждан.
Компания Trezor сообщила клиентам, что злоумышленники используют взлом стороннего почтового сервиса для проведения фишинговых атак.
Медицинская компания AdaptHealth подтвердила, что в ходе кибератаки в июле были раскрыты данные 4,1 миллиона человек.
Компания Cisco подтвердила, что уязвимость обхода аутентификации наивысшей степени тяжести в ПО Secure Firewall Management Center активно используется в атаках.
Медицинская технологическая компания Veradigm подтвердила утечку персональных данных пациентов в результате инцидента безопасности у одного из ее сторонних поставщиков.
Многофакторная аутентификация усложняет захват аккаунтов, однако злоумышленники все чаще нацеливаются на процессы восстановления паролей.
Анонимный исследователь безопасности под псевдонимом Nightmare Eclipse выпустил новый zero-day эксплойт ShieldCrash сразу после сентябрьских обновлений безопасности Patch Tuesday от Microsoft.
В прошлом месяце пользователь Claude заметил, что с его аккаунта расходуются токены, хотя он не работал. В связи с этим Anthropic выпустила предупреждение для пользователей.
Новый Linux rootkit нацелен на устройства F5 BIG-IP APM и способен перехватывать загрузку PHP-файлов для внедрения безфайлового веб-шелл в память.
Вступили в силу требования ЕС о сообщении уязвимостей, дающие разработчикам ПО всего 24 часа на уведомление об активно эксплуатируемых багах.