
Cyber
Anthropic предупредила об угрозе кражи сессий Claude вирусными стифтерами
Злоумышленники используют вредоносное ПО на компьютерах пользователей для похищения активных сессий и расхода лимитов Claude.
Категория
Защита, угрозы, стратегии безопасности и аудит.
605 материалов
Злоумышленники используют вредоносное ПО на компьютерах пользователей для похищения активных сессий и расхода лимитов Claude.
Специалисты по безопасности обратили внимание на новый пассивный бэкдор под названием Sleepwalker, обладающий уникальным языком команд.
Крупный дистрибьютор в сфере здравоохранения McKesson столкнулся с инцидентом киaberбезопасности и несанкционированным доступом.
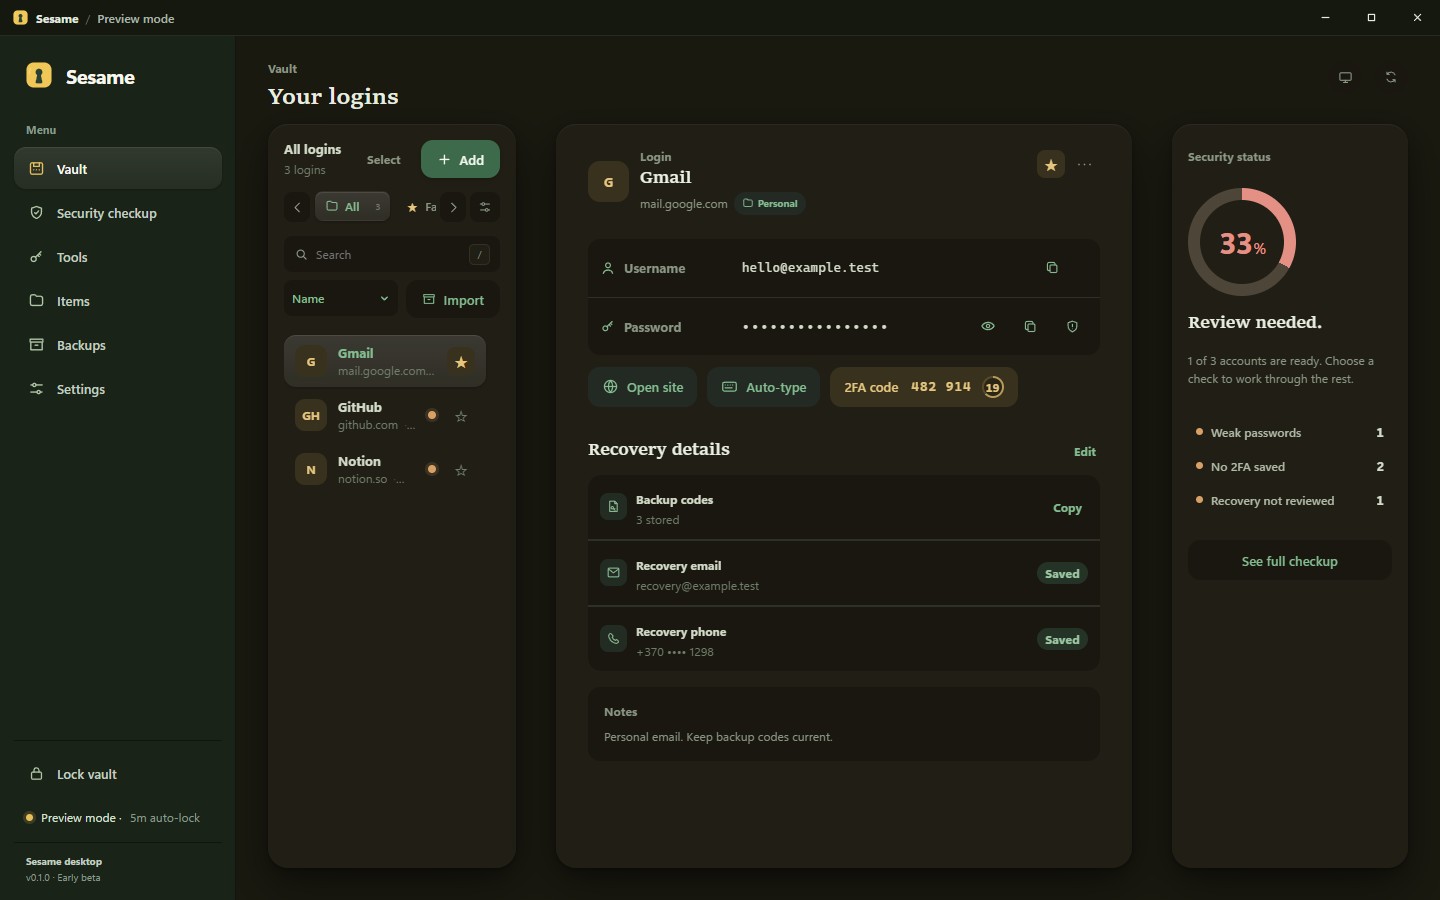
На платформе Hacker News появился релиз Sesame — ориентированного на конфиденциальность менеджера паролей.
Разработчики PaperCut выпустили второе экстренное обновление безопасности для активно эксплуатируемых уязвимостей в ПО PaperCut NG и MF после того, как исследователи нашли способы обойти первые патчи.
По данным Shadowserver, более 8 300 подключенных к интернету серверов Gitea остаются без критических обновлений безопасности.
Компания PaperCut предупредила об активной эксплуатации уязвимости в ПО для управления печатью в рамках атак нулевого дня.
Google внедряет новые функции сетевой безопасности в Android 17, чтобы сделать отслеживание веб-серфинга более сложным.
Специальный вебинар посвящен предотвращению нарушений безопасности в Google Workspace и анализу реальных инцидентов.
Крупный ритейлер одежды Carhartt подвергся кибератаке. Группировка ShinyHunters опубликовала данные почти 13 миллионов пользователей.
Агентство кибербезопасности США потребовало от федеральных ведомств пропатчить уязвимость удаленного выполнения кода в устройствах Citrix до субботы.
Компания OpenAI опубликовала самый подробный на сегодняшний день отчет о нарушениях киaberbezopasnosti на платформе Hugging Face.
Новая уязвимость типа Rowhammer под названием GPUThor способна обходить защитные механизмы ECC на видеокартах NVIDIA, открывая путь к эскалации привилегий до root.
Компания Boston Scientific столкнулась с глобальными сбоями в работе из-за кибератаки на свои системы.
ФБР США изъяло домены, связанные с ботнетом, который использовался хакерами из Китая для атак на правительственные ведомства.
Федеральное бюро расследований США ликвидировало техническую инфраструктуру, обеспечивавшую кибероперации КНР.
Snowflake прекращает поддержку парольной аутентификации для устаревших сервисных аккаунтов, вынуждая организации переходить на безпарольные методы. По мнению Token Security, настоящая сложность заключается в определении того, кто и как использует каждый аккаунт и какой уровень доступа ему действительно необходим.
Производитель сетевого оборудования Ubiquiti устранил три новые уязвимости критической степени тяжести, которые злоумышленники могли использовать удаленно без каких-либо привилегий.
Злоумышленники эксплуатируют npm и его зеркала для хостинга вредоносных HTML-страниц, имитирующих капчу Cloudflare.
Известный разработчик Сет Ларсон обратил внимание на то, как стандартный метод str.lower() в Python может приводить к неожиданным уязвимостям.
Атакующие всё чаще нацеливаются на процессы установления или восстановления личности, а не на сам вход в систему.
Популярный мессенджер начал развертывание новых функций безопасности учетных записей, включая расширенную поддержку ключей доступа и усиленную двухшаговую верификацию.
Злоумышленники пытаются использовать критические уязвимости обхода аутентификации в популярном плагине miniOrange для WordPress.
Кибербезопасная компания ReliaQuest подтвердила отражение атаки социальной инженерии, направленной против ее сотрудника.