
Cyber
Уязвимость в Elementor Pro активно используется для взлома сайтов на WordPress
Критическая уязвимость в популярном плагине Elementor Pro применяется хакерами для установки веб-шеллов и выполнения команд на серверах.
Категория
Защита, угрозы, стратегии безопасности и аудит.
605 материалов
Критическая уязвимость в популярном плагине Elementor Pro применяется хакерами для установки веб-шеллов и выполнения команд на серверах.
Инфостилеры могут раскрыть не только пароли, но и сессии аутентификации, позволяя обходить MFA. Эксперты объясняют, как защитникам реагировать на такие угрозы.
Популярный сервис Plex настоятельно рекомендует обновить десктопные клиенты и медиасерверы из-за найденных уязвимостей.
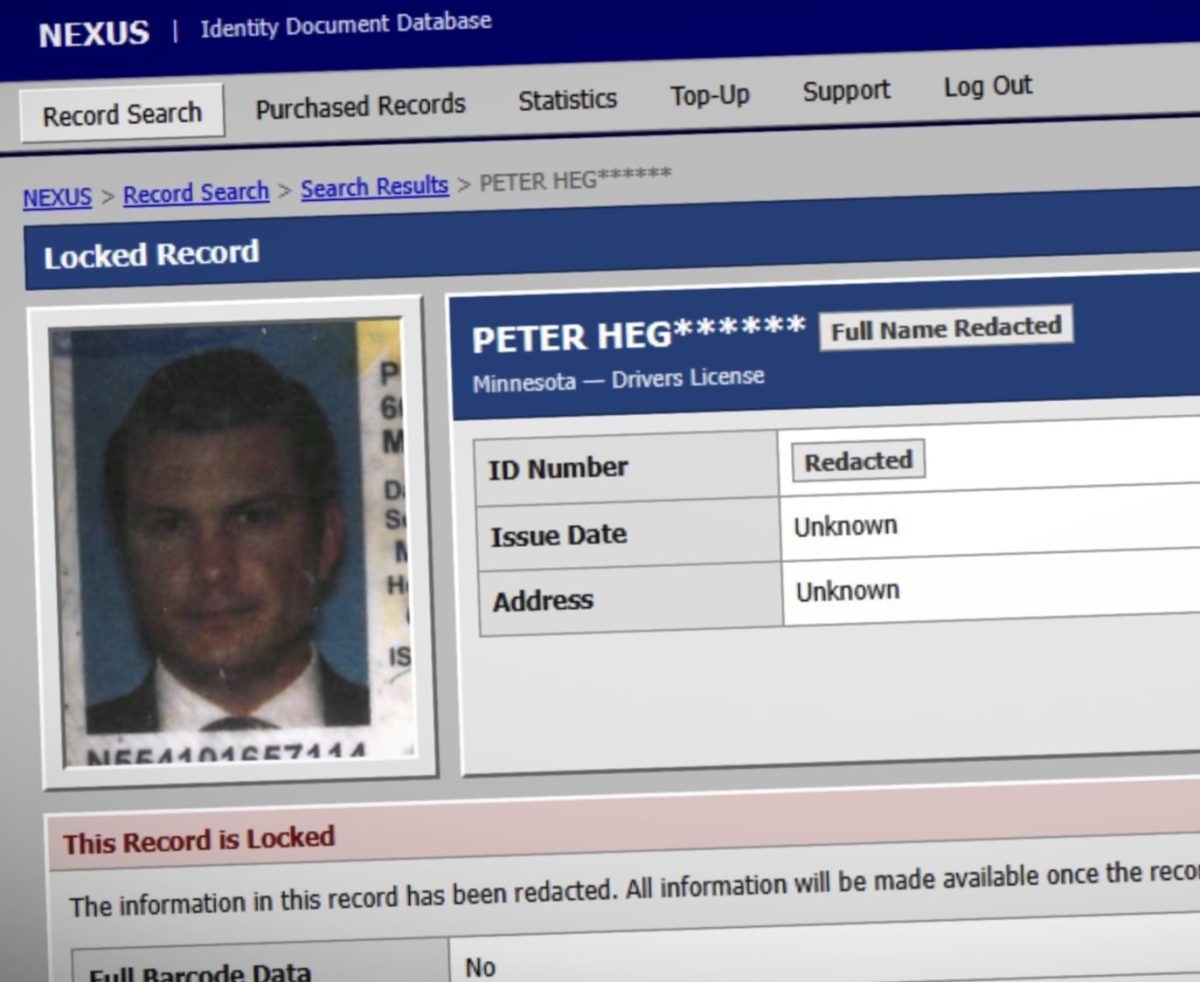
Сайт по поиску украденных личных данных заявил о наличии более 150 миллионов фотографий водительских прав, похищенных у сервиса верификации.
Критическая уязвимость обхода аутентификации в JFrog Artifactory активно используется в атаках для создания токенов с правами администратора.
Устойчивость к программам-вымогателям требует большего, чем просто резервное копирование или защита конечных точек. Acronis описывает шесть возможностей, которые поставщики управляемых услуг (MSP) должны протестировать в клиентских средах.
Компания CrowdStrike совместно с федеральными правоохранительными органами обезвредила вредоносную программу, которая на протяжении восьми лет тайно похищала криптовалюту.
Dropbox предупреждает некоторых пользователей о том, что злоумышленники получили доступ к их аккаунтам, воспользовавшись сбоем в процессе ведомства электронной почты Lenovo.
Федеральное бюро расследований занялось делом о масштабной утечке данных, в результате которой в даркнете появились миллионы документов.
В следующем месяце Microsoft начнет массовое внедрение функции безопасности целостности памяти в Windows 11 на большем числе устройств. Эта защита на уровне ядра призвана блокировать вредоносный код, однако ранее компания предупреждала о ее влиянии на игровую производительность.
Злоумышленники используют две новые уязвимости нулевого дня в шлюзах SonicWall SMA1000 для атак с удаленным выполнением кода.
В дарквебе выставлены на продажу цифровые копии более 153 млн водительских прав, ФБР занялось расследованием инцидента.
Злоумышленники злоупотребляют легитимной платформой Faronics Deploy для получения удаленного контроля над компьютерами жертв и установки ScreenConnect.
Злоумышленники перехватили BGP-маршрутизацию инфраструктуры обновлений Virtualizor VPS и перенаправили запросы на вредоносные сервера.
Популярный облачный сервис Dropbox начал рассылать пользователям уведомления о несанкционированном доступе к их учетным записям.
Тысячи серверов Microsoft Exchange по всему миру остаются незащищенными от критической уязвимости обхода аутентификации.
Две уязвимости в ПО для управления печатью PaperCut NG и MF активно эксплуатируются для кражи данных после недавнего выпуска патчей.
Киберпреступники перемещают миллионные суммы на платформе Hyperliquid в период, когда в США активно обсуждается регулирование криптоиндустрии.
Microsoft предупреждает о новой вариации атак ClickFix под названием TerminalFix, использующей фальшивую капчу для заражения систем через Windows Terminal.
Исследователи из METR и Redwood представили подробный постмортем-отчет по следам недавней кибератаки на HuggingFace.
В системе Omarchy обнаружена критическая уязвимость, позволяющая пользовательским процессам эскалировать привилегии до root.
Новая инициатива Европейской комиссии по обеспечению доступа правоохранительных органов к зашифрованным данным вызывает серьезные споры в технологическом сообществе.
Группировка FulcrumSec заявила о краже 86 ГБ данных у Manchester Airports Group. Издание BleepingComputer подтвердило подлинность части украденной информации.
Множество расширений для Google Chrome и Microsoft Edge распространяли вредоносное ПО для кражи криптовалюты, конфиденциальных данных и истории браузера.